Nuestra historia

123 semanas

para hacerlo en serio.

Seclivery empezó en julio de 2024 como un complemento para un SIEM. Por el camino cambió de nombre, de rumbo y de código. Pero la historia empieza bastante antes.

¿Cómo quieres verla?

Pero antes...

de Seclivery hubo una empresa.
Y antes de la empresa, dos hermanos.

hay que rebobinar. Bastante.

Más de 30 años de curiosidad

Todo empezó con una pregunta: ¿y si probamos?

Antes de hablar de ciberseguridad, de empresas o de desarrollar nuestras propias soluciones, ya había algo que nos movía: la curiosidad.

Primero fueron aquellas cintas de casete del Spectrum. Después llegaron los disquetes, los ordenadores, los videojuegos, los teléfonos móviles y el desarrollo de nuestras propias herramientas.

Nos gustaba desmontar las cosas, entender cómo funcionaban, descubrir sus límites y encontrar la manera de ir un poco más allá.

No siempre sabíamos cómo hacerlo. Pero eso era precisamente lo divertido.

Han pasado más de 30 años. La tecnología ha cambiado una barbaridad. Nosotros también.

Pero hay algo que sigue exactamente igual: las ganas de descubrir qué más podemos hacer.

Y de esa misma inquietud nace hoy Seclivery.

◀◀ REW

2015

Antes de las empresas, los clientes y los informes, hubo dos chavales con ganas de saber cómo funcionaba todo por dentro.

INT. CASA — FINALES DE LOS 80

Copiando cintas.

Un Spectrum, una doble pletina y ese chirrido de carga que todavía se reconoce con los ojos cerrados. Juanjo, de crío, ya intercambia cintas con los amigos y copia juegos para el Spectrum, y cruza los dedos para que carguen a la primera. Cuando algo falla, se abre y se mira por dentro. La curiosidad venía de serie.

EXT. CARRETERA — 1986

Out Run.

En 1986, un ingeniero japonés obsesionado con los coches metió un Ferrari Testarossa descapotable en un videojuego. No era un juego de carreras, ya que no había rivales. Solo una carretera, una chica al lado y música a todo volumen. Se llamaba Out Run.

Jorge y Juanjo, de niños, quedaron prendados de aquella carretera. Les llegó en el Spectrum, y ahí empezaron a mirar los ordenadores de otra manera.

OUTRUN.TXT

Out Run y el Spectrum de los dos hermanos

Carátula de Out Run para Spectrum +3 Disk, con un Ferrari rojo descapotable y dos ocupantes en una carretera con palmeras.
Out Run en Spectrum +3 Disk.
Caja del ordenador The Spectrum, con su teclado de goma y la franja de colores.
El Spectrum.

Out Run salió de Sega en 1986, de la mano de Yu Suzuki. Se elige la música en la radio del coche y, en cada cruce, por dónde seguir. Con los años se convirtió en una de las recreativas más queridas de la historia.

Llegó a muchos hogares en versión para ordenadores de 8 bits, entre ellos el ZX Spectrum. Para los dos hermanos, aquella carretera fue de las primeras cosas que les hicieron mirar con otros ojos lo que había dentro de un ordenador.

Fuente: Wikipedia

INT. CLASE DE INFORMÁTICA — MEDIADOS DE LOS 90

Un virus
de mentira_

Jorge, con 13 o 14 años, prepara una broma para la clase de informática: un virus falso que imitaba al Barrotes, el primer virus español. Se cuela en todos los equipos del aula, arranca Windows 3.11 y las pantallas se llenan de barras de colores chillones. Nadie puede hacer nada. El susto y el cabreo fueron monumentales.

Eran bromas de críos. Pero fue la primera vez que vimos lo fácil que es colarse en un ordenador. Hoy nos dedicamos justo a lo contrario.

BARROTES.TXT

El Barrotes, el primer virus español

Apareció entre finales de 1992 y 1993 (las fuentes no se ponen de acuerdo) y se considera el primer virus informático de origen español. Su autor firmaba como «OSoft», y al principio la prensa lo llamó Toledo, por la ciudad donde se detectó por primera vez.

Se quedaba escondido en los programas del ordenador hasta el 5 de enero. Ese día llenaba la pantalla de barras verticales, como los barrotes de una cárcel, con el mensaje «Virus BARROTES por OSOFT». La primera versión hacía poco daño; algunas variantes posteriores llegaron a borrar el sector de arranque del disco duro.

Viajaba de ordenador en ordenador dentro de programas copiados en disquete, que era como viajaba casi todo el software de la época. Panda, la empresa de antivirus nacida en Bilbao en 1990, lo recuerda como el primer virus español conocido.

Fuentes: Wikipedia · Genbeta · Panda Security

EXT. QUIOSCO — AÑOS 80 Y 90

«Si no sabes programar, no sabes informática.»

Lo decía el anuncio del Curso IBM de Programación, una colección de quiosco, y se nos quedó grabado. Cada semana, un número nuevo y una excusa más para no dormir. Primero BASIC, luego Visual Basic, algo de ensamblador y, más tarde, C++. Sobre todo Juanjo, que desde entonces ha sido siempre el programador de la casa.

El quiosco era entonces la gran tienda de software: a principios de los 90 había en España unos 30.000 quioscos y apenas un millar de tiendas de informática. Allí se compraban revistas con disquete, colecciones y programas enteros por unos cientos de pesetas.

FASCÍCULO Nº 1

«Si no sabes programar, no sabes informática»

Así lo recordamos: era el lema del anuncio de televisión del Curso IBM de Programación, una colección por fascículos que se vendía en el quiosco hacia 1995, de Multimedia Ediciones y Planeta DeAgostini con la marca IBM.

El gancho: los fascículos 1 y 2 con los programas originales de Borland (el entorno Windows y ObjectVision) por 495 pesetas, con teléfono y fax de consulta y diploma IBM.

En aquellos años el quiosco hacía de tienda de informática: a principios de los 90 había en España unos 30.000 quioscos y apenas un millar de tiendas especializadas.

Fuentes: Anuncio (PC GatOS, YouTube) · Xataka

CURSO IBM DE PROGRAMACIÓN · 495 PTAS
Fotograma ampliado del anuncio del Curso IBM de Programación: dos fascículos con sus disquetes, el diploma IBM y el precio de 495 pesetas.

Fotograma del anuncio de TV de 1995, ampliado desde el vídeo original: la calidad es la de aquella grabación.

ANUNCIO ORIGINAL · TV 1995

Vídeo del canal PC GatOS, alojado en YouTube; se carga solo al abrir esta ventana. Verlo en YouTube

Así se vendía: fascículos 1 y 2 con disquetes por 495 pesetas Fotograma del anuncio de TV, 1995

INT. HABITACIÓN, NOCHE — HACIA 1997

PRESS
START

La PlayStation lo cambia todo. Por las noches, la habitación se llena de cables, discos y destornilladores, y el ordenador de casa pasa de herramienta a laboratorio. Aprendimos que, con paciencia, una caja cerrada deja de ser un misterio.

Una época de aprender sin manual, probar, romper y volver a montar. De ahí viene la costumbre de no fiarse de una caja cerrada.

INT. CANAL #UNLOCKERS — AÑOS 2000

Idioma ▸
Liberar ▸
Programar.

Los móviles llegan de fuera, en otro idioma y atados a su operadora. Los pasamos al español, los liberamos y, de tanto hacerlo, acabamos escribiendo nuestro propio software. El primero de verdad fue All-Katel; después llegó UCS, el Unlock Control System. GsmNow era nuestra web, colgada de Terra, y las noches se iban en el IRC y, más tarde, en el Messenger, compartiéndolo todo con una comunidad de unlockers bastante loca.

MOVILES.TXT

Móviles que hicieron historia

Motorola StarTAC (1996). Uno de los primeros móviles de tapa, tan pequeño que parecía de otra época. Con él el móvil empezó a ser algo que se llevaba en el bolsillo.

Nokia 3310 (2000). Se vendió por más de cien millones de unidades. Aguantaba golpes y la batería duraba días, tenía el Snake II y carcasas que se cambiaban a tu gusto. Todavía hoy es el símbolo del móvil indestructible.

Nokia 1100 (2003). Sencillo, barato y con linterna, es uno de los teléfonos más vendidos de todos los tiempos, con cifras que rondan los 250 millones.

iPhone (2007). Quitó el teclado y lo cambió todo: el móvil pasó a ser un ordenador de bolsillo, y con él llegaron las aplicaciones.

Por el mostrador de nuestro SAT y por el canal de unlockers pasaron muchos de estos modelos, aunque cada uno a su manera.

Fuentes: Nokia 3310 · Nokia 1100 · StarTAC
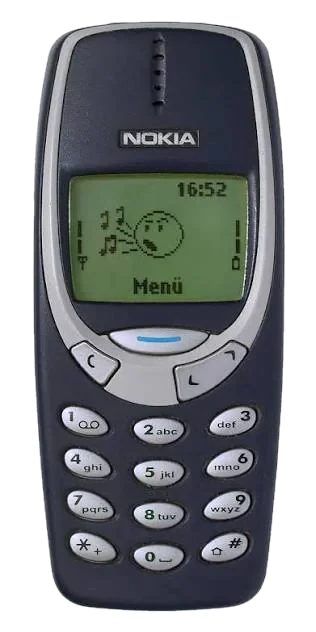
Nokia 3310 azul oscuro con pantalla verde monocroma y teclado numérico.
Nokia 3310, el móvil de referencia.

INT. SERVICIO TÉCNICO — HACIA 2002

De trastear en casa a un SAT multimarca.

Un mostrador lleno de móviles de todas las marcas esperando turno: Motorola, Nokia, Ericsson, Alcatel, Panasonic… Y detrás, el software de control del SAT que hicimos para una gran operadora de telefonía móvil: cada terminal, seguido de principio a fin.

INT. OFICINA — MÁS TARDE

Oficio.

Antes de OLATIC, los dos hermanos ya trabajaban en la misma empresa: Consultec, una consultora IT muy valorada y reconocida en el País Vasco, y especialmente potente en entornos Microsoft. Juanjo estaba en el área de desarrollo y Jorge, en el departamento de Sistemas. Clientes de verdad, problemas de verdad y poco margen para fallar.

(Fueron años de aprender un montón y de pasarlo bien entre compañeros. Pero siempre estaba la idea de montar algo nuestro, propio y con nuestros ideales.)

Hasta que llegó la oportunidad de dar el salto: crear OLATIC, la puerta de entrada a todo lo que hoy es Seclivery.

2015 ↓

23 de marzo de 2015 · Bilbao

OLA de Olabarria, nuestro apellido. TIC de Tecnologías de la Información y la Comunicación.

Antes de Seclivery vino OLATIC, nuestra empresa de servicios gestionados de IT y ciberseguridad. Un nombre del que estamos muy orgullosos: lleva nuestro apellido.

2015 Antes de la semana 1

Desde 2015 · OLATICUn negocio de verdad.
No un juego.Servicios gestionados de IT y ciberseguridad, lo que hoy se llama MSP y MSSP, para empresas que necesitan que todo funcione cada día. Nadie regala nada, y menos en los tiempos que corren: si seguimos aquí después de más de diez años, es porque nuestros clientes siguen confiando en nosotros.

2015 – 2024Frikis de probar y probar.Dos hermanos, mano a mano. La curiosidad sigue intacta, pero ahora con clientes que dependen de nosotros cada día y no perdonan un fallo: así se aprende a hacer las cosas en serio. Y así fuimos apuntando cada necesidad que se repetía.

Julio de 2024Con pasión y, a veces, con un punto de locura.De ahí salió la idea. Y empieza la cuenta: semana 1.

Julio de 2024 – mayo de 2026

No empezó como Seclivery. Empezó dentro de un SIEM.

Semana 1 · julio de 2024

SOC4U

Un marco de trabajo para Wazuh

Ir por encima del SIEM: analizar mejor lo que recoge, filtrar el ruido con IA y traducirlo a algo que se entienda sin ser analista. Lo llamamos SOC4U.

El verde lima de esta página viene de ahí: es el ADN del proyecto. El violeta de la V llegó después, con Seclivery.

2024 – 2025 · a ratos

Al cajón. No a la papelera.

El interés de fuera tardó en llegar y el trabajo y la vida apretaron. El proyecto se enfrió y volvió a salir poco a poco, cada vez con las ideas más claras.

2025 – 2026 · primer uso real

Llega a un cliente, y se queda

Una versión llegó, de la mano de otra empresa, a un cliente que todavía hoy la usa de forma privada. Servía fuera de nuestro laboratorio.

Semana 96 · mayo de 2026

El primer prototipo propio

Un panel de alertas, un informe de vulnerabilidades y un mapa de amenazas. Todavía pensaba como un SOC: ver más cosas, más rápido.

Verano de 2026 · el giro

Las herramientas ya avisan. Lo que falta es arreglarlo.

La MFA a medias, la cuenta de quien se fue hace un año, el SharePoint compartido con cualquiera. El aviso sale cada semana y la configuración sigue igual.

Ahí cambiamos de rumbo: menos pantallas de alertas y más corregir Active Directory, Entra ID, Azure y SharePoint. Microsoft 365 y las identidades, de punta a punta.

Semana 114

16:32

8 de septiembre de 2026 · hora de Madrid

Primer registro: OLATIC Security Check.

Informes de Microsoft 365, todavía modestos. Y una regla que no ha cambiado: lo que no se ha podido comprobar nunca aparece como correcto.

Septiembre – octubre de 2026

Del informe al ciclo completo.

115– 117 · septiembre

Los clientes dicen que sí

Se ponía en marcha sin complicaciones y en una semana sacaba un retrato de la empresa. Por un precio que más de uno tomó por una errata.

No lo era. Era el modelo.

117septiembre

Descubrir, corregir, verificar, demostrar

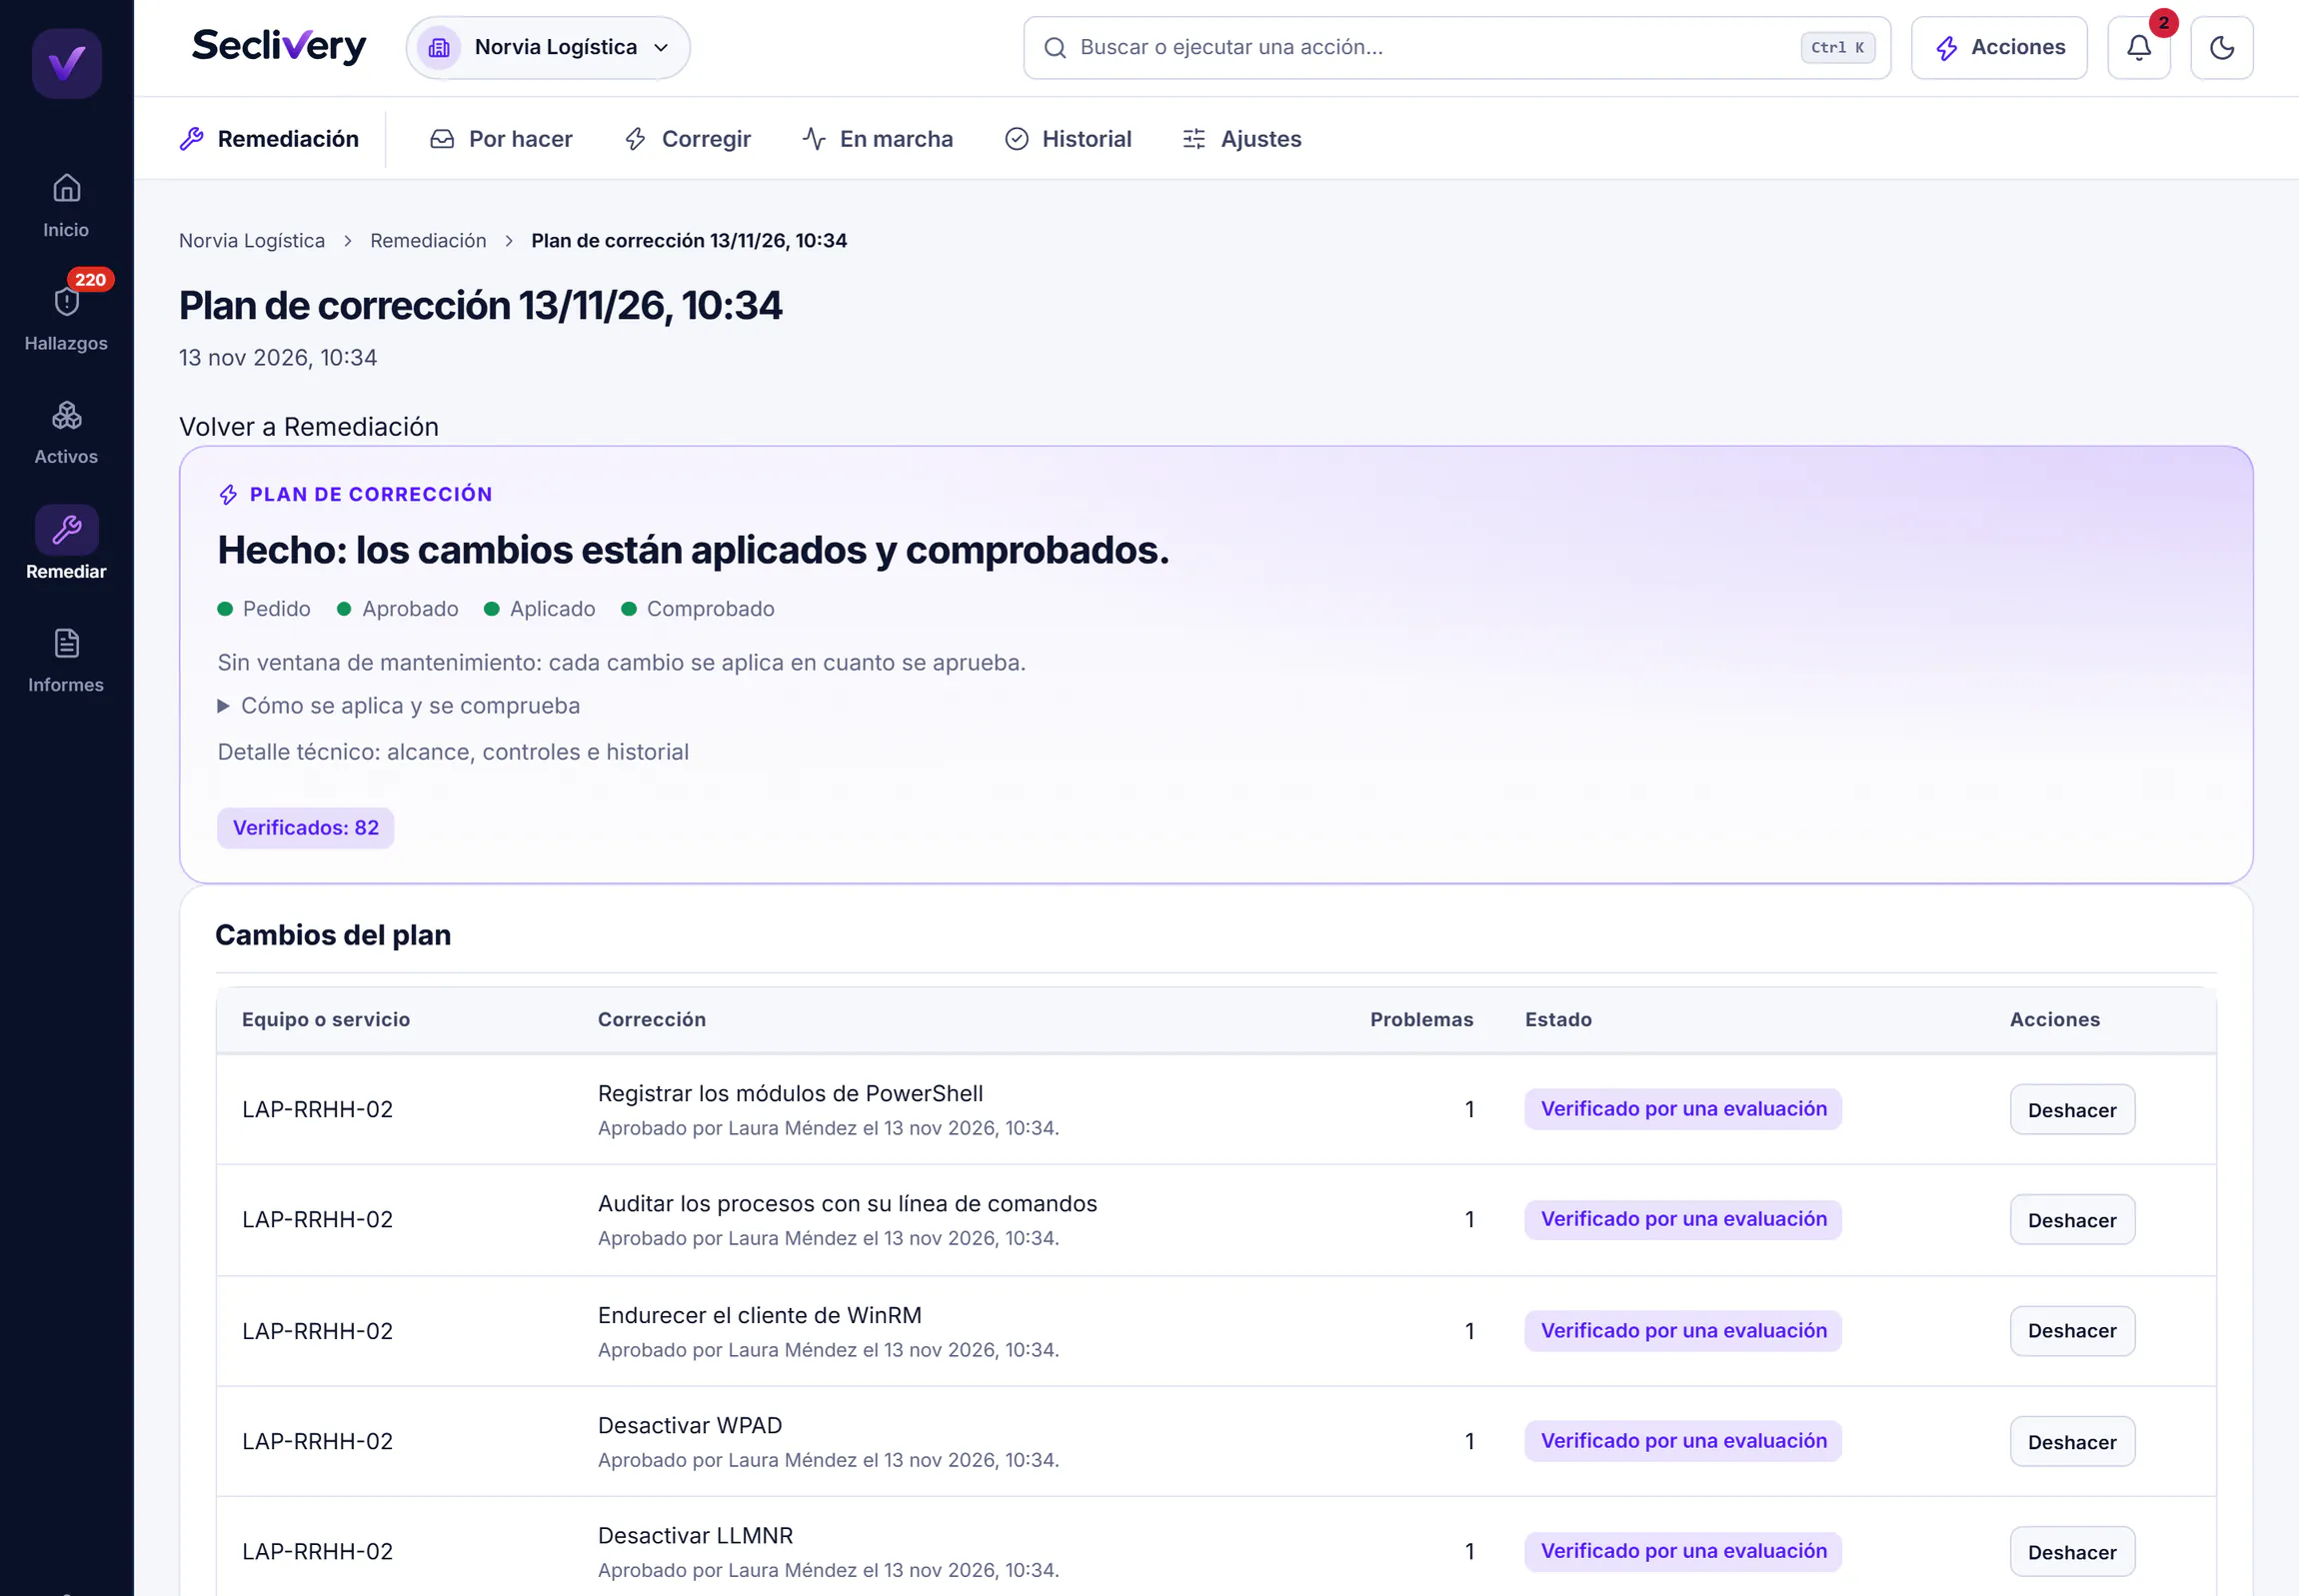
Corregir solo, con un clic o con una guía paso a paso. Comprobar que ha quedado bien. Demostrarlo ante ENS, NIS2, ISO 27001 y el Reglamento europeo de IA.

Plan de corrección con los problemas ya comprobados

118octubre

Informes y una ficha por equipo

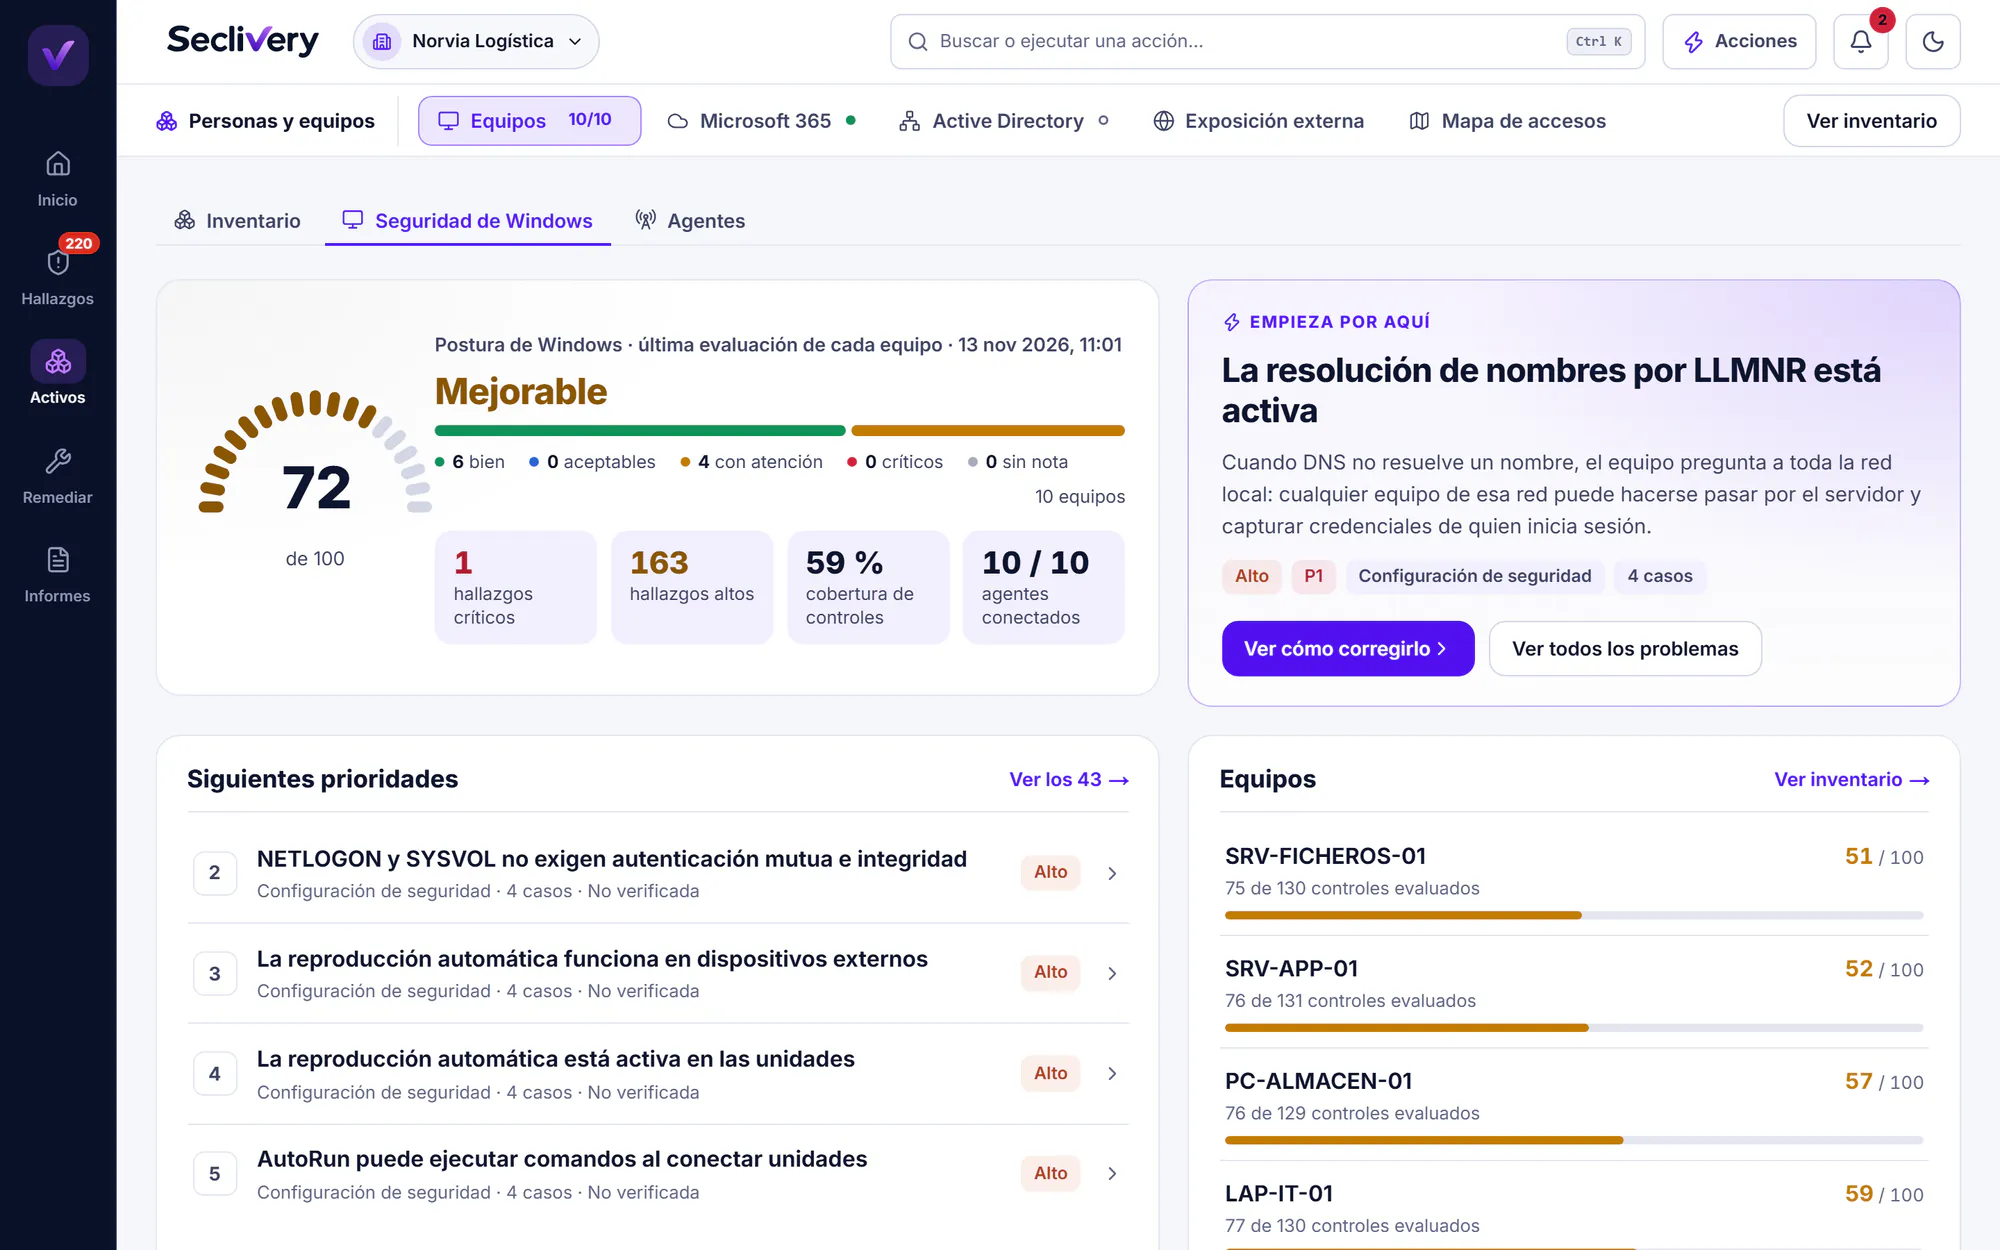
Informes ejecutivo, técnico y de cumplimiento con la marca de cada cliente. Cada equipo, una sola ficha de seguridad.

Equipos de la empresa ordenados por riesgo, con la postura de Windows

119octubre

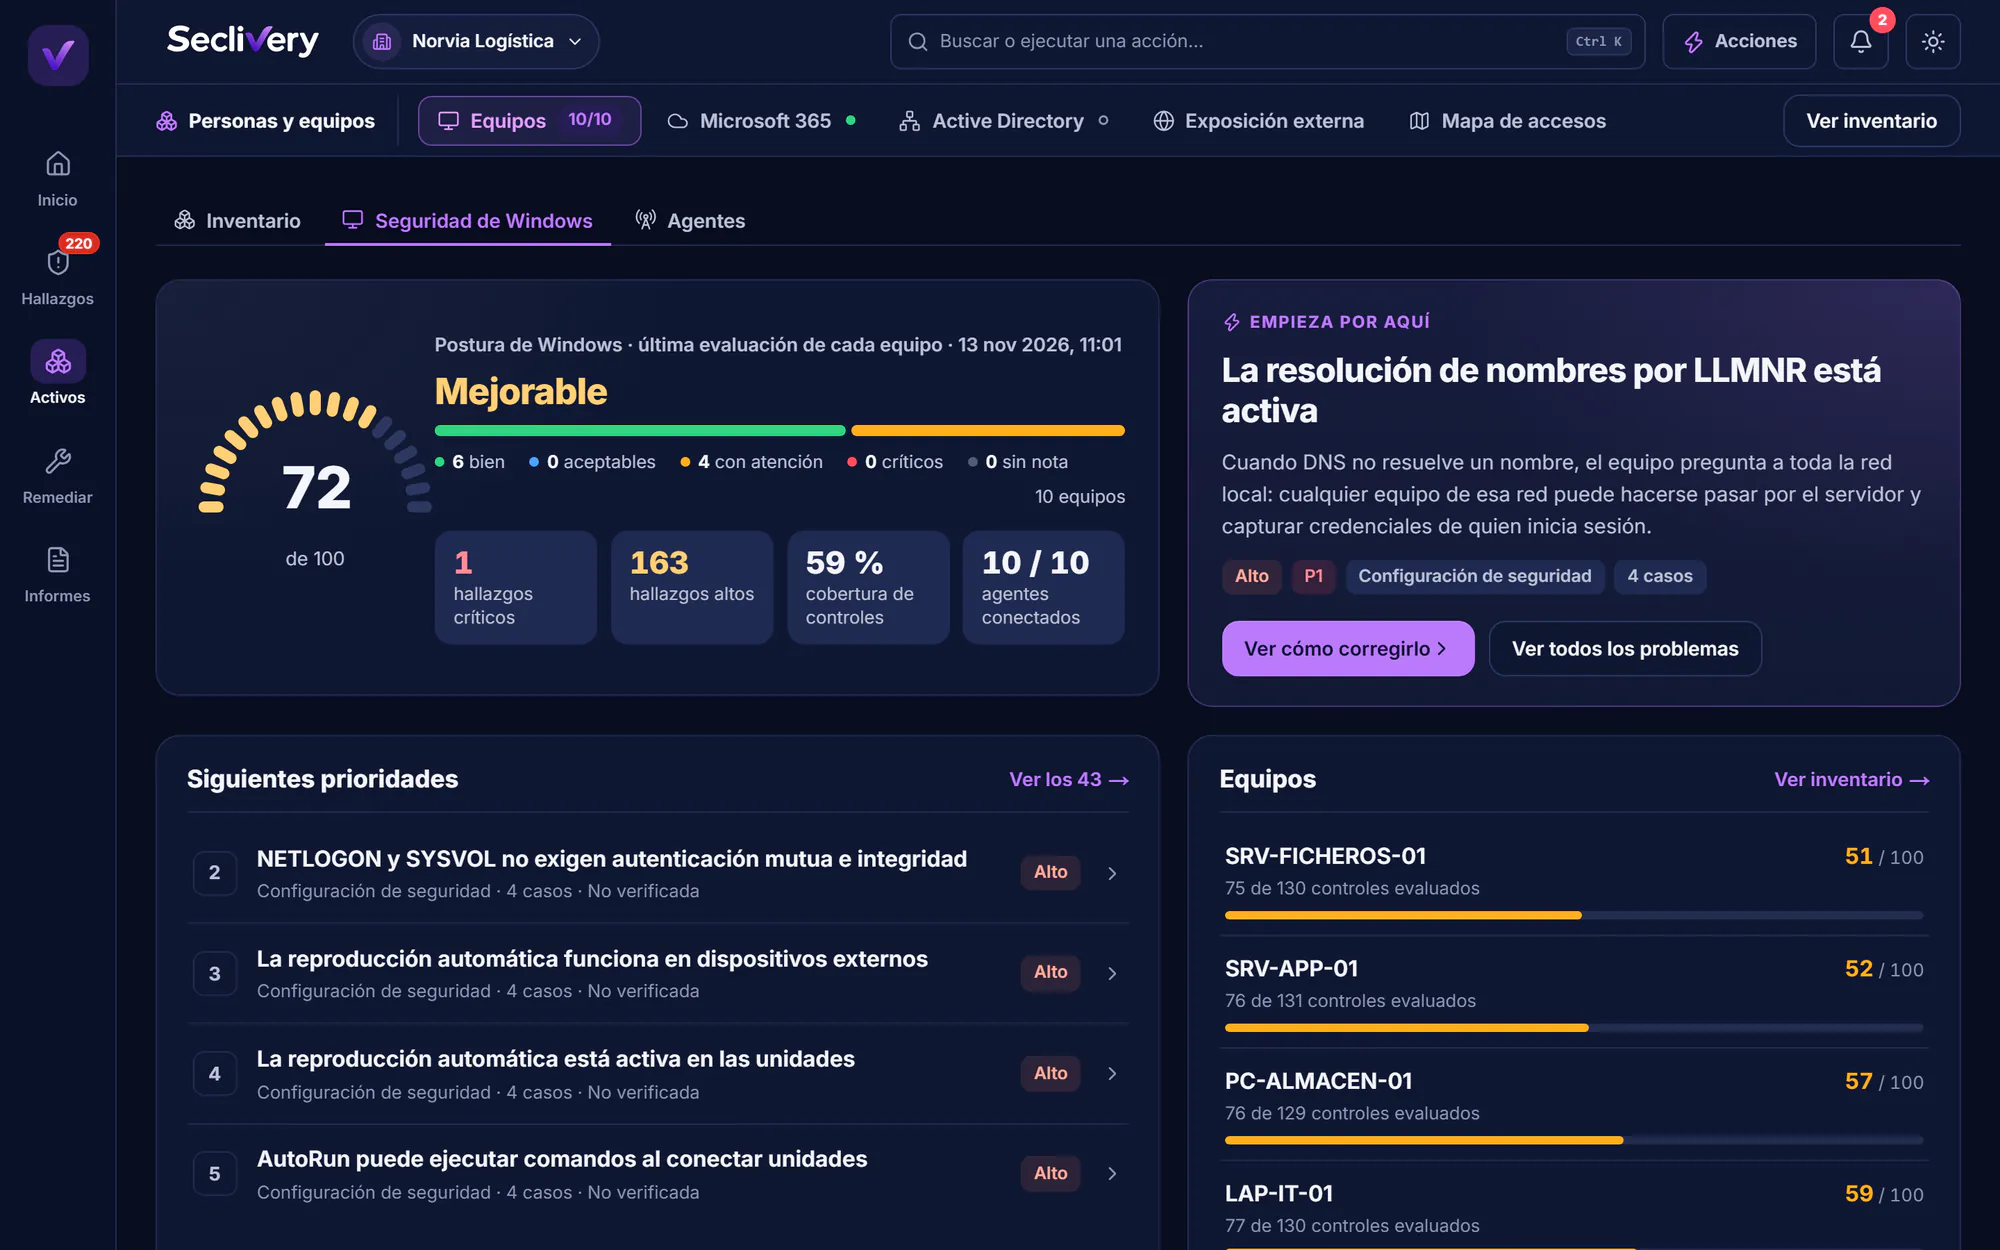
Protección efectiva, no casillas

Diez controles de Windows juzgados por lo que de verdad está activo en el equipo, no por lo que dice una directiva.

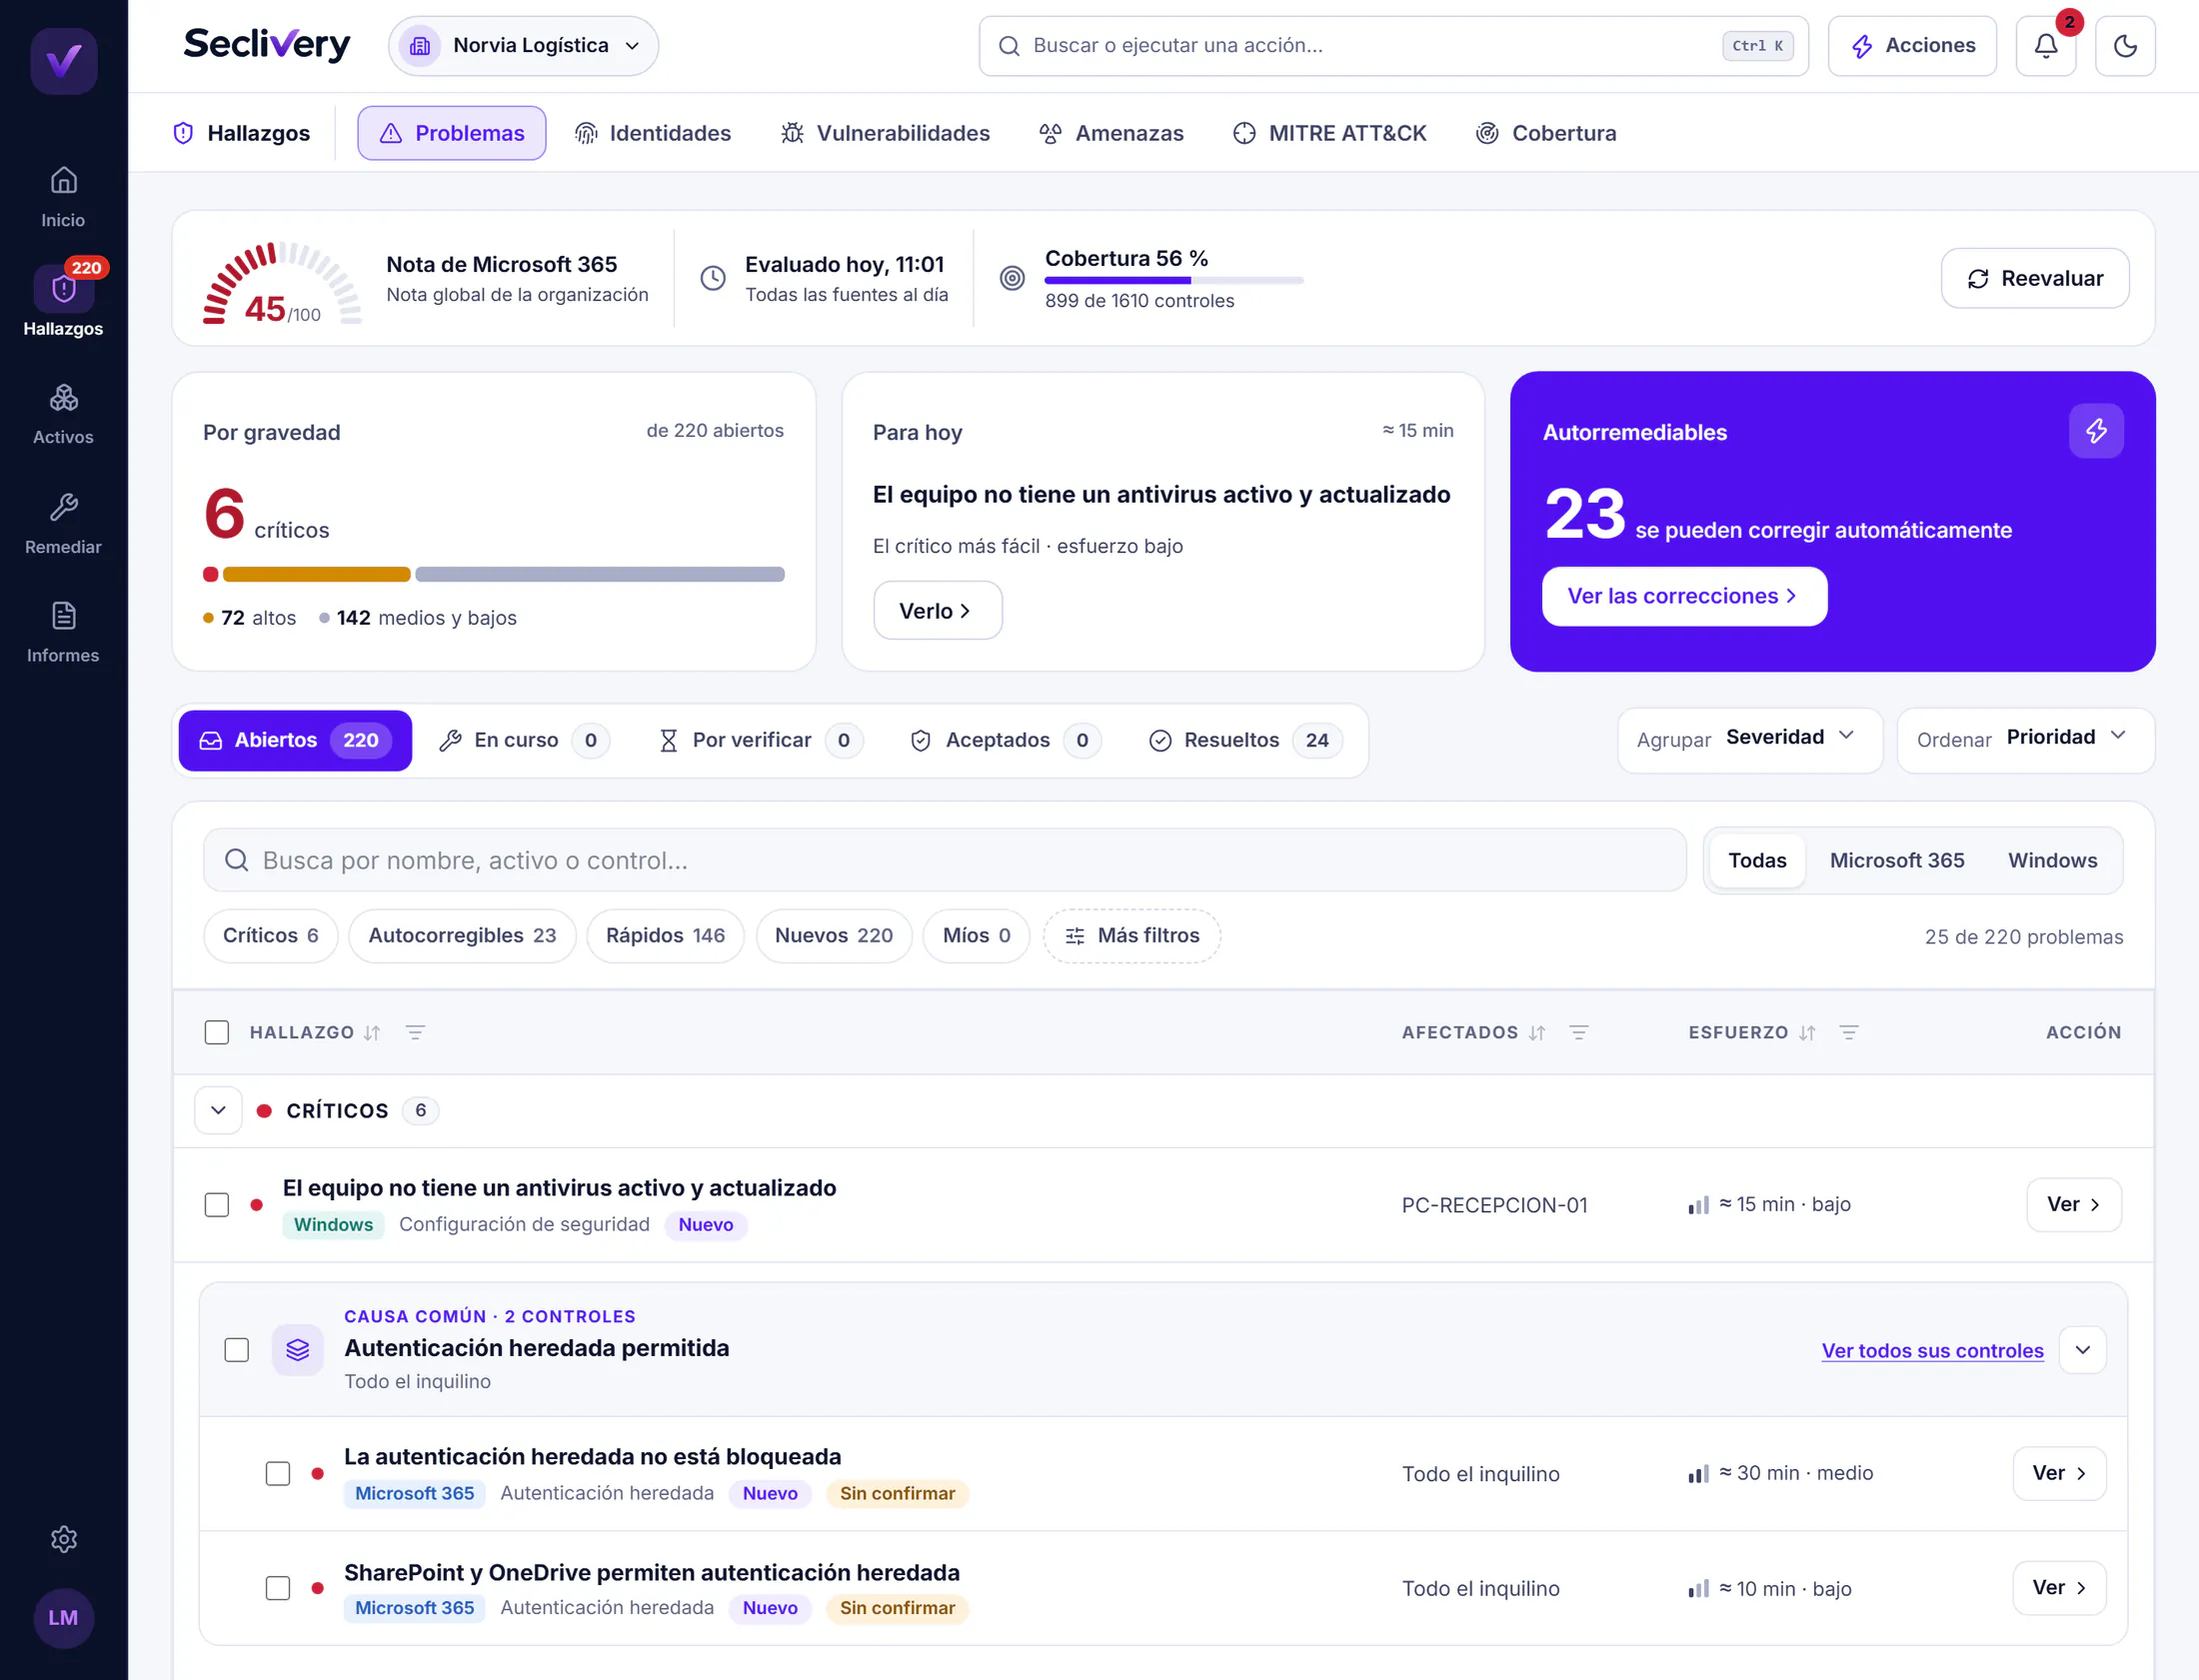
Hallazgos por gravedad, con los que se pueden corregir automáticamente

120octubre

Active Directory en dominios reales

Los controles de Active Directory llegan a resultado en dominios de producción.

121octubre

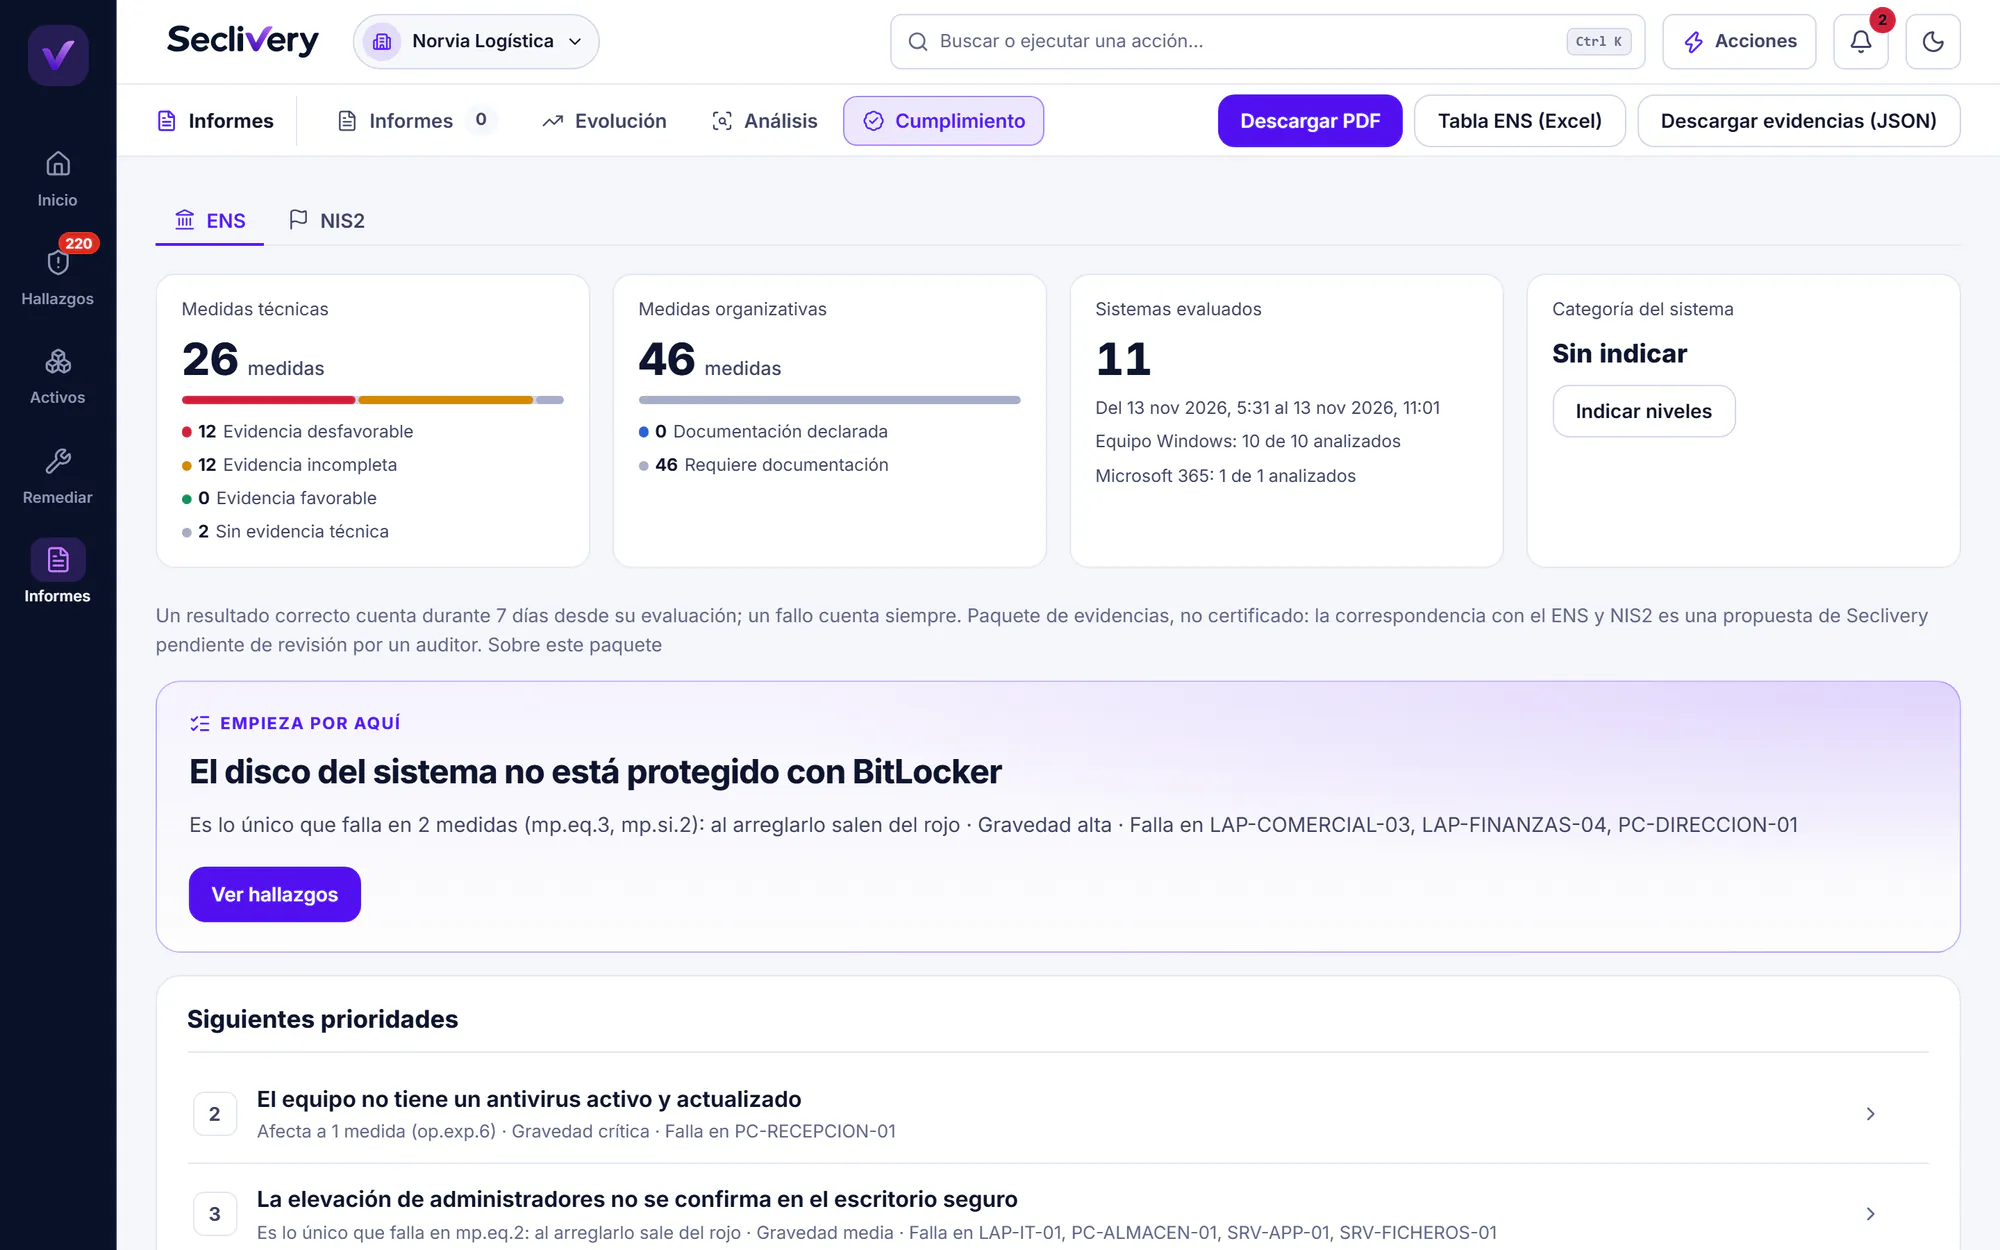
ENS y NIS2

Paquete de evidencias para ENS y NIS2, y cada cambio en la nota explicado control a control.

Pantalla de cumplimiento con ENS y NIS2

Semana 122 · noviembre de 2026

OLATIC Security Check

El proyecto creció y el nombre se quedó pequeño. Marca propia y agente propio: Seclivery Agent. La información de nuestros clientes la recogemos nosotros, sin depender de agentes de terceros.

Semanas 122 – 123

Diez semanas a fuego vivo.

Lo confesamos: lo de los dos hermanos, las cintas y los destornilladores era la excusa. Si has llegado hasta aquí, ya sabes de dónde venimos. Ahora, con tu permiso, lo que Seclivery puede hacer por ti.

Semana 122

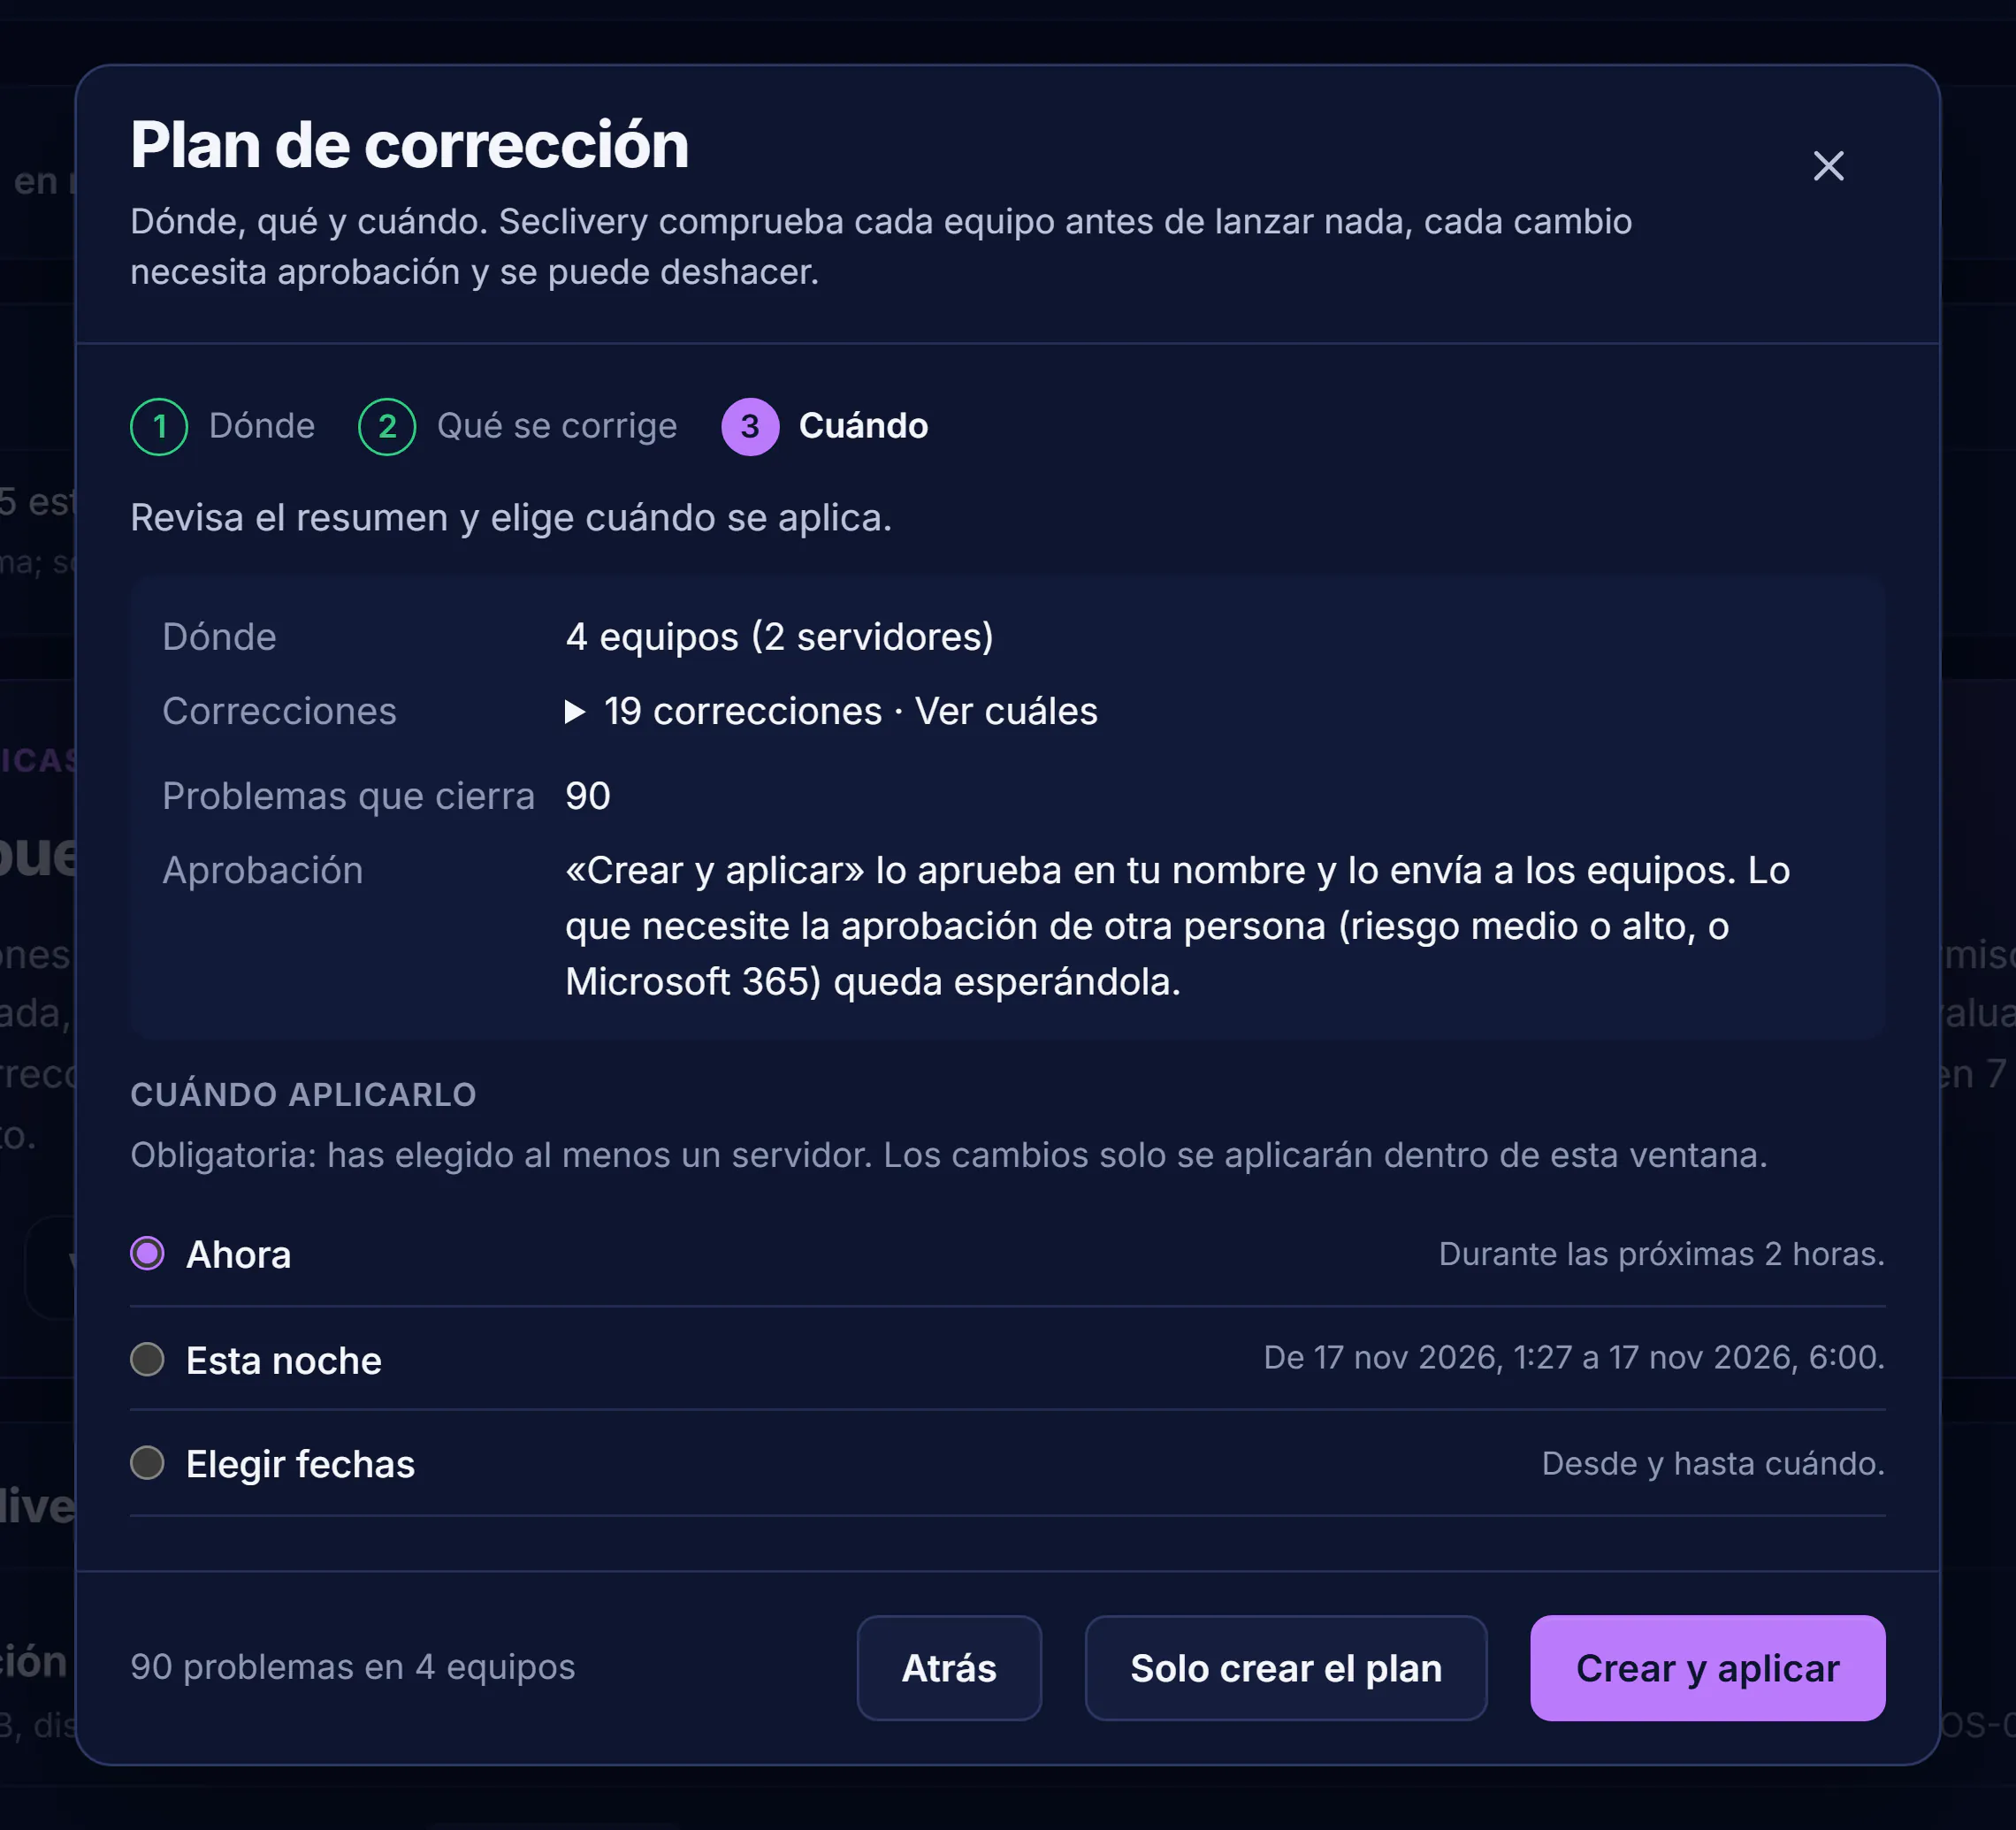
Corregir con aprobación y vuelta atrás

Seclivery dice qué puede corregir por sí mismo. Cada corrección necesita una aprobación, caduca a los siete días y se puede deshacer.

Plan de corrección

Semana 122

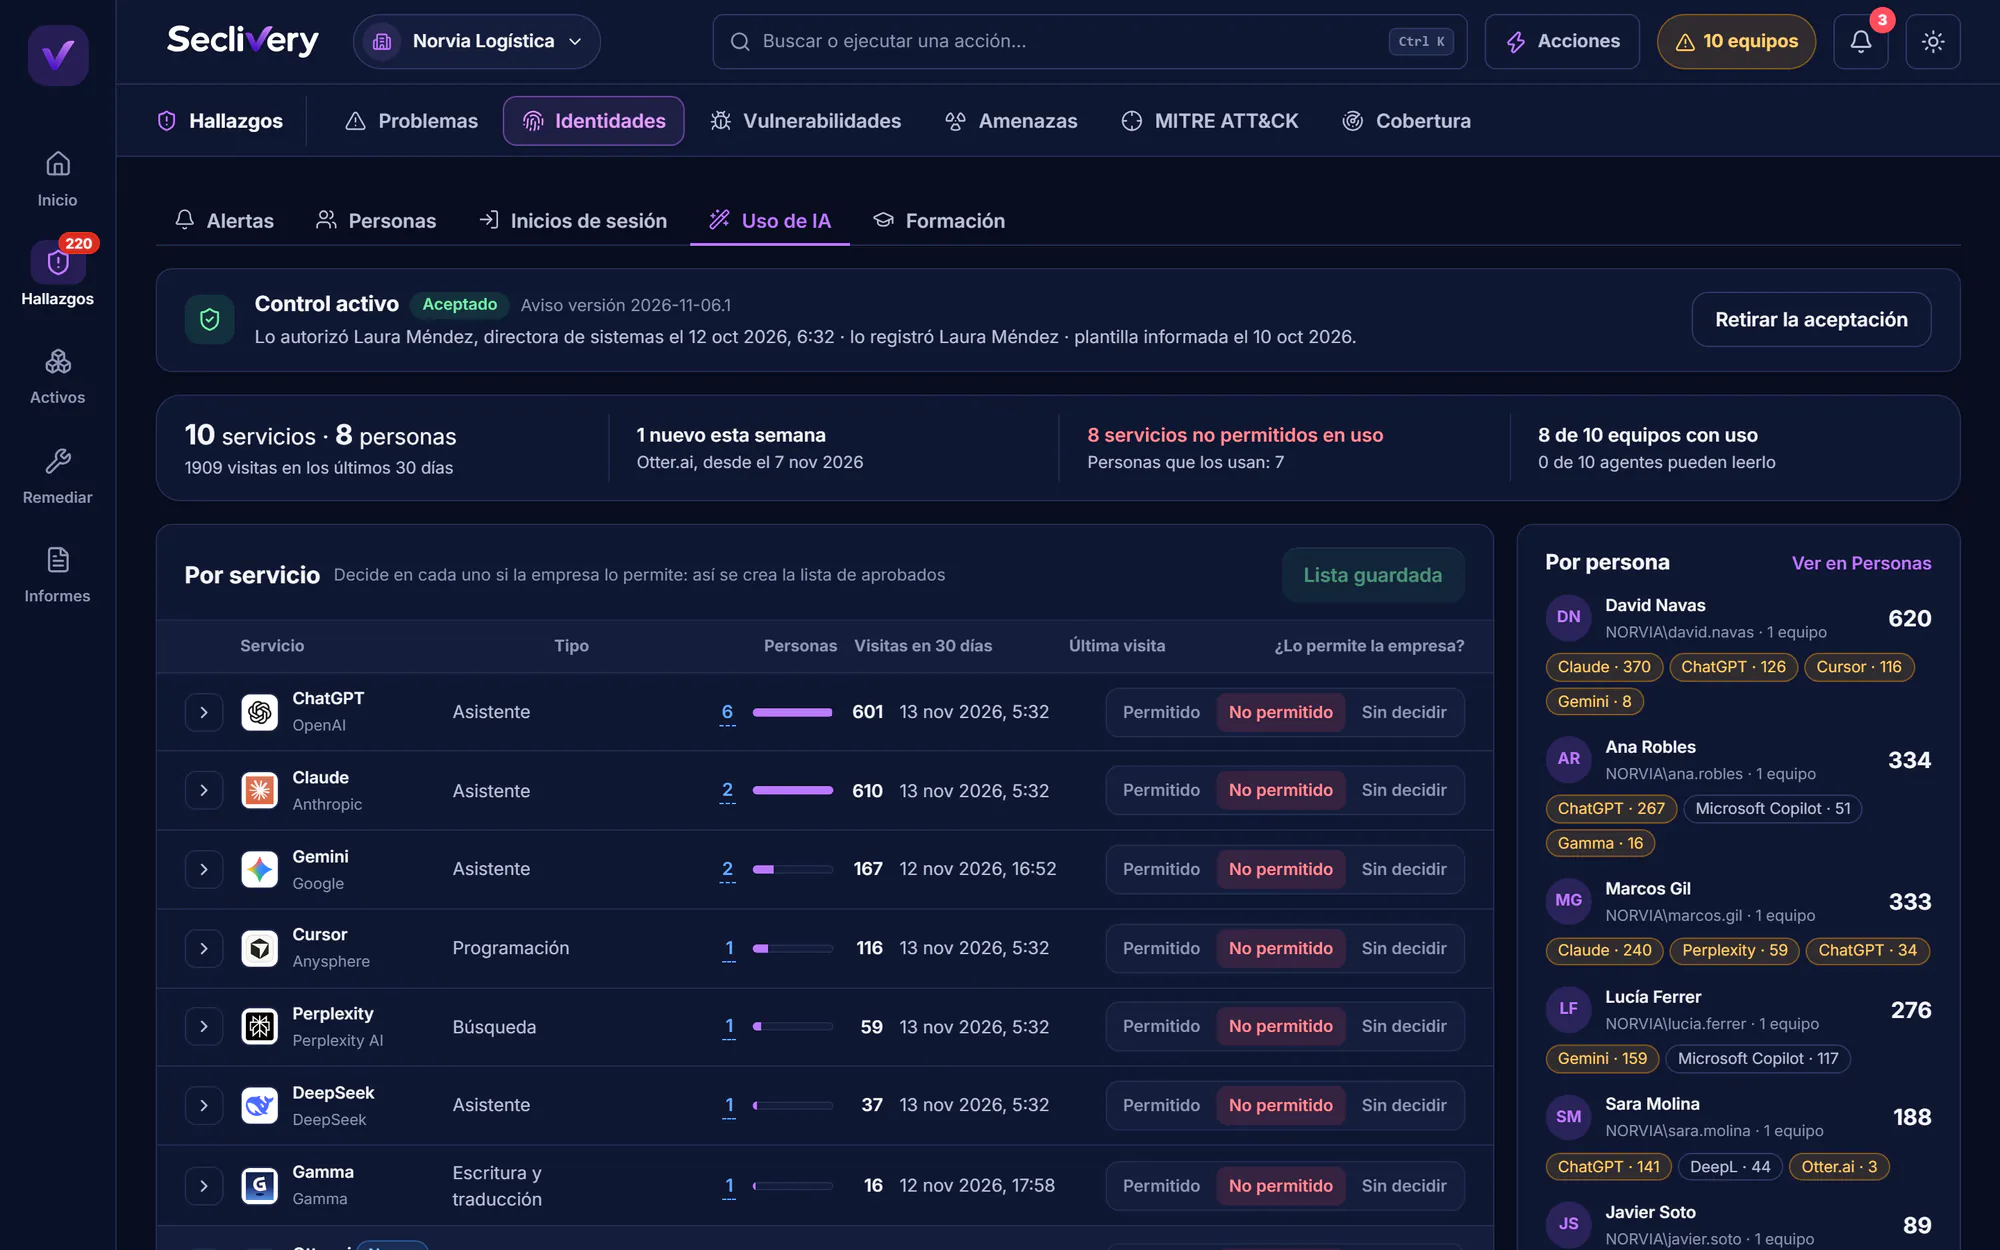
Poner orden en la IA

Qué servicios de IA se usan y desde qué equipo. Aprobar o rechazar cada uno, y saber quién usa uno sin aprobar.

Antes de mirar nada, el aviso que la ley exige llega a toda la plantilla, de una vez y con registro de quién lo recibió.

Uso de IA por servicio

Semana 122

Equipos por riesgo y asistentes de IA

La lista de equipos se ordena por riesgo y dice quién usa cada uno. Y los asistentes de IA pueden preguntar a Seclivery, con permiso y revocables, cosas como «¿quién no tiene MFA?».

Equipos ordenados por riesgo

Semana 123

Vulnerabilidades, licencias y vigilancia

CISA KEV, EPSS, NVD y los boletines de Microsoft, a diario. Licencias revisadas por el uso real. Y lo que Seclivery corrige en Microsoft 365 no vuelve atrás sin que nadie se entere.

15minutos, y vuelta a mirar lo corregido

Hoy · identidades

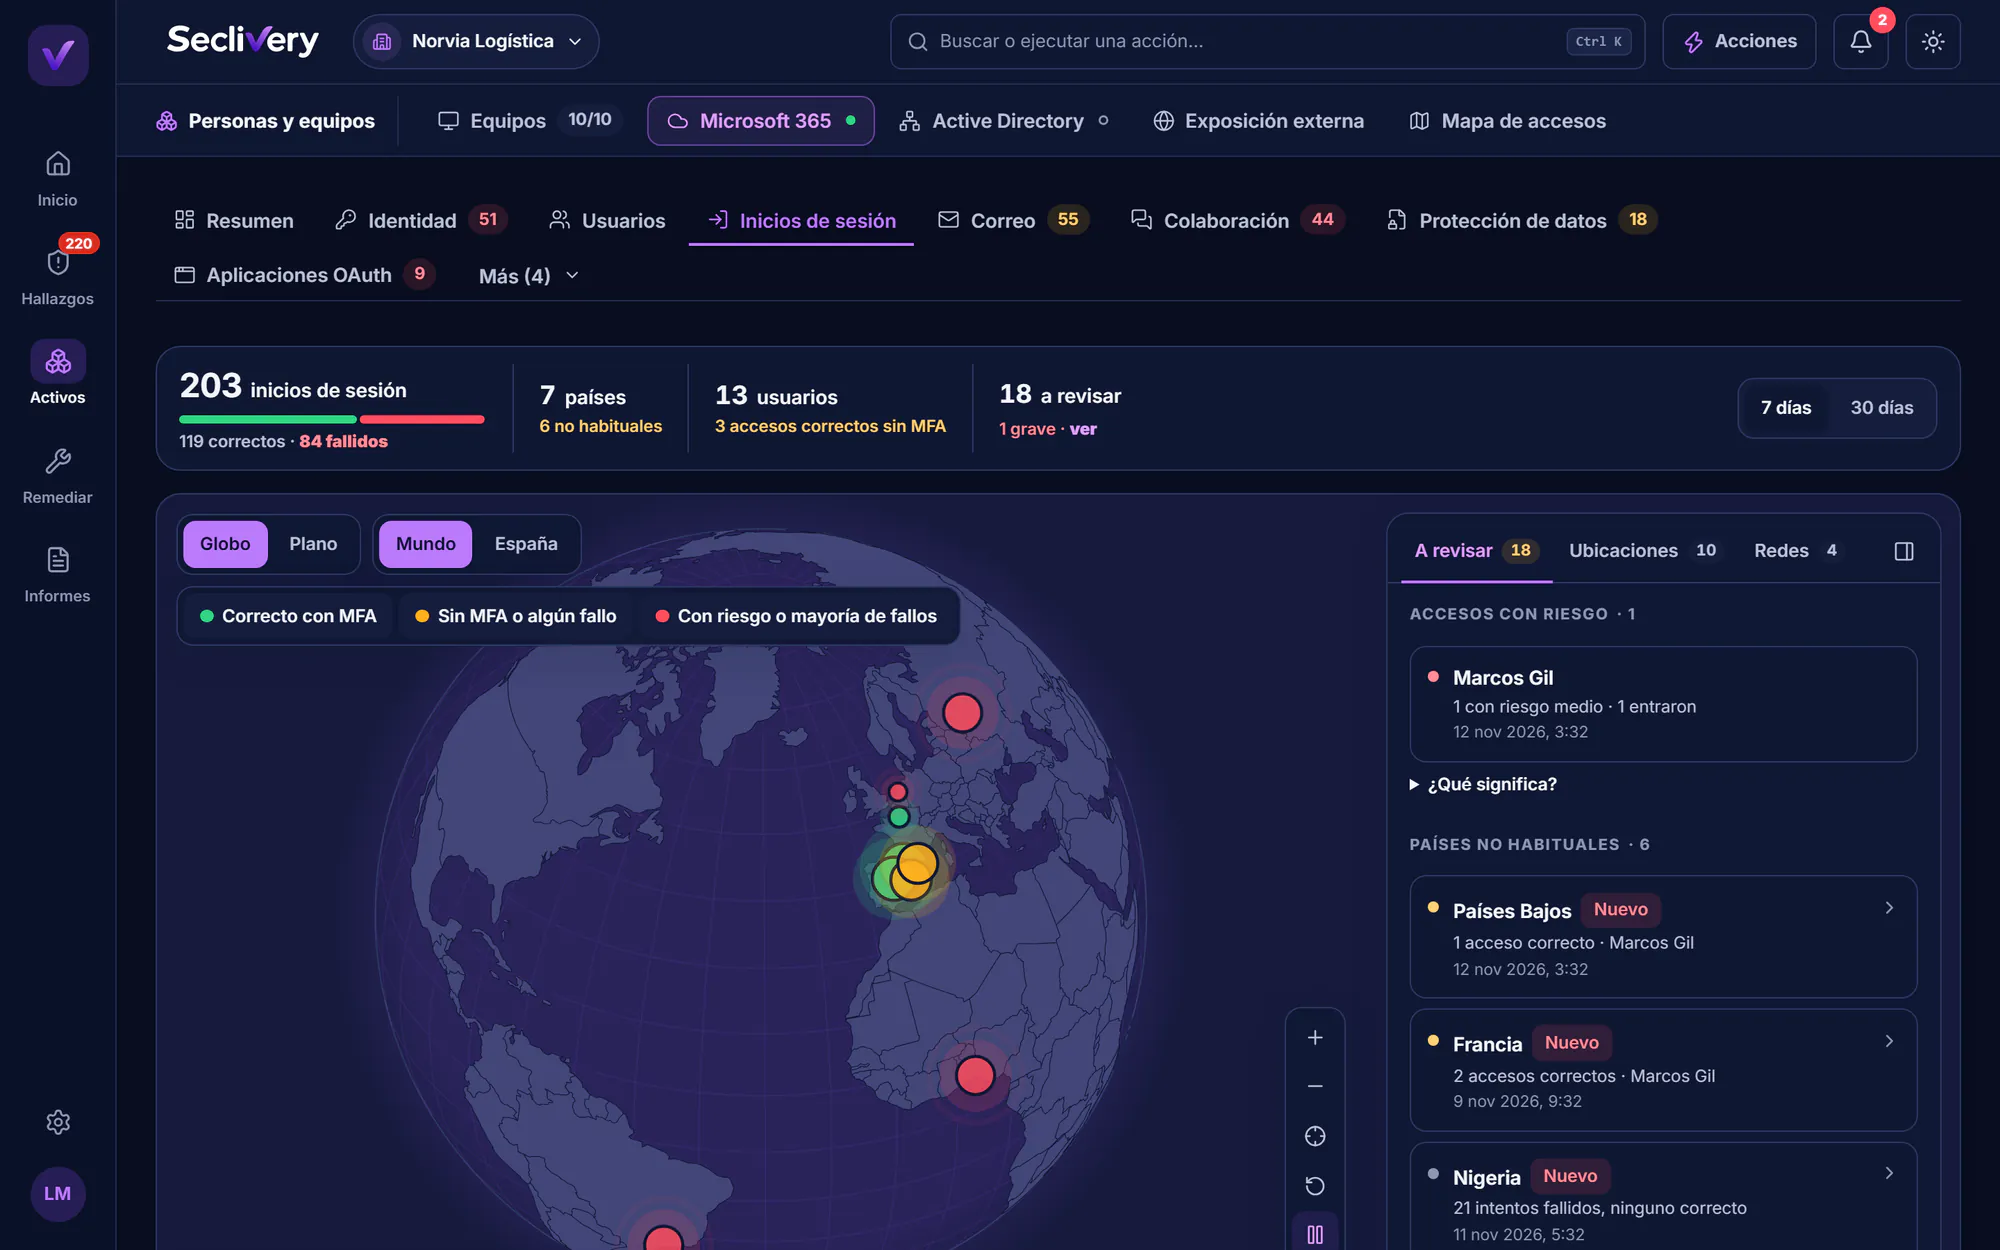
Quién entra, y desde dónde

Un mapa con los inicios de sesión de Microsoft 365 de los últimos 30 días (con Entra ID P1): países, las redes de la empresa y lo que no cuadra, a la vista.

Mapa de inicios de sesión de Microsoft 365

Hoy · para MSP

Todos tus clientes, en una sola pantalla

La cartera enseña cada empresa con su nota, lo que ha empeorado esta semana y lo primero que toca arreglar. La hicimos pensando en nuestros propios clientes, y se nota.

1pantalla para toda tu cartera

Lo que no ha cambiado en 123 semanas

Del fallo al check, en un abrir y cerrar de ojos.

El ciclo entero

Descubrir el fallo, corregirlo con un clic o con una guía paso a paso, comprobar que ha quedado bien y demostrarlo. Sin proyectos de meses.

Nivel de gran empresa, precio de pyme

Lo que antes pedía varias licencias y un equipo de seguridad propio, por fin al alcance de una pyme de diez personas.

Demostrarlo ante quien lo pida

Evidencias para ENS, NIS2, ISO 27001 y el Reglamento europeo de IA, sacadas de lo que se ha comprobado y no de lo que se declara.

Hecho en Europa

Diseñado y desarrollado en Bilbao, en español y pensado para las normas europeas desde el primer registro.

No podemos dirigir el viento. Pero sí nuestras velas.

A veces la vida sopla hacia otro lado
y el proyecto se queda en el cajón.

Pero solo se vive una vez.
Si hay algo grande que hacer, se intenta.

Por eso seguimos aquí, 123 semanas después.
Y esta vez, con el viento a favor.

Fin. O no.

Más bien, el principio de algo nuevo. Con la misma ilusión de aquellos dos chavales que desmontaban cosas solo por entenderlas. Pero ya sin chiquilladas: con oficio, con clientes que confían en nosotros y con un producto hecho para empresas que no se pueden permitir fallar.

Lo mejor está por escribir.

Semana 124

¿La escribimos juntos?

Entra en la beta privada →

Preguntas

Sobre nosotros y el proyecto.

¿Quién está detrás de Seclivery?

Dos hermanos, Juanjo y Jorge Olabarria, y OLATIC, la empresa de servicios gestionados de IT y ciberseguridad que montamos en Bilbao en 2015. Seclivery nace de las necesidades que se repetían con nuestros clientes.

¿Cuándo empezó y por qué ha cambiado de nombre?

Empezó en julio de 2024 como SOC4U, un marco de trabajo para Wazuh. El 8 de septiembre de 2026 hubo un primer registro como OLATIC Security Check, con informes de Microsoft 365. En noviembre de 2026 el proyecto creció, el nombre se quedó pequeño y pasó a ser Seclivery, con marca y agente propios.

¿Por qué dejó de ser un complemento para un SIEM?

Porque un panel de alertas avisa cada semana y la configuración sigue igual. Cambiamos el rumbo: menos pantallas de alertas y más corregir, con Microsoft 365 y las identidades de punta a punta.

¿Qué es lo que no ha cambiado desde el principio?

La regla de que lo que no se ha podido comprobar nunca aparece como correcto. Y el ciclo: descubrir el fallo, corregirlo con un clic o con una guía paso a paso, comprobar que ha quedado bien y demostrarlo.

¿Se puede usar ya?

Seclivery está en beta privada. Si quieres verlo con tu empresa, puedes pedirlo desde contacto, donde también ofrecemos una prueba de 30 días.