Equipos Windows
¿Están cifrados, al día y con el antivirus funcionando de verdad?
Endurecimiento · BitLocker · RDP · antivirus · administradores locales · rol IIS · movimiento lateral
Qué hace Seclivery
Seclivery mira tus equipos, tu Microsoft 365 y tu Active Directory. Te dice qué arreglar primero, te ayuda a hacerlo y guarda la prueba de que está hecho.
Resumen de hoy
Norvia Logística
Vas por buen camino
+6 esta semana. Te quedan 3 cosas importantes por resolver.
Para hoy, en este orden
Ayer: doble verificación aplicada a 5 cuentas · evidencia guardada
Ejemplo con datos ficticios.
Cómo funciona
No hace falta saber de ciberseguridad para usarlo. Y si sabes, debajo de cada paso tienes el detalle técnico.
Das acceso a tu Microsoft 365 en unos minutos. Si quieres revisar también tus equipos, instalas un agente ligero en Windows.
Bajo el capó Aplicación en Entra ID con permisos de lectura. Agente firmado, con alta autenticada y actualización firmada.
Cada día tienes una nota de 0 a 100 y una lista corta de lo que conviene arreglar, empezando por lo que más te expone.
Bajo el capó Priorización por exposición real, CISA KEV y EPSS. Historial y tendencia por organización.
Arreglas con un clic o con una guía paso a paso. Seclivery comprueba que ha quedado bien y guarda la prueba.
Bajo el capó Plan priorizado, piloto, aprobación y reversión. Evidencia con fecha y responsable.
Así se ve por dentro
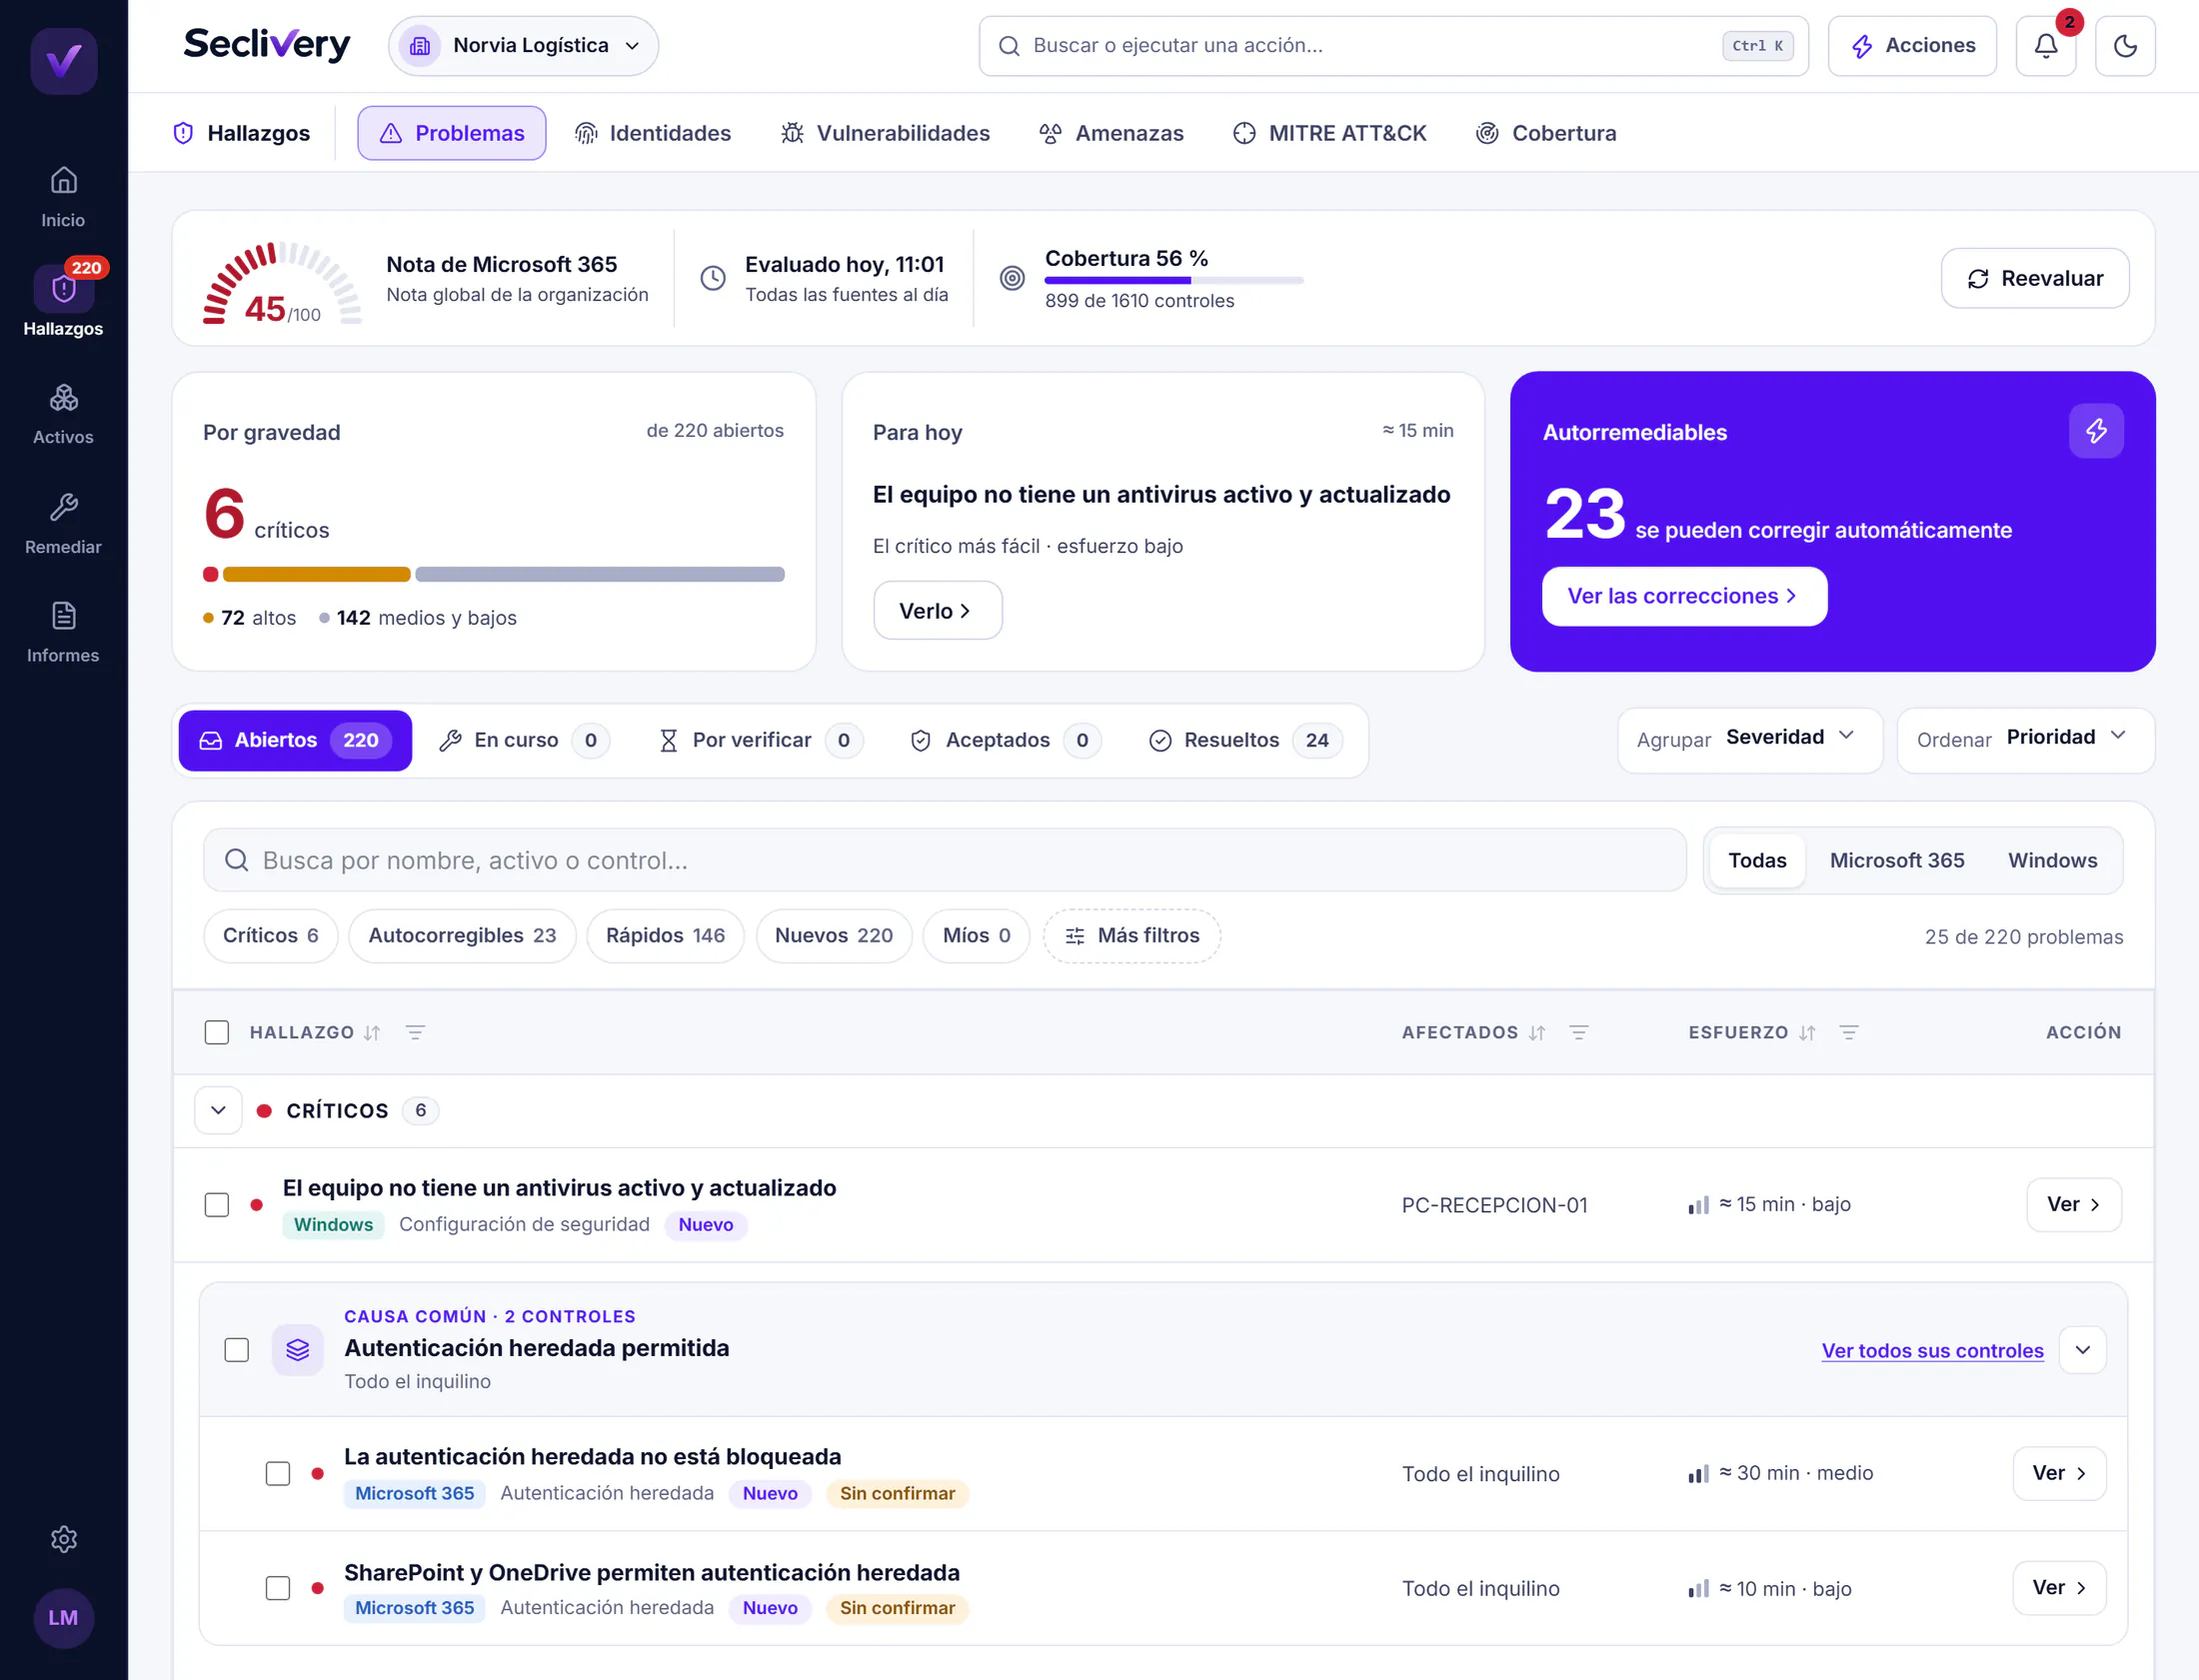
Encuentra lo que no ves
Una lista corta y en español, con lo más grave arriba. No cuenta cuántos avisos hay: cuenta lo que de verdad puede hacerte daño.
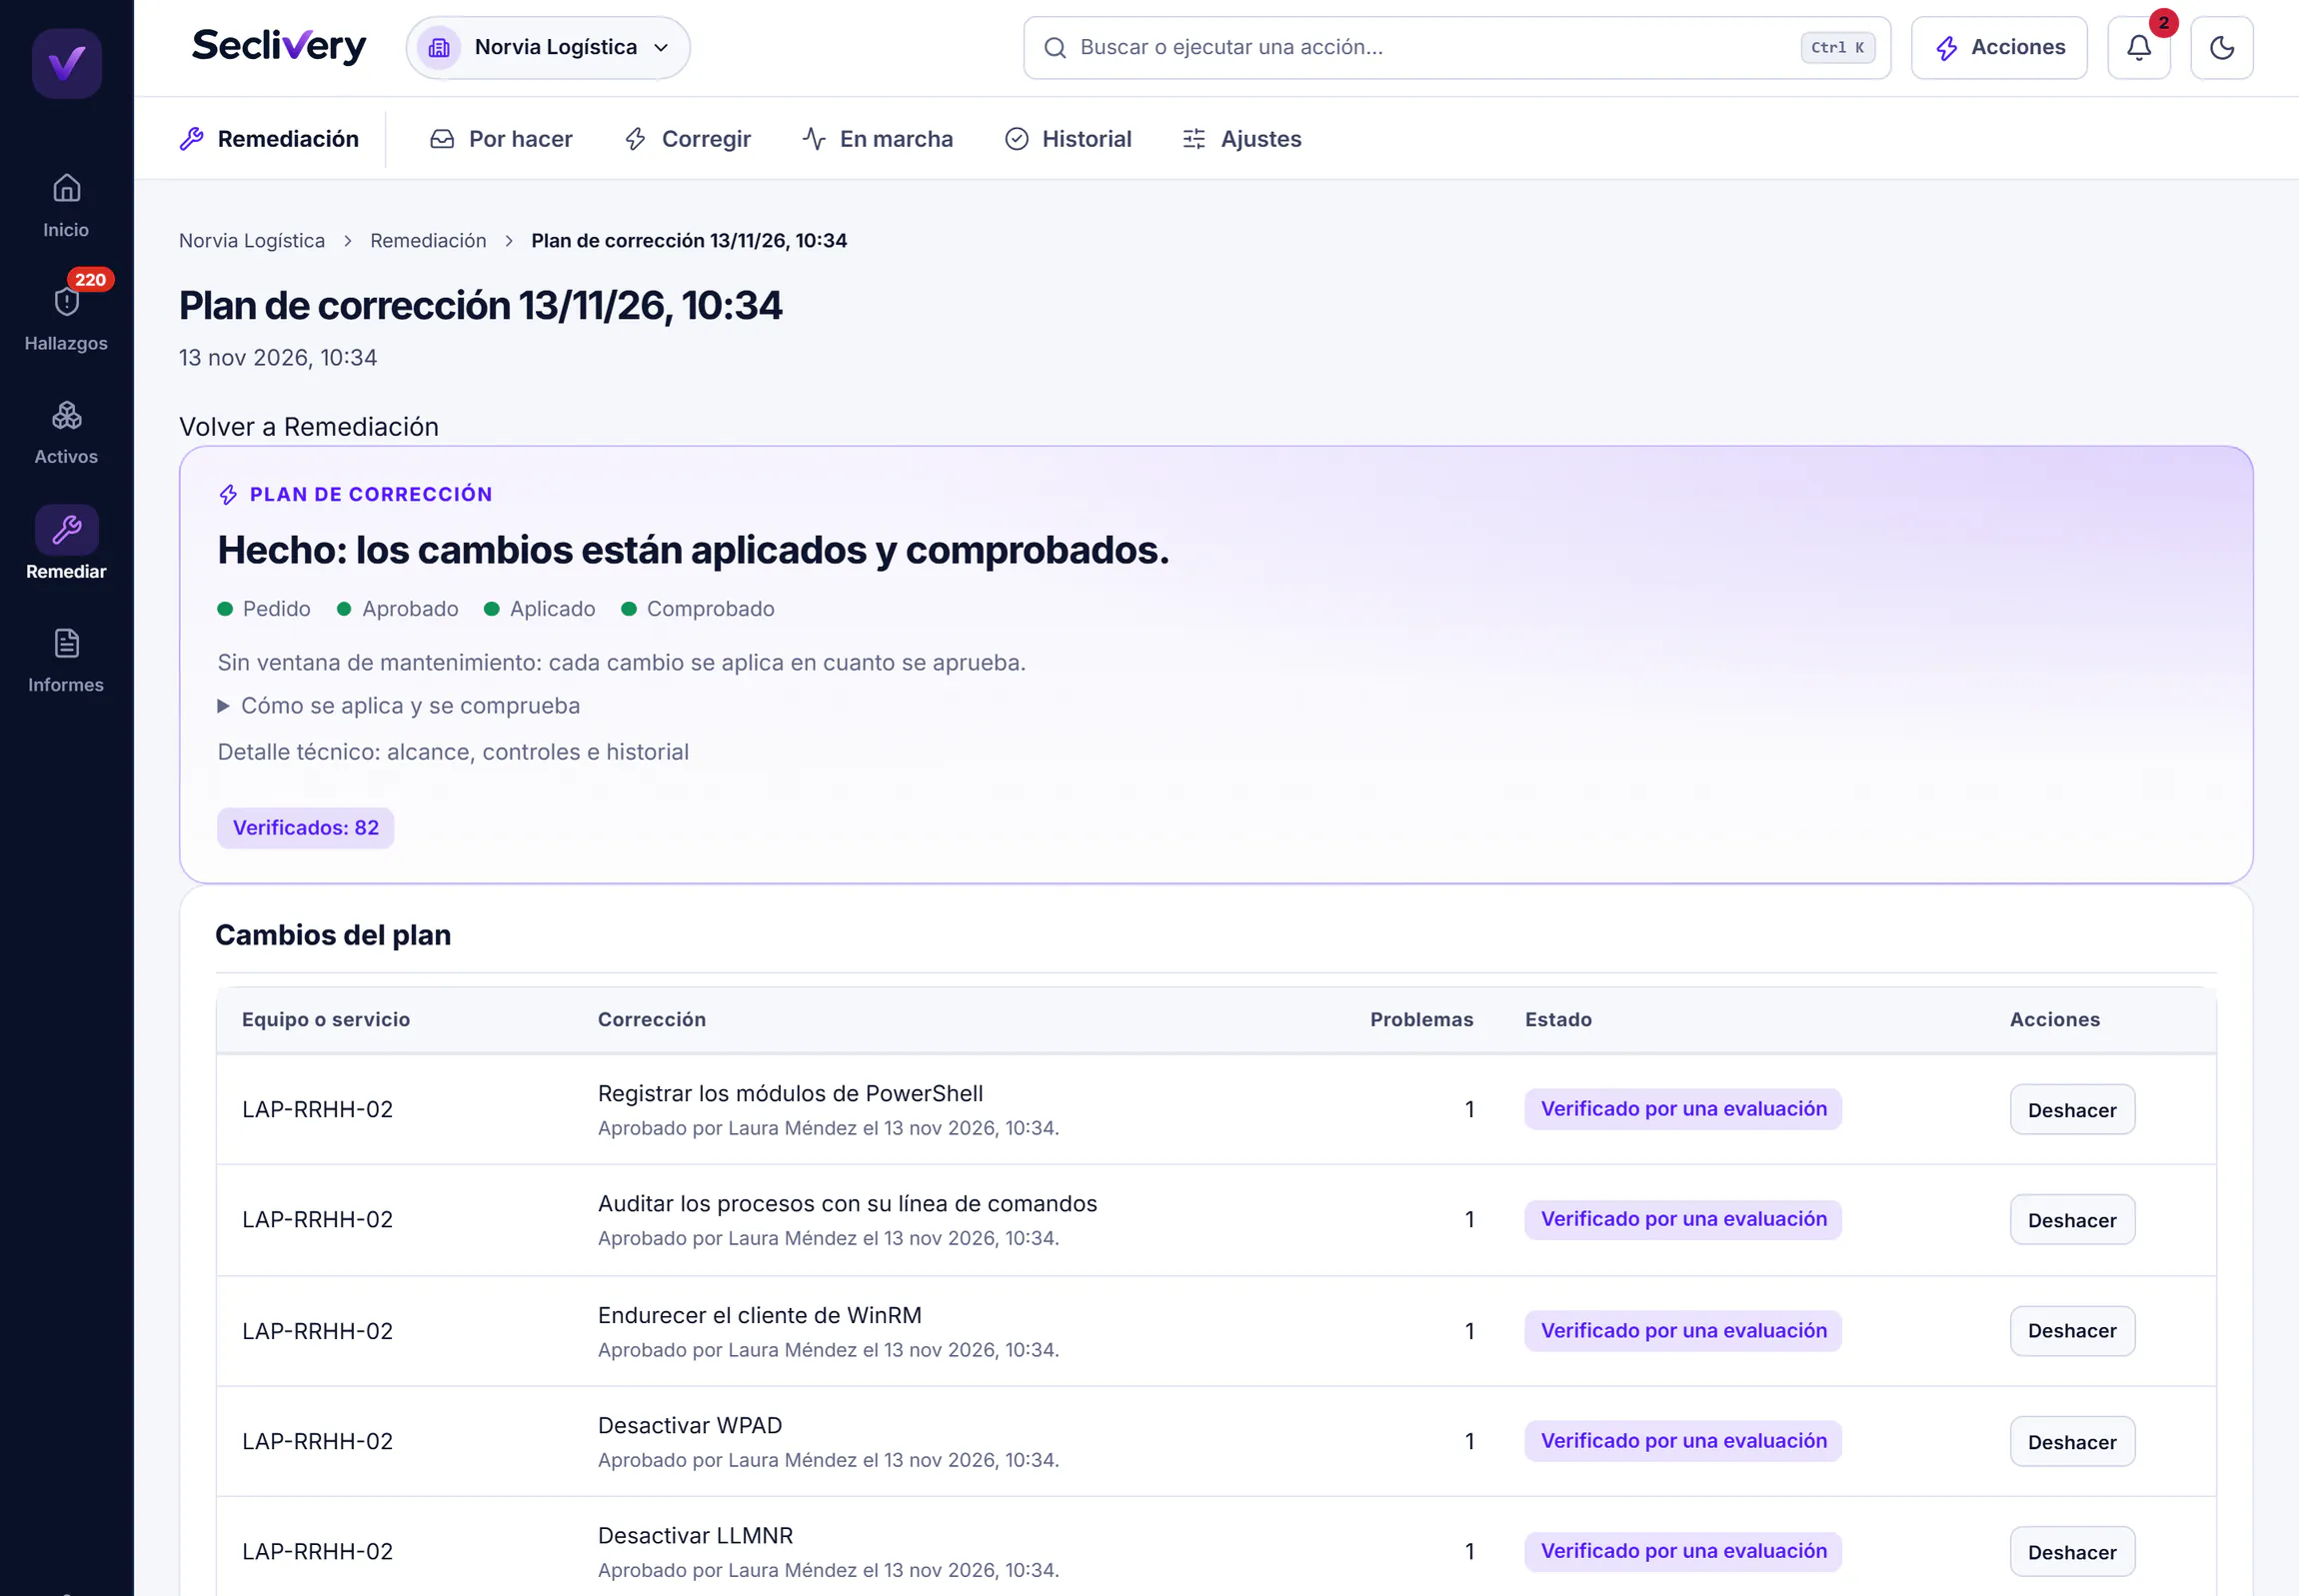
Te guía y corrige
Tú decides qué se arregla y cuándo. Se prueba primero en un equipo piloto y, si algo no va bien, se deshace. Si algo cambia sin permiso, te avisa.
Cumplimiento
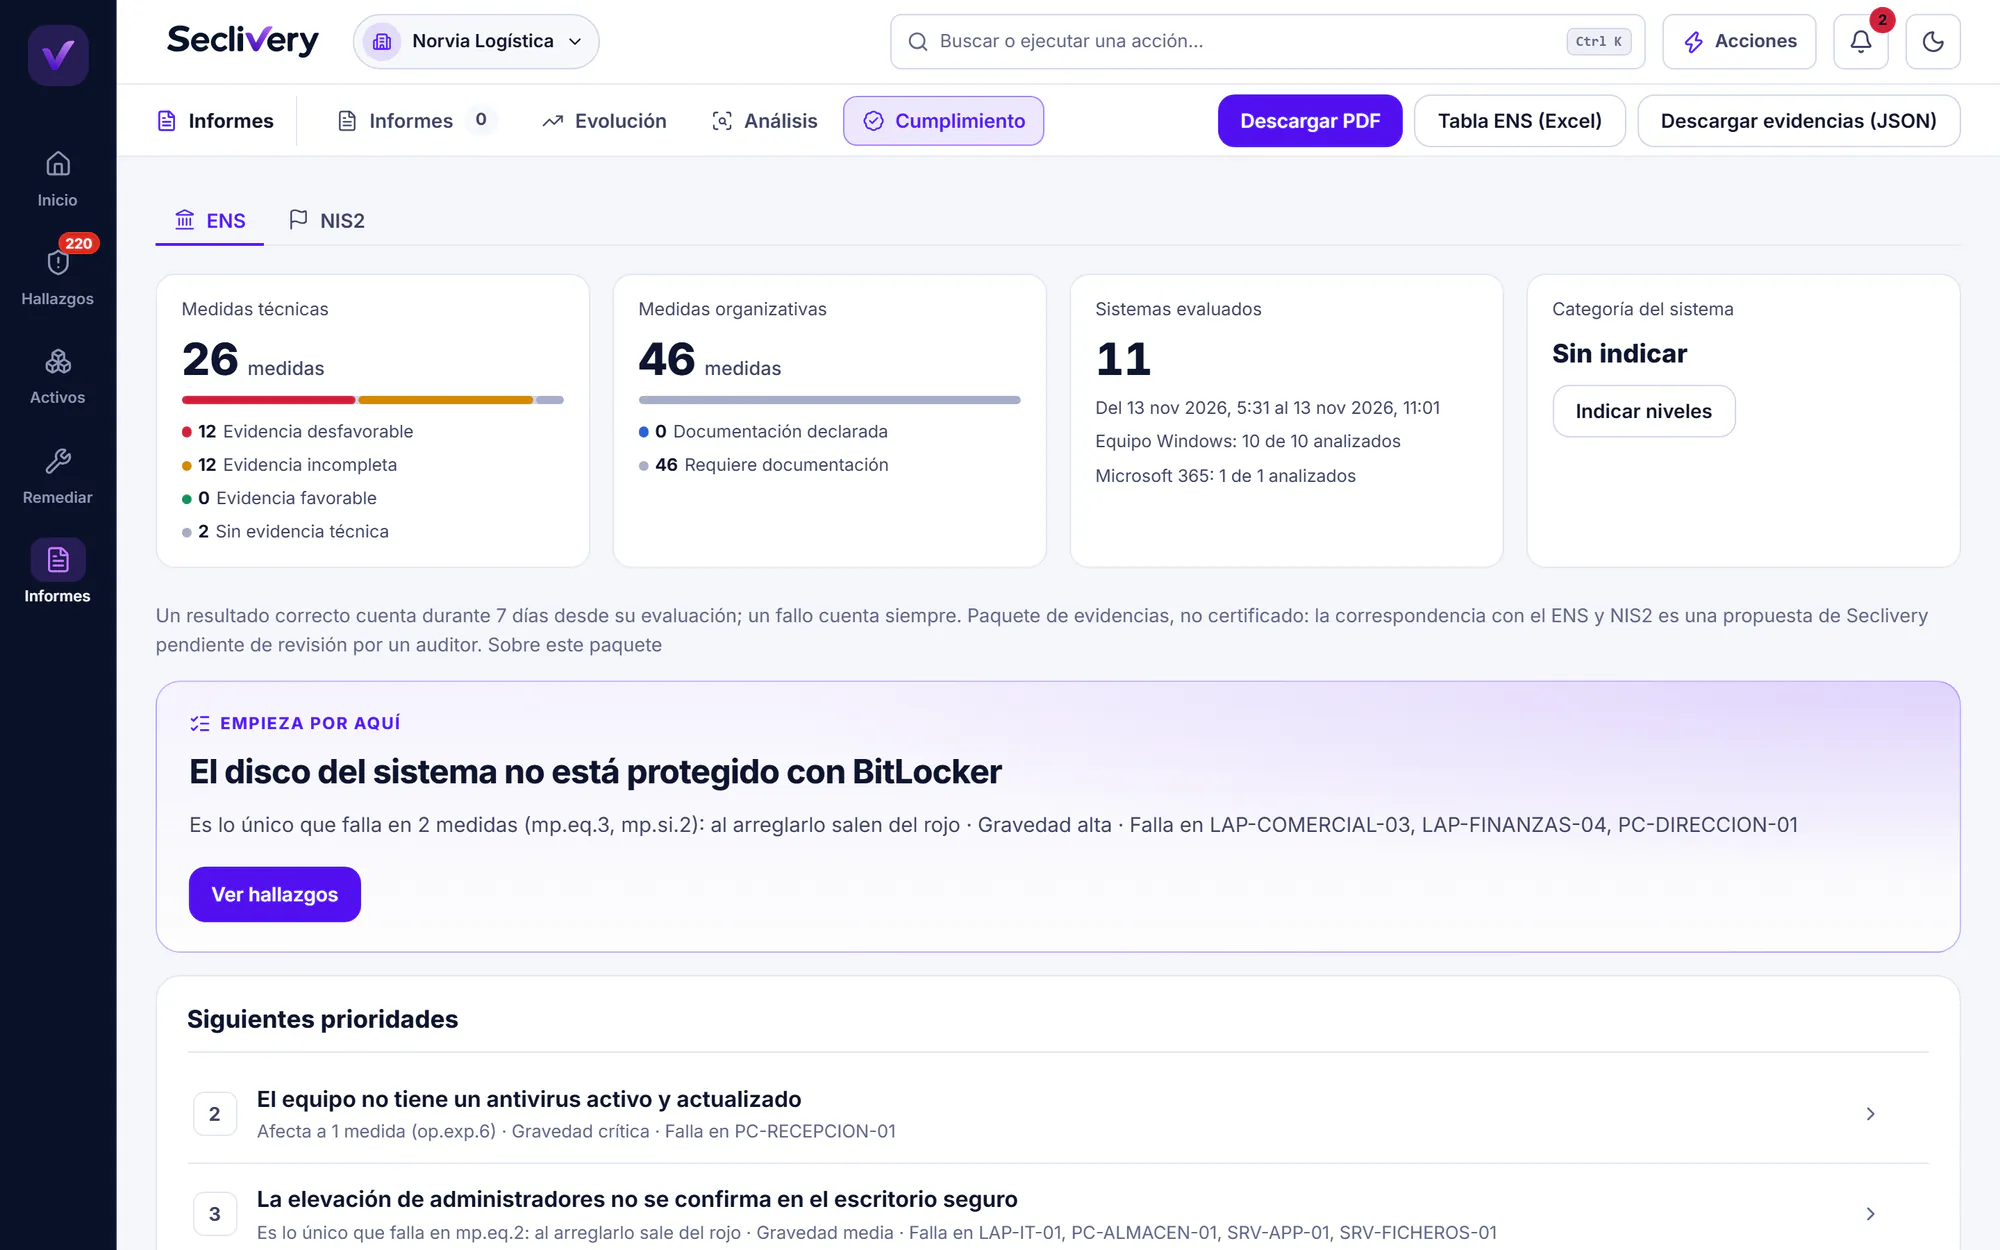
Tu aseguradora, un cliente grande o una auditoría. Exporta en minutos lo que antes costaba días reunir, con lo que hay de verdad en tus sistemas y sin rellenar cuestionarios.
Pulsa para verlo con datos de ejemplo:
NIS2 · artículo 21
Paquete de evidencias, no certificado: la correspondencia con NIS2 es una propuesta de Seclivery pendiente de revisión por un auditor.
ENS · op.exp.6
Evidencia desfavorable Falla en 1 de 3 equipos evaluados.
Un resultado correcto cuenta durante 7 días desde su evaluación; un fallo cuenta siempre.
MITRE ATT&CK
Así sabes qué tácticas de un atacante te dejan más expuesto, no solo cuántos fallos hay.
Informe ejecutivo · noviembre de 2026
Qué hacer este mes
Evolución de Microsoft 365
+17 puntos en seis meses. Lo que enseñas a dirección cuando te preguntan si esto sirve.
Capturas reales de Seclivery en un entorno de demostración; las tarjetas de ejemplo usan datos ficticios.
Por qué importa
La del administrador, sin cambiar desde hace años. Es la llave maestra más barata que existe.
Roba la sesión ya iniciada, aunque tengas doble verificación. Seclivery vigila esos inicios de sesión.
Un portátil sin cifrar o sin actualizar puede dejar a la empresa parada días o semanas.
Nada de esto es difícil de arreglar. Lo difícil es enterarse a tiempo.
Qué revisa
¿Cómo prefieres leerlo?
¿Están cifrados, al día y con el antivirus funcionando de verdad?
Endurecimiento · BitLocker · RDP · antivirus · administradores locales · rol IIS · movimiento lateral
¿Quién entra sin doble verificación, desde dónde y con qué permisos?
Controles con versión · Secure Score por servicio · MFA persona a persona · licencias por uso real · aplicaciones OAuth · inicios de sesión
¿Quién tiene más permisos de los que necesita? ¿Qué cuentas sobran?
Inventario por LDAP · principales · grupos · GPO · privilegios · replicación · antigüedad de contraseñas de administradores
¿Qué ve un atacante de tu empresa sin entrar? ¿Hay nombres parecidos al tuyo?
Análisis de un dominio o un correo · certificados · nombres de dominio parecidos · también para prospectos
¿Tienes instalado algo con un fallo que ya se está aprovechando ahí fuera?
Programas instalados contra CISA KEV, EPSS y NVD · lo explotado, primero
¿Qué herramientas de IA usa tu equipo y están permitidas?
Qué IA usa la plantilla · formación por señales · normativa interna aceptada
Y mucho más
Lo que has visto es solo la superficie. Debajo, cientos de comprobaciones se cruzan entre sí: quién entra, desde dónde, con qué equipo y qué puede tocar. Tú ves una lista corta; el motor hace el resto. Y aún no te hemos enseñado lo mejor.
Tranquilidad
Cada corrección pasa por tu aprobación. Y si algo cambia por fuera, te avisa.
Cada cambio queda registrado y se puede deshacer. Puedes probarlo antes en unos pocos equipos.
Un problema solo se cierra cuando Seclivery comprueba que está arreglado y guarda la evidencia. Y si no hay datos, nunca lo da por bueno.
Organizaciones aisladas y permisos comprobados siempre en el servidor, no en la pantalla.
Hecho para ti
Para tu empresa
Para quien lleva la empresa, o para quien lleva la informática además de su trabajo.
Para MSP y equipos de IT
Para quien gestiona varios clientes o un parque grande y necesita trazabilidad de verdad.
Responsable, historial de cambios y riesgos aceptados con caducidad.
Plan priorizado, piloto, aprobación del cliente y reversión de cambios detectados.
Organizaciones aisladas, marca de cada cliente en informes y correos, y avisos cuando alguien empeora.
Ejecutivo, Microsoft 365 y evolución, con guion de reunión y guía para el cliente.
Paquete ENS y NIS2 con evidencias, y cada control con su técnica MITRE ATT&CK.
Nivel de amenaza diario y semanal, noticias y un resumen semanal por correo.
Consulta tus clientes por MCP, con OAuth y los permisos de tu usuario.
Preguntas de verdad
No. Todo se explica en lenguaje normal y cada arreglo tiene su guía. Si sabes, tienes el detalle técnico completo debajo.
No. Seclivery no es un antivirus, ni un EDR, ni un SIEM. Revisa que todo esté bien configurado, antivirus incluido, y te dice qué falta.
Por defecto solo mira. Los cambios se aprueban antes, se pueden probar en piloto y siempre tienen vuelta atrás.
Microsoft 365 se conecta en minutos y enseguida ves tu primera nota. Los equipos se suman según instalas el agente.
Sí. Seclivery está pensado también para MSP: ellos lo gestionan y tú ves tu nota y tus informes.
Cada organización está aislada y los permisos se comprueban siempre en el servidor. Todo el detalle en Cómo protegemos tus datos.
Empieza hoy
Conecta tu Microsoft 365 en minutos y mira tu primera nota. Tienes 30 días para probarlo, y si prefieres que alguien te lo enseñe, lo vemos juntos.