Todo tu entorno Microsoft, en una sola vista.
Seclivery lee la configuración real de Microsoft 365, de cada equipo Windows, del dominio y de tus dominios de correo, y la ordena alrededor de lo que importa: las personas, sus permisos y los equipos que usan.

Lo que mira cada día
Casi seiscientas comprobaciones, cada una con su porqué.
Disponible hoy
Lo que Seclivery ya hace por tu empresa.
1 · Ver
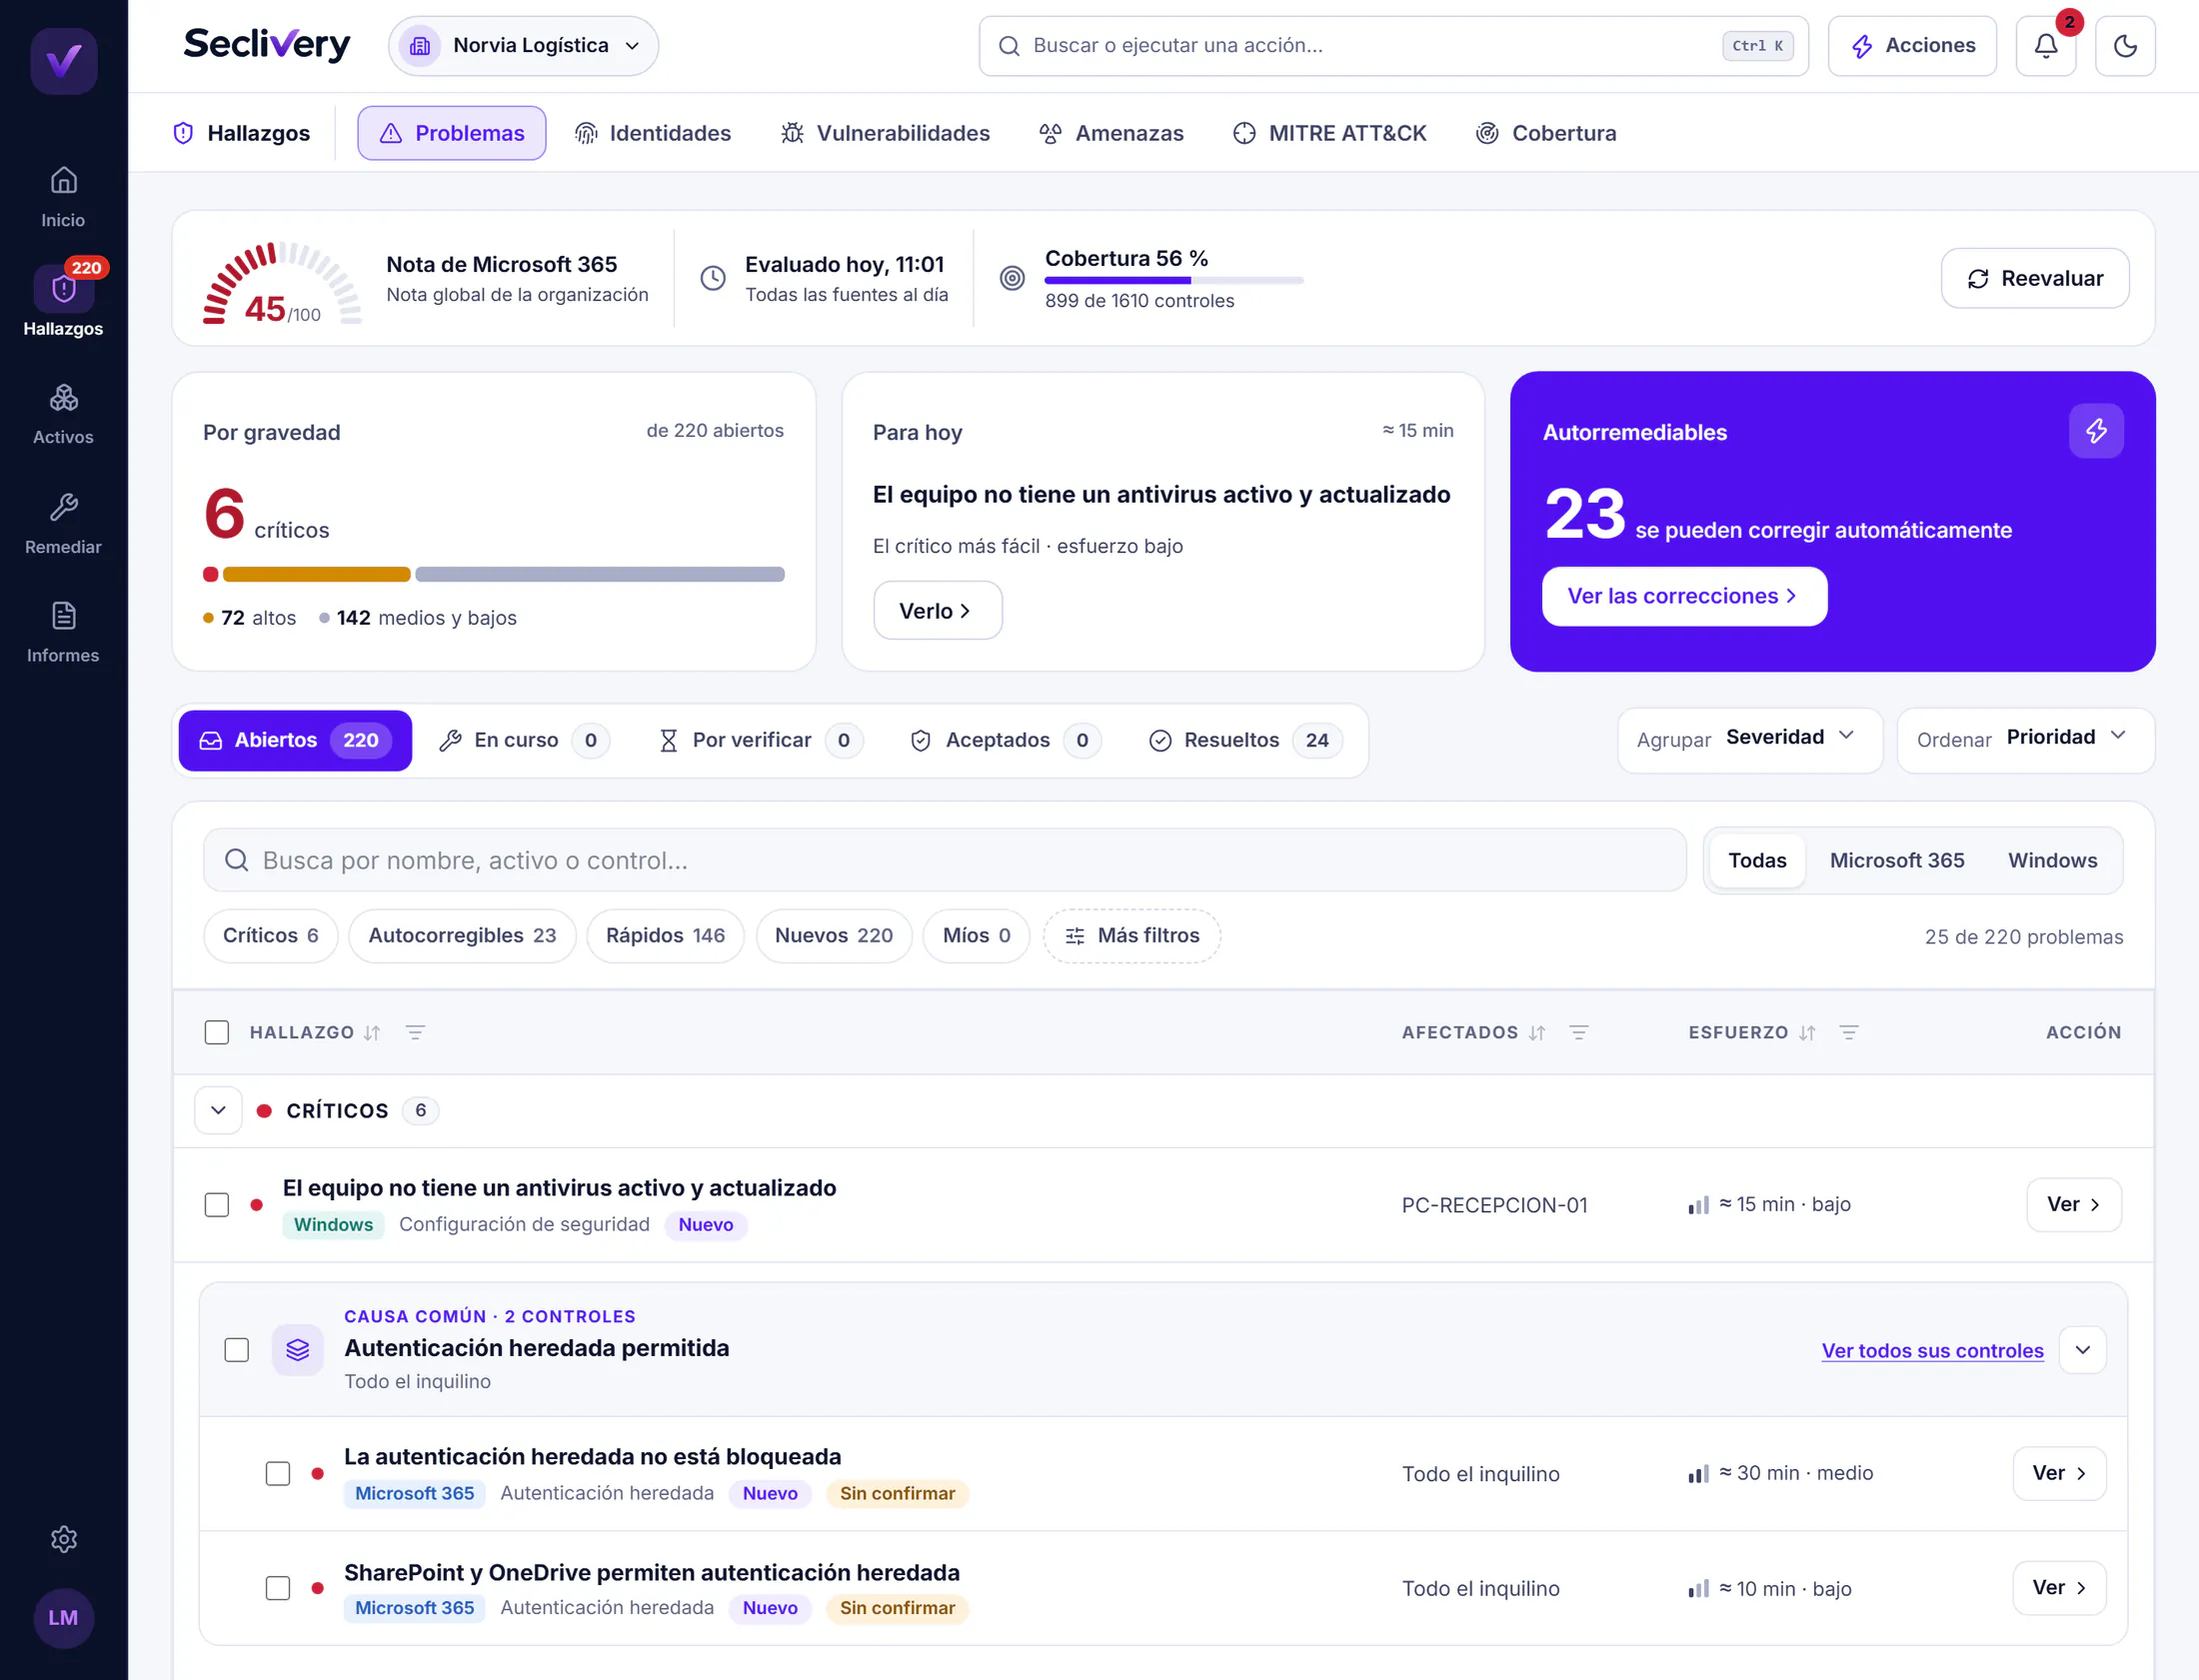
- Una nota global de seguridad, comprobada con una evaluación nueva y explicada punto por punto.
- Microsoft 365, equipos y servidores Windows, Active Directory y exposición externa en un solo panel, con casi 600 comprobaciones.
- Inicios de sesión de Microsoft 365 en un mapa, con los accesos sin MFA y los fallidos por país.
- Contraseñas de administradores con su antigüedad, en Active Directory y en Microsoft 365.
- Uso de IA en la empresa y preparación para Copilot.
- Licencias sin uso, en euros, con tus precios.
2 · Priorizar
- Problemas ordenados por riesgo real, con quién se encarga de cada uno, su historial y cómo se cierra.
- Vulnerabilidades y actualizaciones pendientes, con las explotadas ya en ataques primero.
- Riesgos con su técnica de MITRE ATT&CK, para saber cómo los usaría un atacante.
- Semáforo diario de amenazas y las noticias de ciberseguridad que te afectan, abiertos a todos en seclivery.com/noticias.
3 · Corregir
- Corrección de equipos Windows en un plan: lo apruebas, se aplica en la ventana que elijas, se comprueba después y se puede deshacer.
- Aviso de cambios en la configuración y opción de revertirlos.
4 · Demostrar y avisar
- Informes y paquete de evidencias para ENS y NIS2, listos para entregar.
- Avisos y resúmenes por correo para quien gestiona la seguridad.
Una sola vista
Todo relacionado, con nombre y apellido.
Lo que en otras herramientas son listas separadas, en Seclivery está conectado: así se ve el riesgo real y no cinco avisos sueltos.
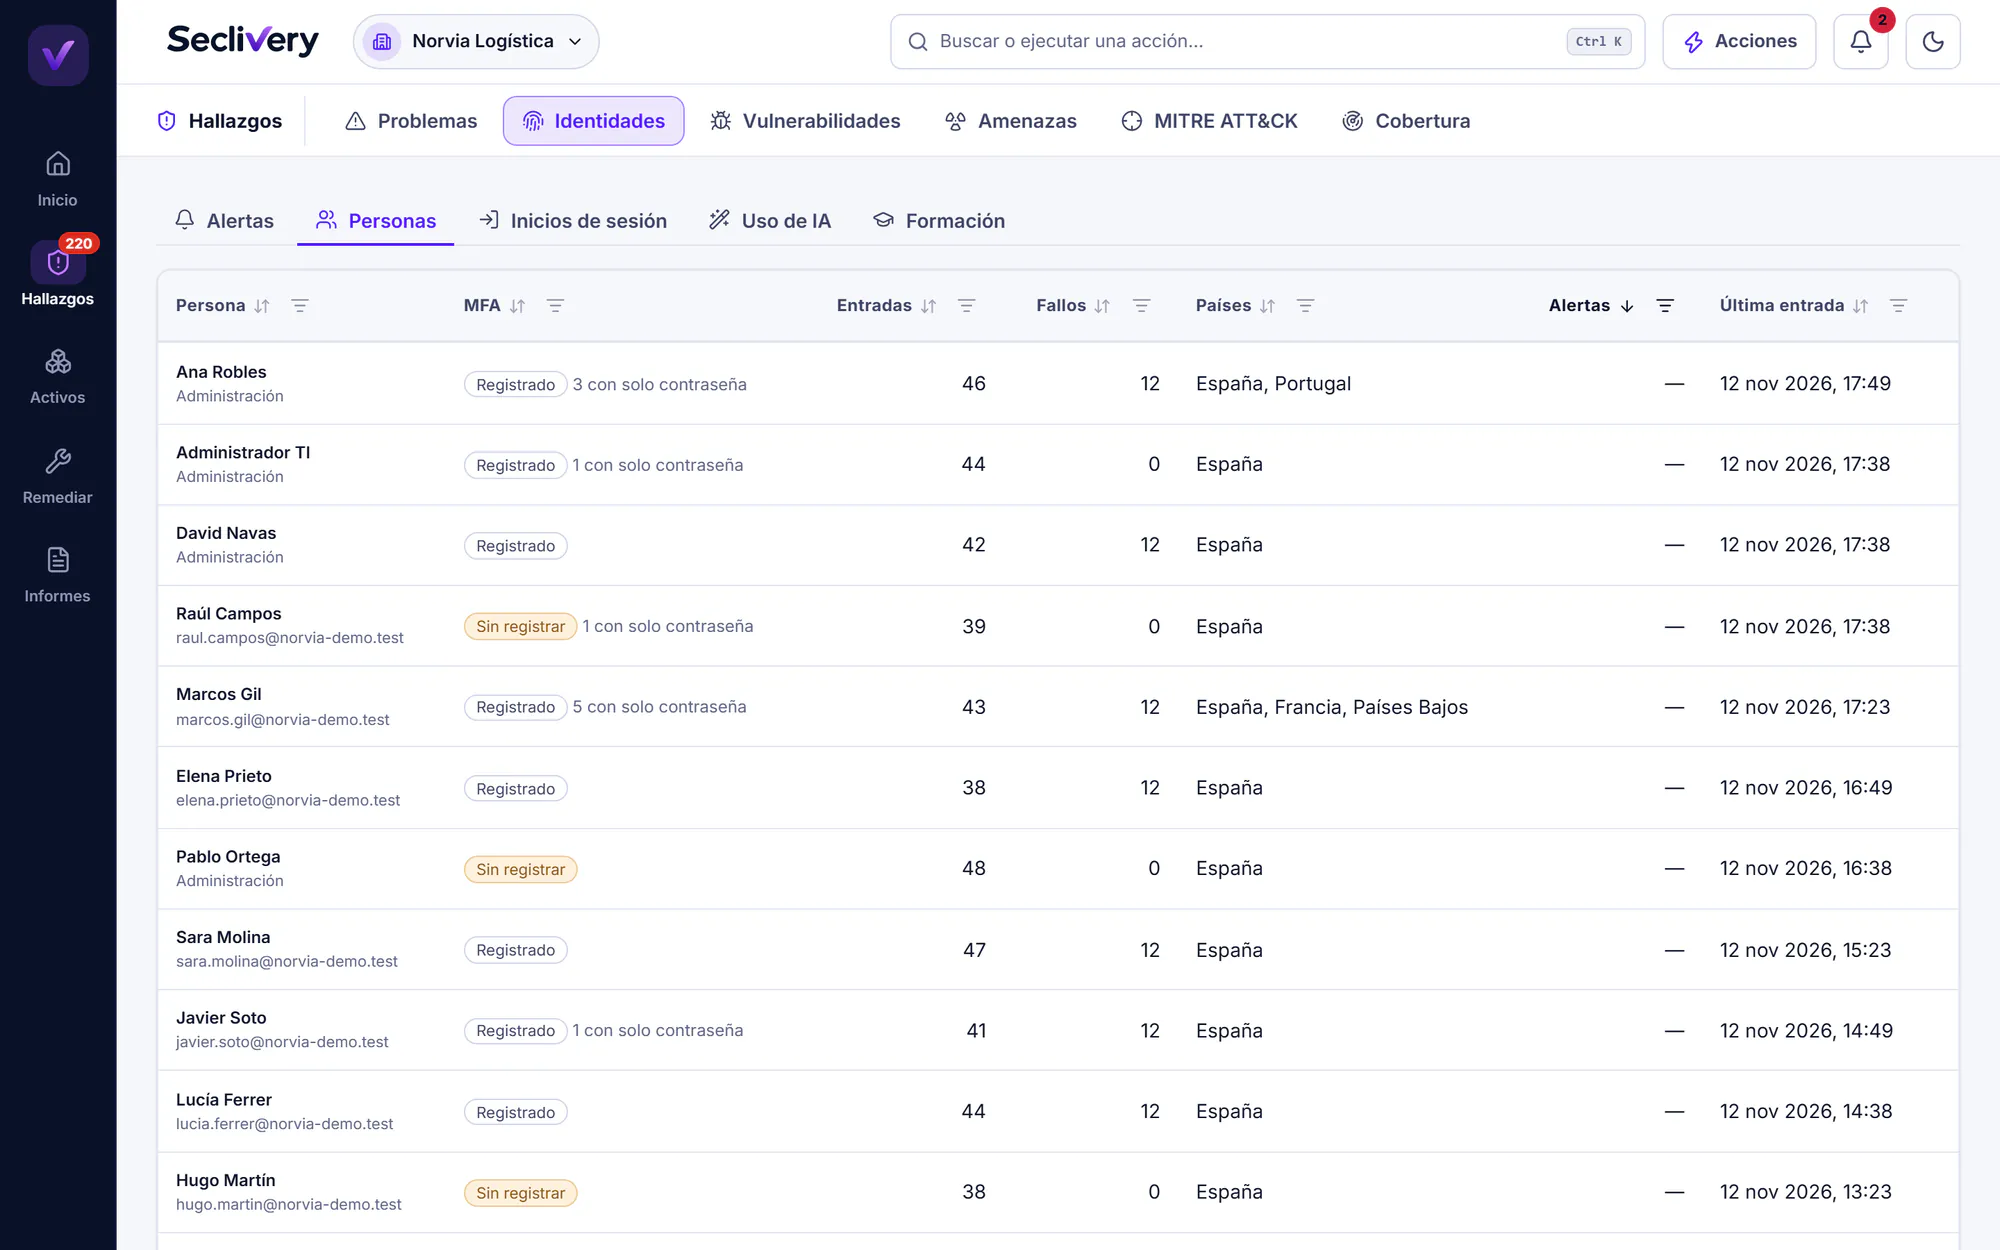
- Una persona: sus roles, su MFA, con qué aplicaciones entra y qué cambios hizo.
- Un equipo: BitLocker, antivirus, escritorio remoto y quién lo usa.
- Una aplicación: qué permisos tiene sobre tu correo, tus archivos y tu directorio.
- Una licencia: a quién está asignada y si la usa.
- Un problema: dónde está, con qué evidencia, quién se encarga y cómo se cierra.
Descubre
Qué analiza,
área por área.
Microsoft 365
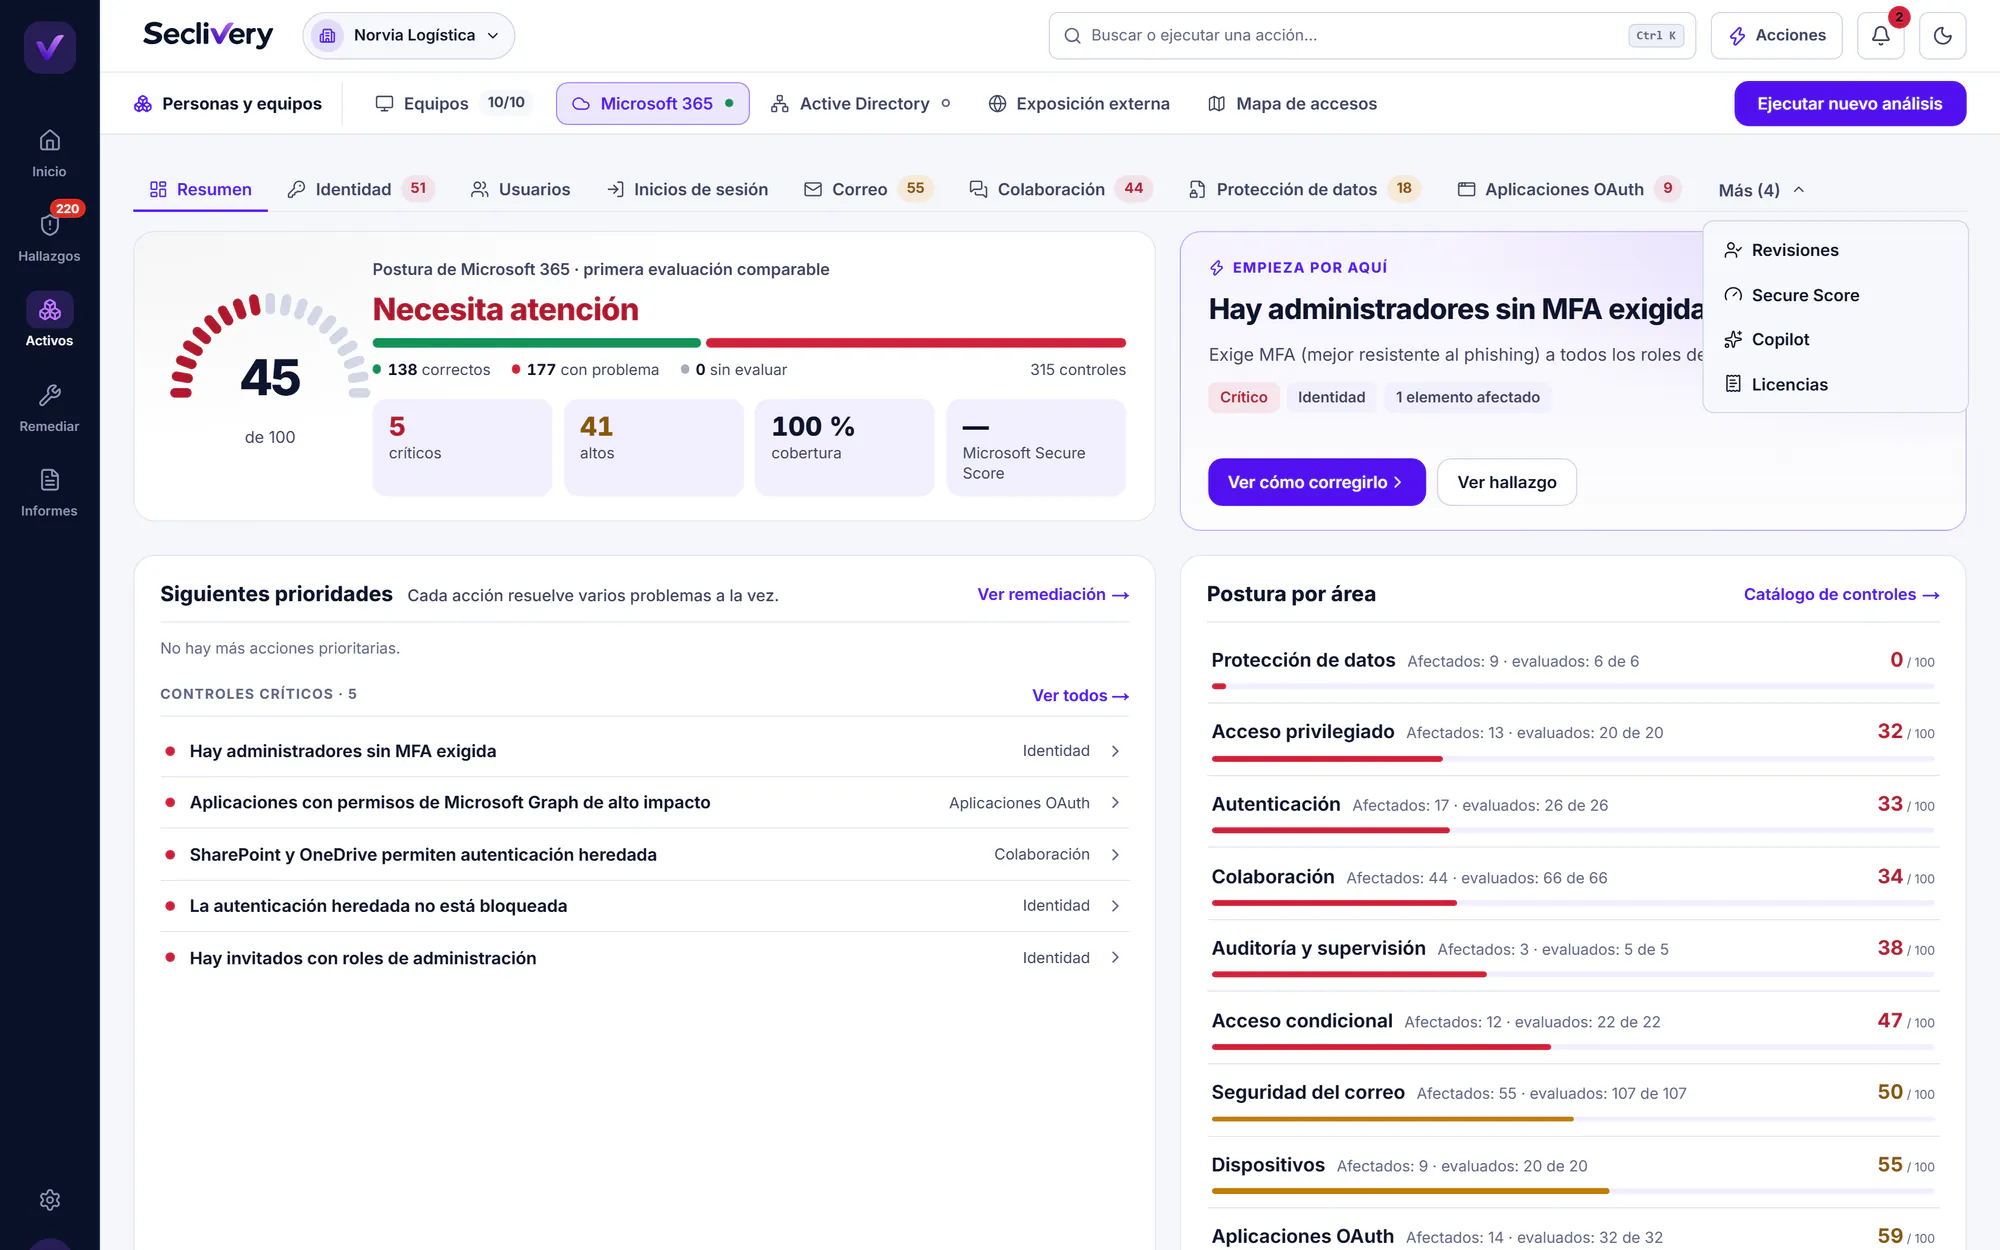
Identidad y acceso (Entra ID, MFA, acceso condicional, roles), Exchange Online, Defender, Intune, Purview, Teams, SharePoint y Microsoft Secure Score como referencia aparte.
Se conecta con el consentimiento de un administrador y con permisos de solo lectura.
Equipos y servidores Windows
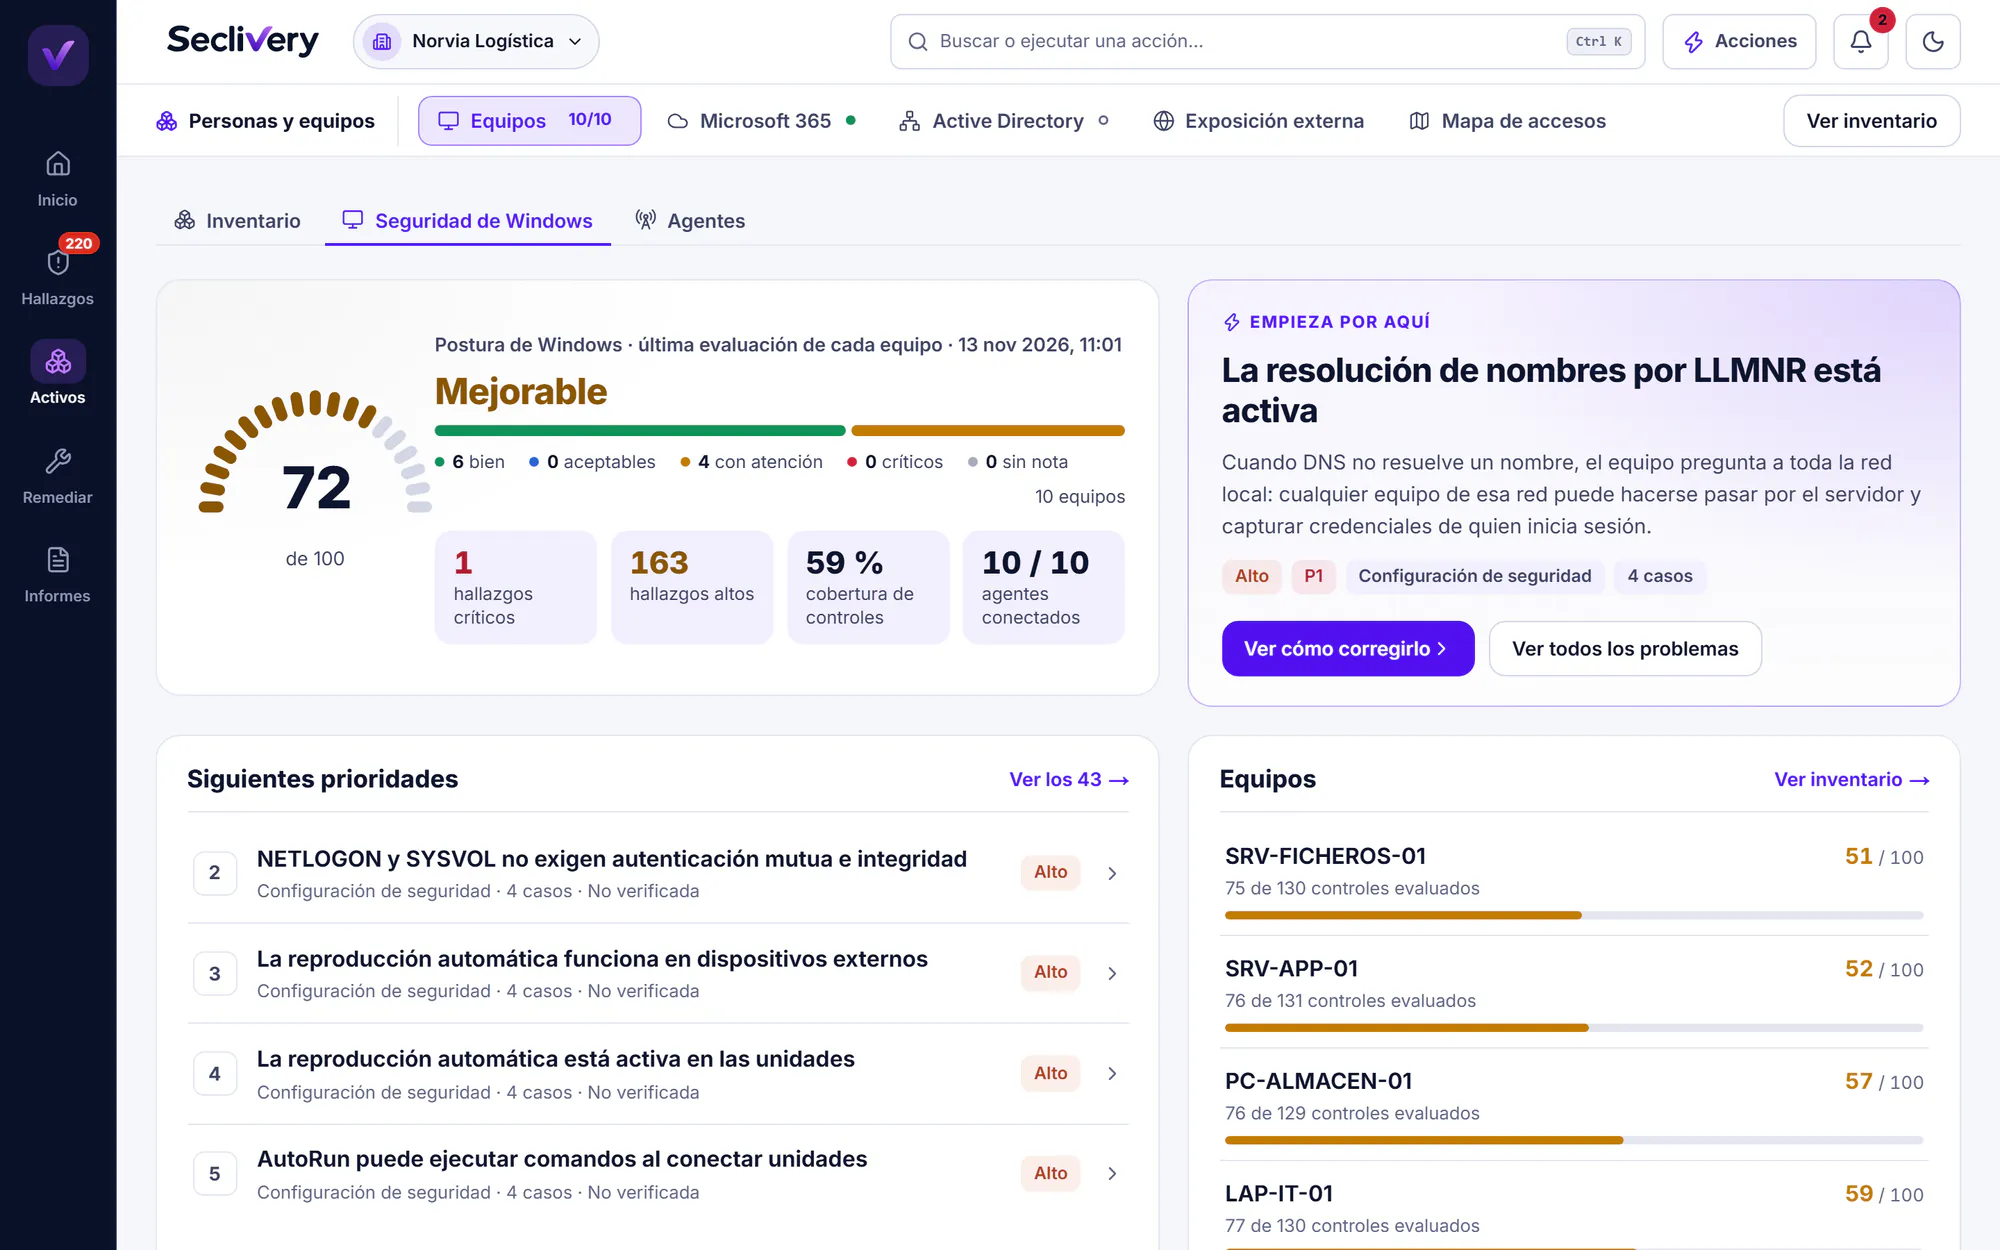
Secure Boot, TPM, BitLocker, Credential Guard, Defender y reglas ASR, antivirus de terceros, cortafuegos, SMB, NTLM, RDP, UAC y LAPS. En los servidores, también SQL Server, IIS y certificados.
Un solo agente que sabe qué hace cada servidor. No hay un agente para el dominio, otro para SQL Server y otro para la web: el mismo programa reconoce el papel de cada equipo y revisa lo que corresponde.
Identidades y uso de IA
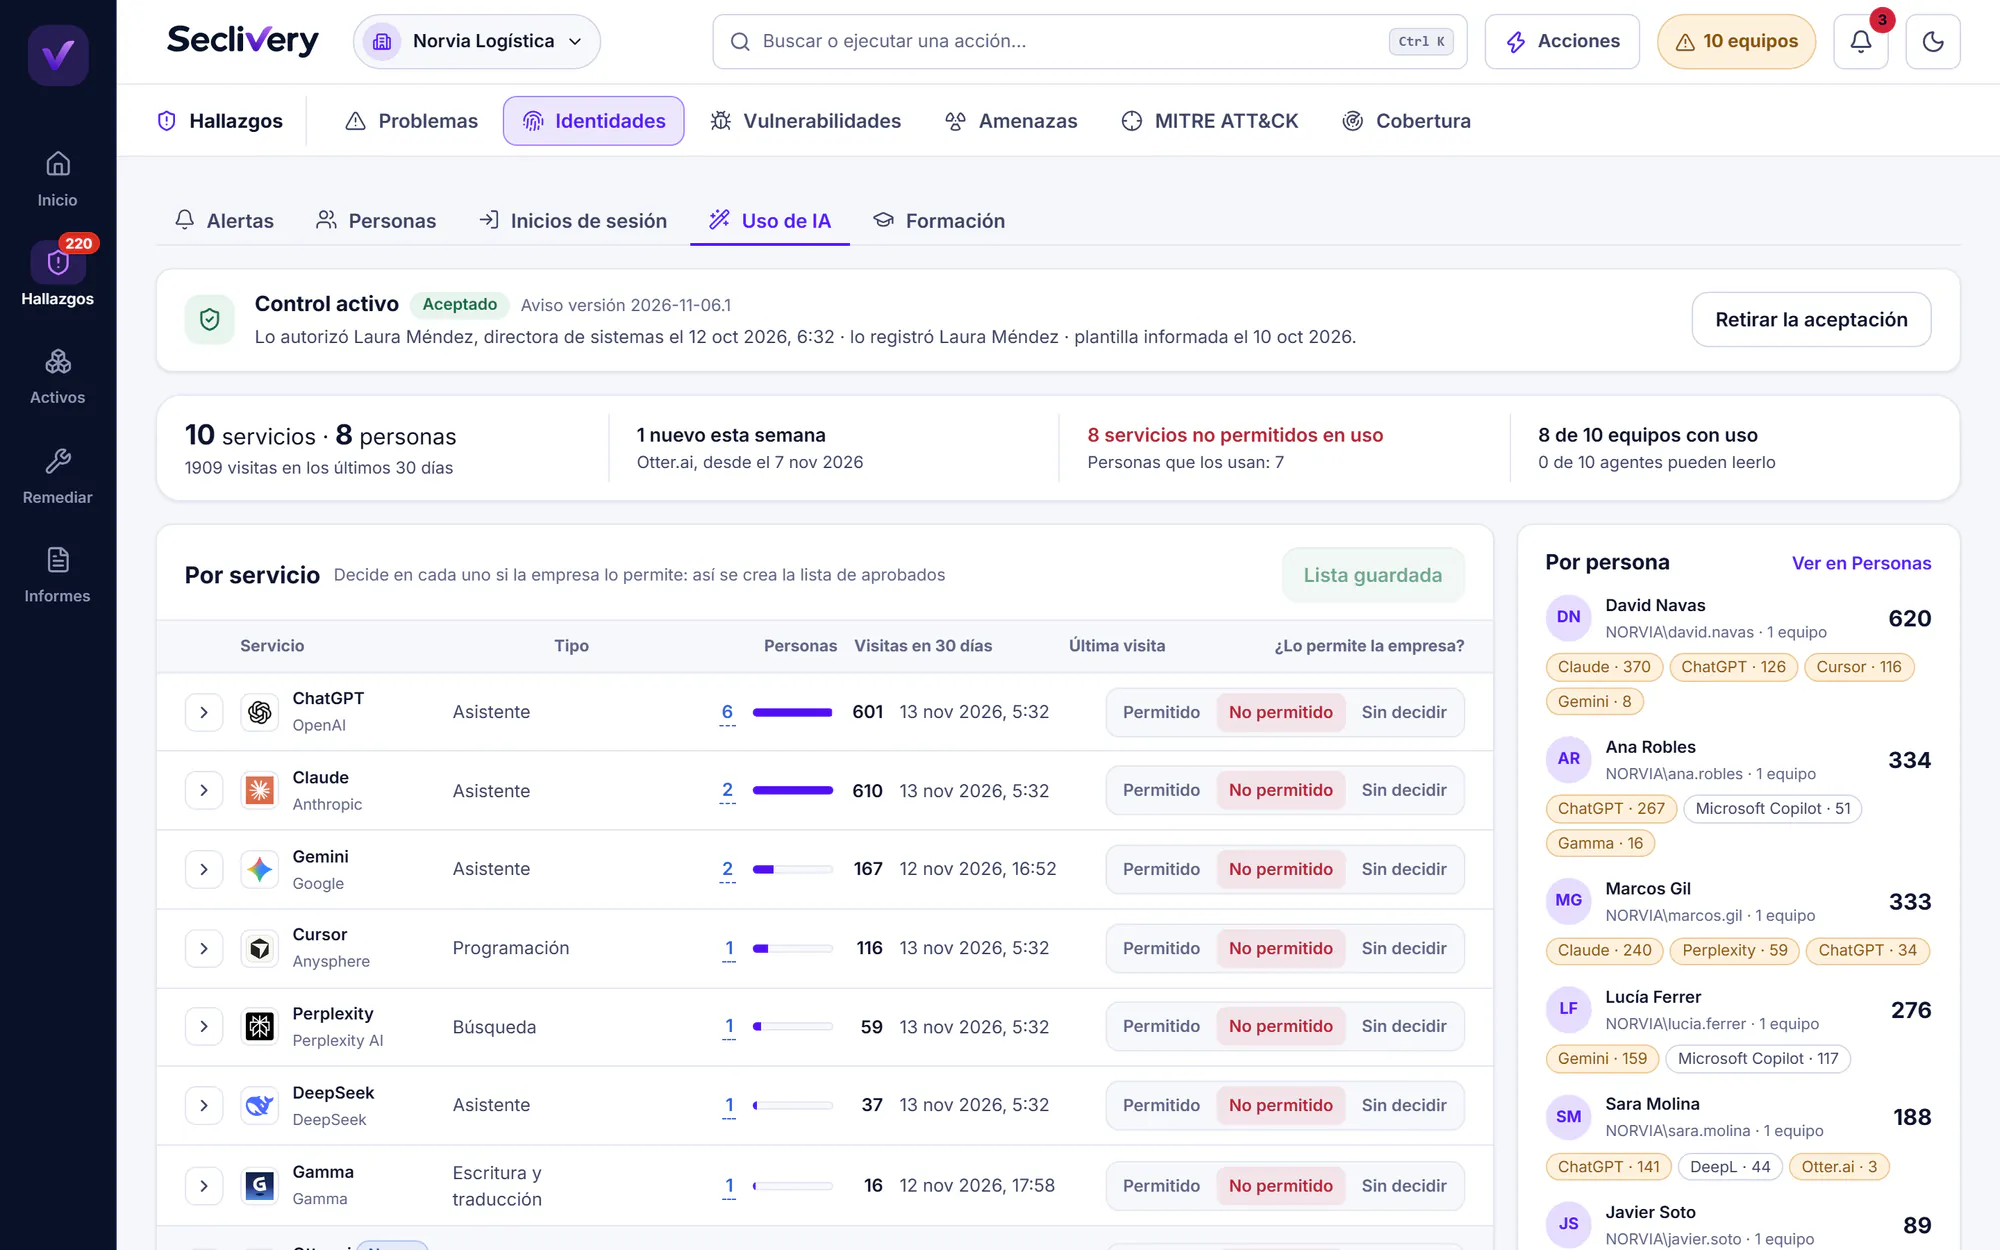
Inicios de sesión sospechosos, ataques a contraseñas, privilegios y cambios de MFA, desde qué equipo y con qué cuentas. Y los servicios de IA que reconoce: quién los usa, desde dónde y con qué datos.
-
Active Directory
Directivas de contraseñas y bloqueo, cuentas inactivas o mal configuradas, grupos privilegiados, Kerberos, delegaciones, salud de los controladores, DNS y GPO. Desde un colector de solo lectura.
-
Dominios, correo y webs
Lo que se ve de tu empresa desde fuera: SPF, DKIM y DMARC, dominios, webs y certificados. Para que nadie pueda escribir en tu nombre.
-
Vulnerabilidades de software
El inventario de programas de cada equipo, cruzado con el catálogo de CISA y los boletines de Microsoft. Un aviso por programa, con la versión que corrige.
La nota
Una nota que no se inventa nada.
Muchas herramientas dan por bueno lo que no han podido comprobar. Seclivery no: si una comprobación no se ha podido hacer, aparece como «sin evaluar», y no como «sin problemas».
Si te falta una licencia de Microsoft para algo, se marca como «no aplica» y no te penaliza. Si cambia el criterio, se publica como versión nueva y los resultados de meses anteriores no se tocan. Así la evolución que enseñas a dirección es la real.
Demuestra
Para el día a día
y para la auditoría.
-
Avisos
Evaluación diaria de Microsoft 365, aviso cuando algo empeora y resúmenes semanales y mensuales por correo.
-
Informes
Uno de una página para dirección, otro técnico con todas las evidencias y la evolución mes a mes.
-
ENS, NIS2 e ISO 27001
Las comprobaciones relacionadas con cada medida o control y la evidencia preparada para el auditor.
-
Estándares
Los riesgos, con su técnica de MITRE ATT&CK, y los controles de equipos, con CIS Benchmarks y DISA STIG.
-
Equipo de trabajo
Cada problema con su responsable, su historial y un filtro de «asignados a mí».
-
Varias empresas
Cada organización separada, con sus usuarios y permisos. Pensado también para MSP.
Corrige y forma
Encontrar el problema es la mitad.
La otra mitad es cerrarlo.
Que siga cerrado y que la plantilla sepa por qué.
-
Formación de la plantilla
Lecciones cortas en español que llegan a quien las necesita: a quien usa una IA sin aprobar o a quien acaba de entrar. Y una al mes para todos, con su evidencia para ENS, NIS2 e ISO 27001.
-
Puertas que siguen cerradas
Si alguien deshace una corrección, te avisamos en el momento y la aplicamos con un clic, o sale sola si la dejaste aprobada de antemano.
-
Acceso condicional sin sustos
Creamos las directivas de Microsoft 365 en modo informe, te enseñamos a quién habrían bloqueado y, con tu aprobación, las activamos. Con Entra ID P1.
-
Acceso remoto sin aprobar
En el plan Completo: AnyDesk, TeamViewer y otras herramientas de control remoto que nadie ha aprobado, equipo por equipo, también sin Defender para Endpoint.
-
Pregúntale a tu asistente de IA
Conecta Seclivery a tu asistente de IA y pregúntale «¿qué es lo más urgente esta semana?» o «¿quién no tiene MFA?», con tus mismos permisos y sin poder aprobar cambios.
-
Archivos compartidos de más
Enlaces abiertos a cualquiera o compartidos con gente de fuera. El propietario decide por correo si lo cierra.
Preguntas
Dudas sobre la plataforma.
¿Qué hay que instalar para empezar?
Depende de lo que quieras revisar. Microsoft 365 se conecta con el consentimiento de un administrador y con permisos de solo lectura. Para los equipos y servidores Windows se instala el agente, y para Active Directory, un colector de solo lectura en el dominio.
¿Hace falta un agente distinto para cada servidor?
No. Es el mismo programa en todos los equipos: reconoce el papel de cada uno y revisa lo que le corresponde. No hay un agente para el dominio, otro para SQL Server y otro para la web.
¿Qué pasa con lo que Seclivery no ha podido comprobar?
Aparece como «sin evaluar», nunca como «sin problemas». Si te falta una licencia de Microsoft para una comprobación, se marca como «no aplica» y no te penaliza. Si cambia un criterio, se publica como versión nueva y los resultados de meses anteriores no se tocan.
¿En qué se nota que todo está relacionado?
En que cada elemento se ve con su contexto. De una persona ves sus roles, su MFA y las aplicaciones con las que entra; de un equipo, su BitLocker, su antivirus y quién lo usa; de un problema, dónde está, con qué evidencia y quién se encarga. Así se ve el riesgo real y no cinco avisos sueltos.
¿Qué vulnerabilidades de software detecta?
Cruza el inventario de programas de cada equipo con el catálogo de CISA y los boletines de Microsoft. Recibes un aviso por programa, con la versión que lo corrige.
¿Cómo se controla el uso de inteligencia artificial?
Seclivery reconoce los servicios de IA que se usan en la empresa, quién los usa y desde dónde. Nada se lee hasta que la empresa acepta el aviso, y se informa a cada persona por correo.
¿Puedo preguntarle a mi asistente de IA por el estado de la empresa?
Sí. Puedes conectar tu asistente de IA a Seclivery y preguntarle, por ejemplo, qué es lo más urgente esta semana o quién no tiene MFA. Trabaja con tus mismos permisos y no puede aprobar cambios.
¿Cómo me entero de los cambios?
Microsoft 365 se evalúa cada día. Seclivery te avisa cuando algo empeora y envía resúmenes semanales y mensuales por correo. Además guarda la evolución mes a mes, para que puedas enseñarla a dirección.
Recorrido por sectores
Elige tu sector y te enseñamos un caso parecido
Una oficina de ejemplo con las piezas de tu negocio y lo que le podría pasar a una empresa como la tuya: qué se ve, qué falla y cómo se cierra.
- Despachos y asesorías
- Tiendas y comercio
- Clínicas y salud
- Talleres
- Hostelería
- Ingeniería y consultoría
- Colegios y formación
- Tercer sector
- Administración local
- Bodegas
- Alimentación
- Industria y farma
- Química
- Acería y metal
- Textil
- Logística
- Puerto y naviera
- Astillero
- Aviación
30 minutos · con una empresa de ejemplo