Quién entra, desde dónde y con qué permisos.
La vía de entrada más frecuente en las brechas es una cuenta: una contraseña filtrada, un administrador olvidado, un invitado que nadie quitó. Seclivery revisa cada cuenta de tu Microsoft 365 y de tu Active Directory, y relaciona sus permisos con quién se los dio y con sus inicios de sesión.
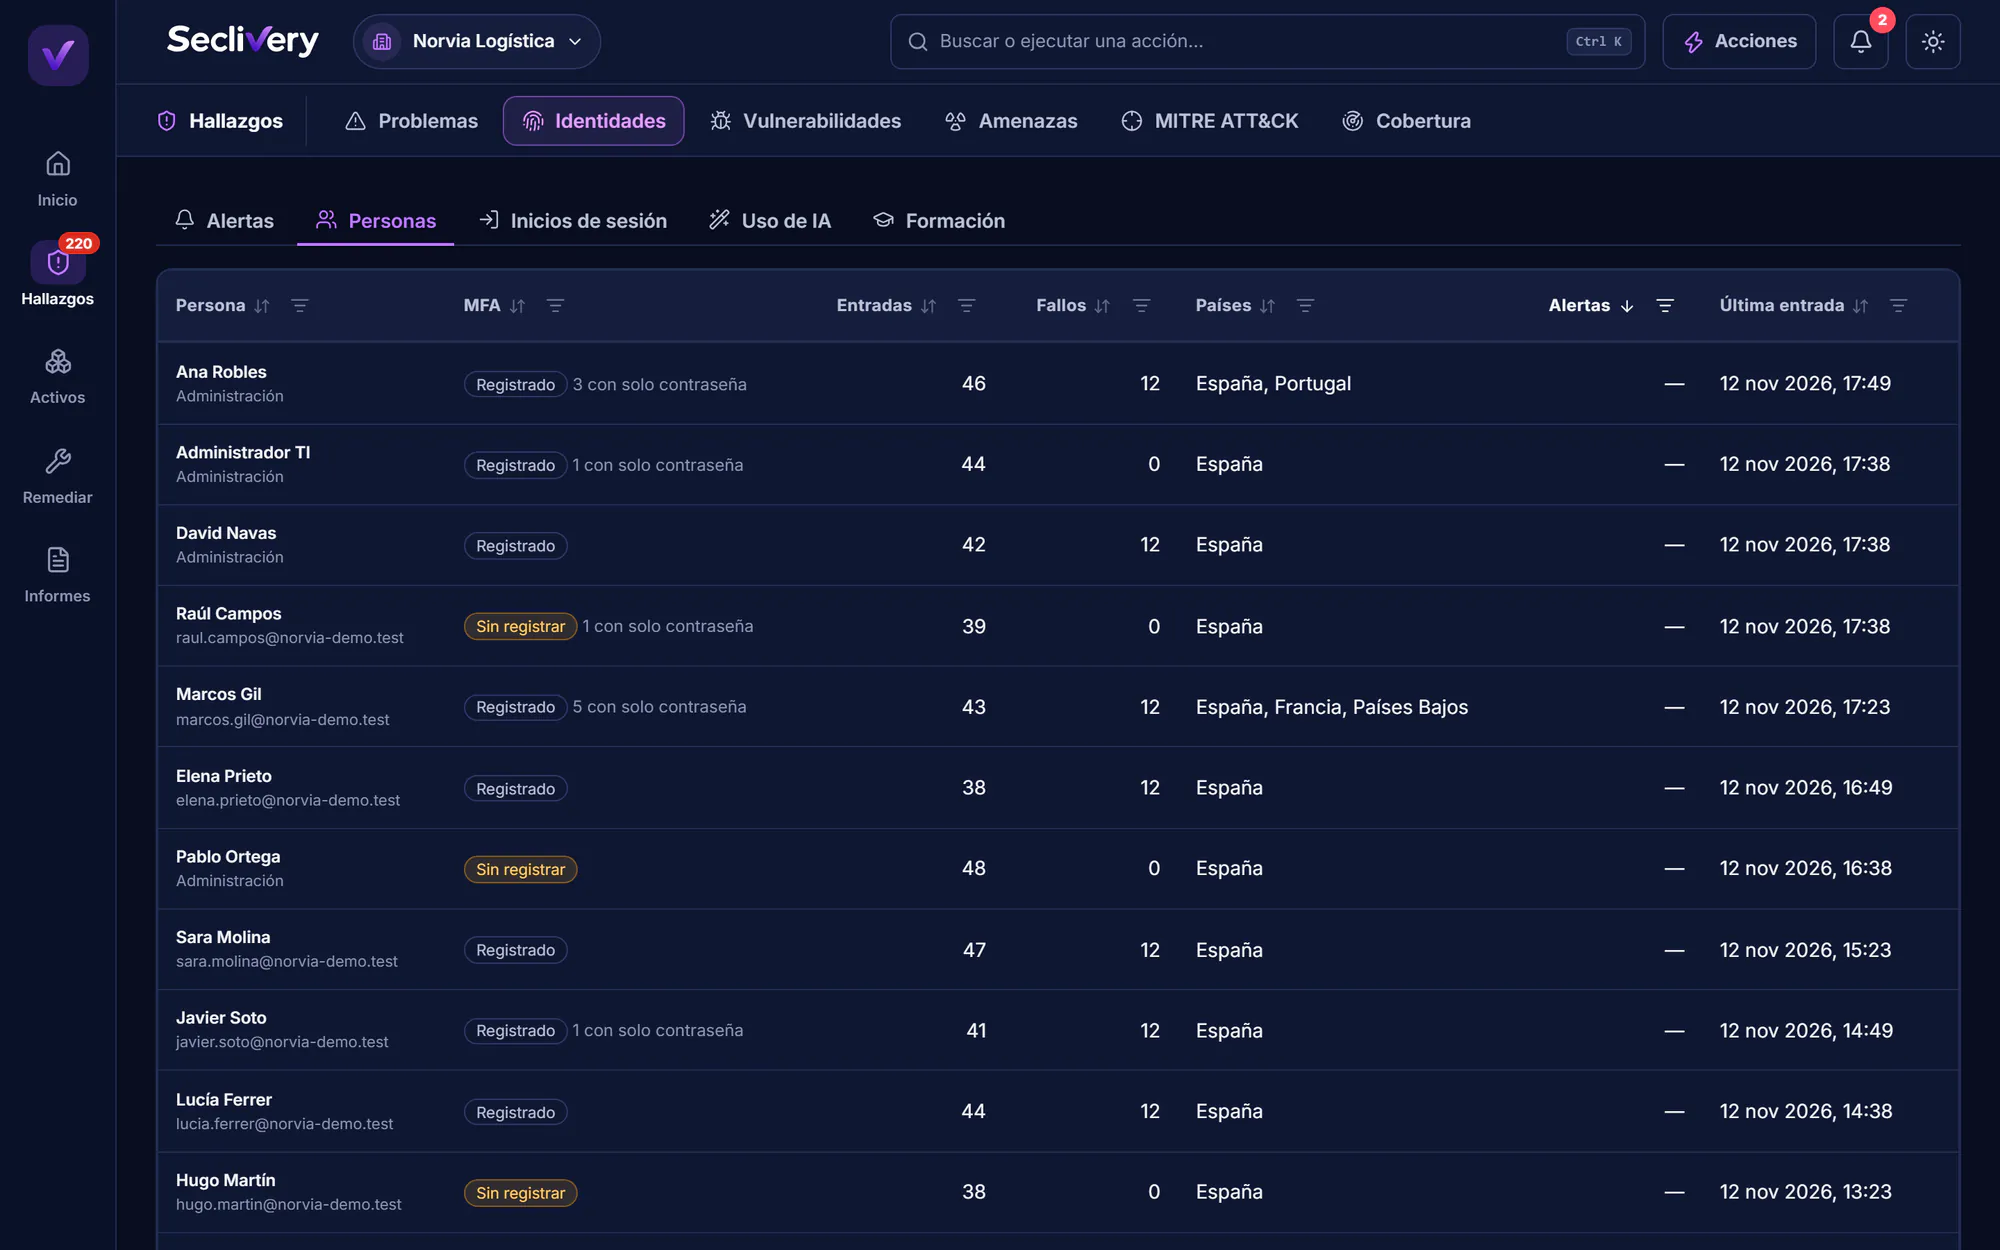
Qué revisa en cada cuenta
Seis preguntas
sobre cada cuenta.
-
MFA de verdad
Quién entra solo con contraseña, quién no ha registrado ningún método y qué directivas de acceso dejan huecos.
-
Cuentas sin usar
Administradores que no entran, cuentas deshabilitadas con licencia e invitados sin actividad en 90 días.
-
Permisos de más
Roles privilegiados, demasiados administradores globales, invitados con privilegios y cuentas de emergencia.
-
Aplicaciones conectadas
Qué aplicaciones de terceros tienen acceso a correo, archivos o directorio, y cuáles piden más de lo que deberían.
-
Invitados y grupos
Invitaciones nunca aceptadas, invitados sin responsable y grupos sin propietario o con uno solo.
-
Lo que acaba de pasar
Entradas sospechosas, privilegios nuevos y cambios de MFA, para que alguien lo mire hoy y no dentro de un mes.
Inicios de sesión
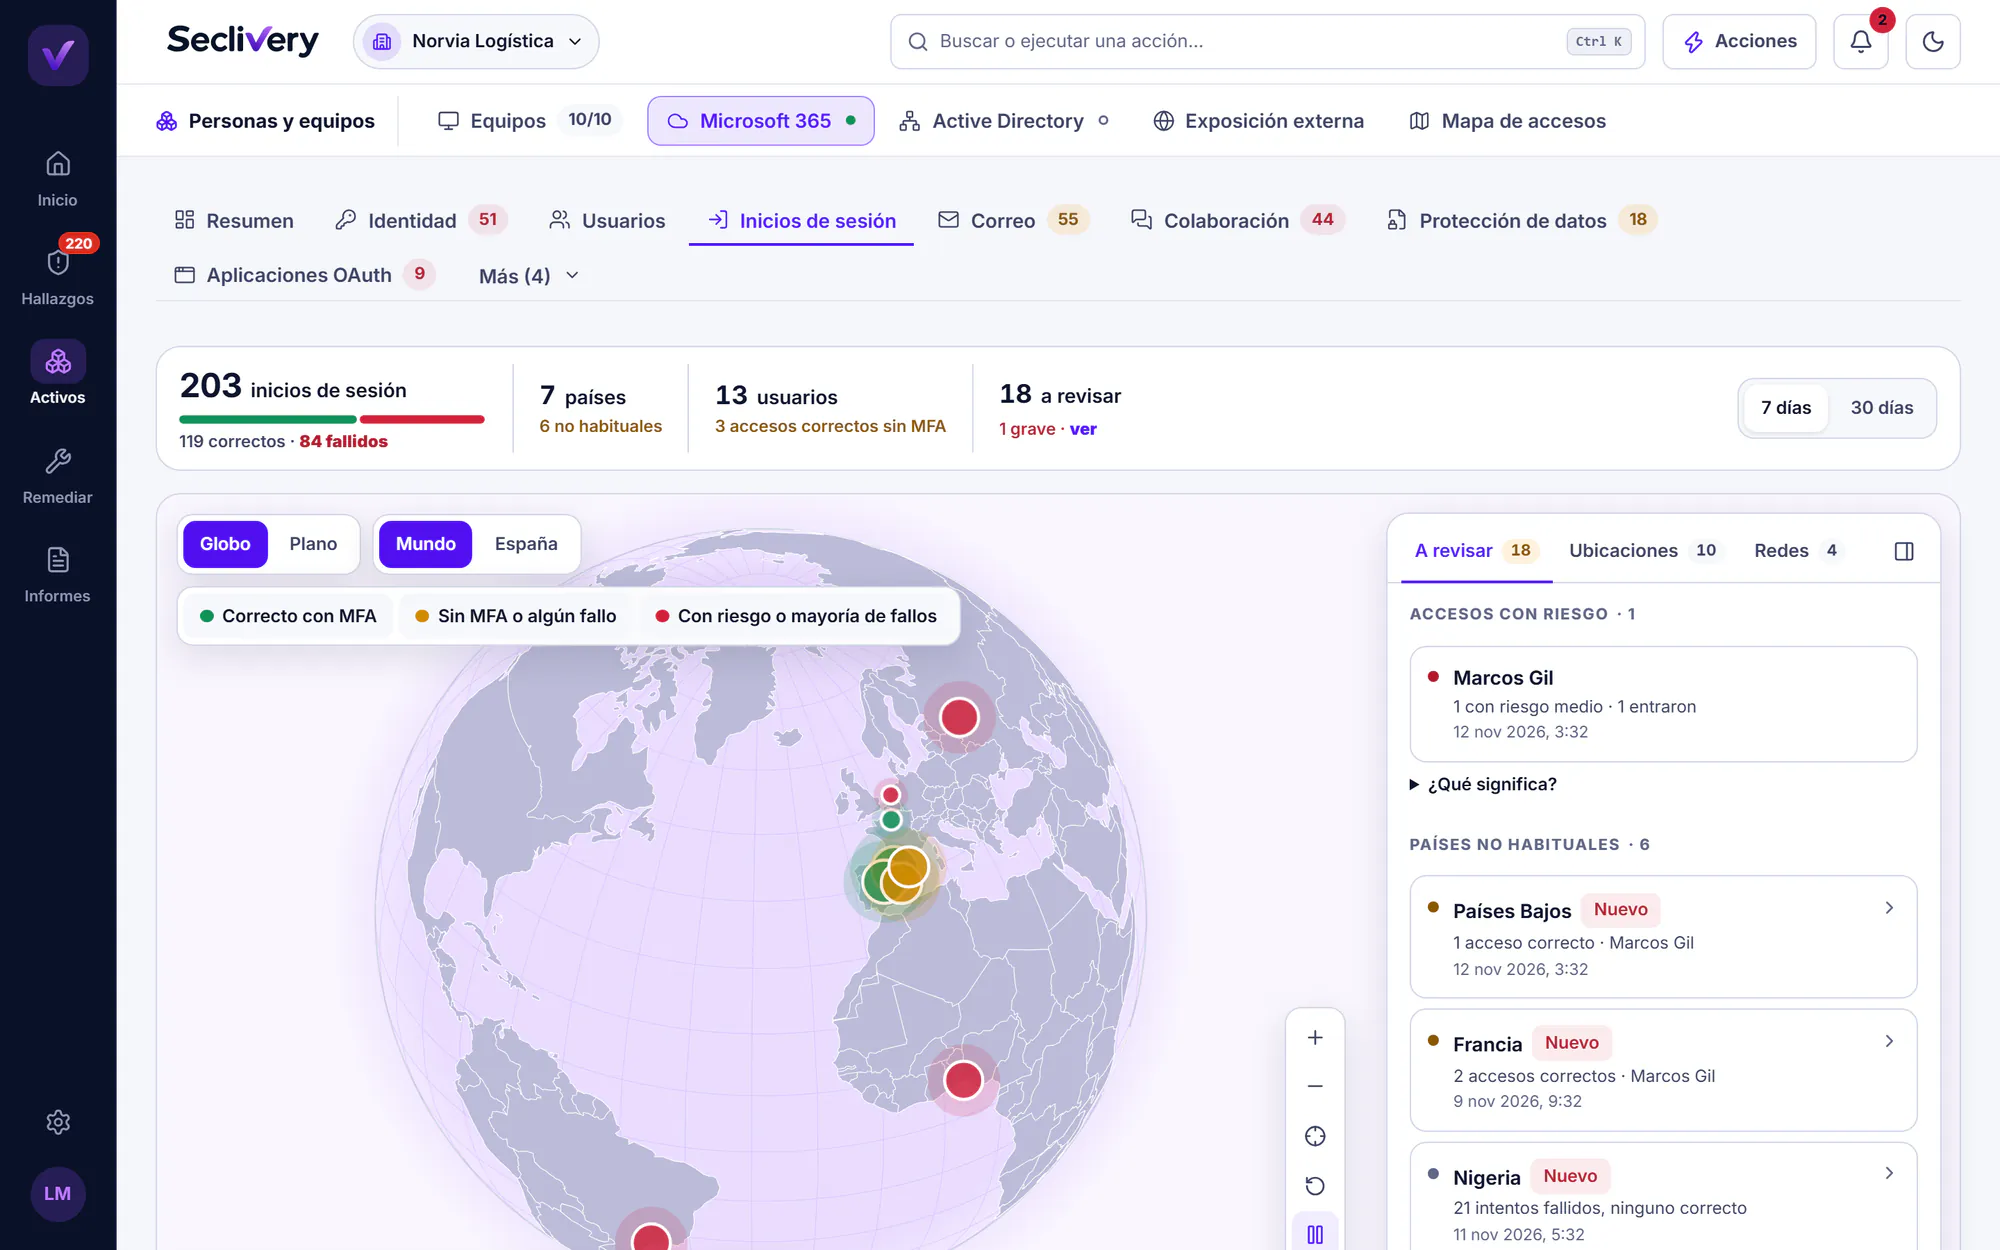
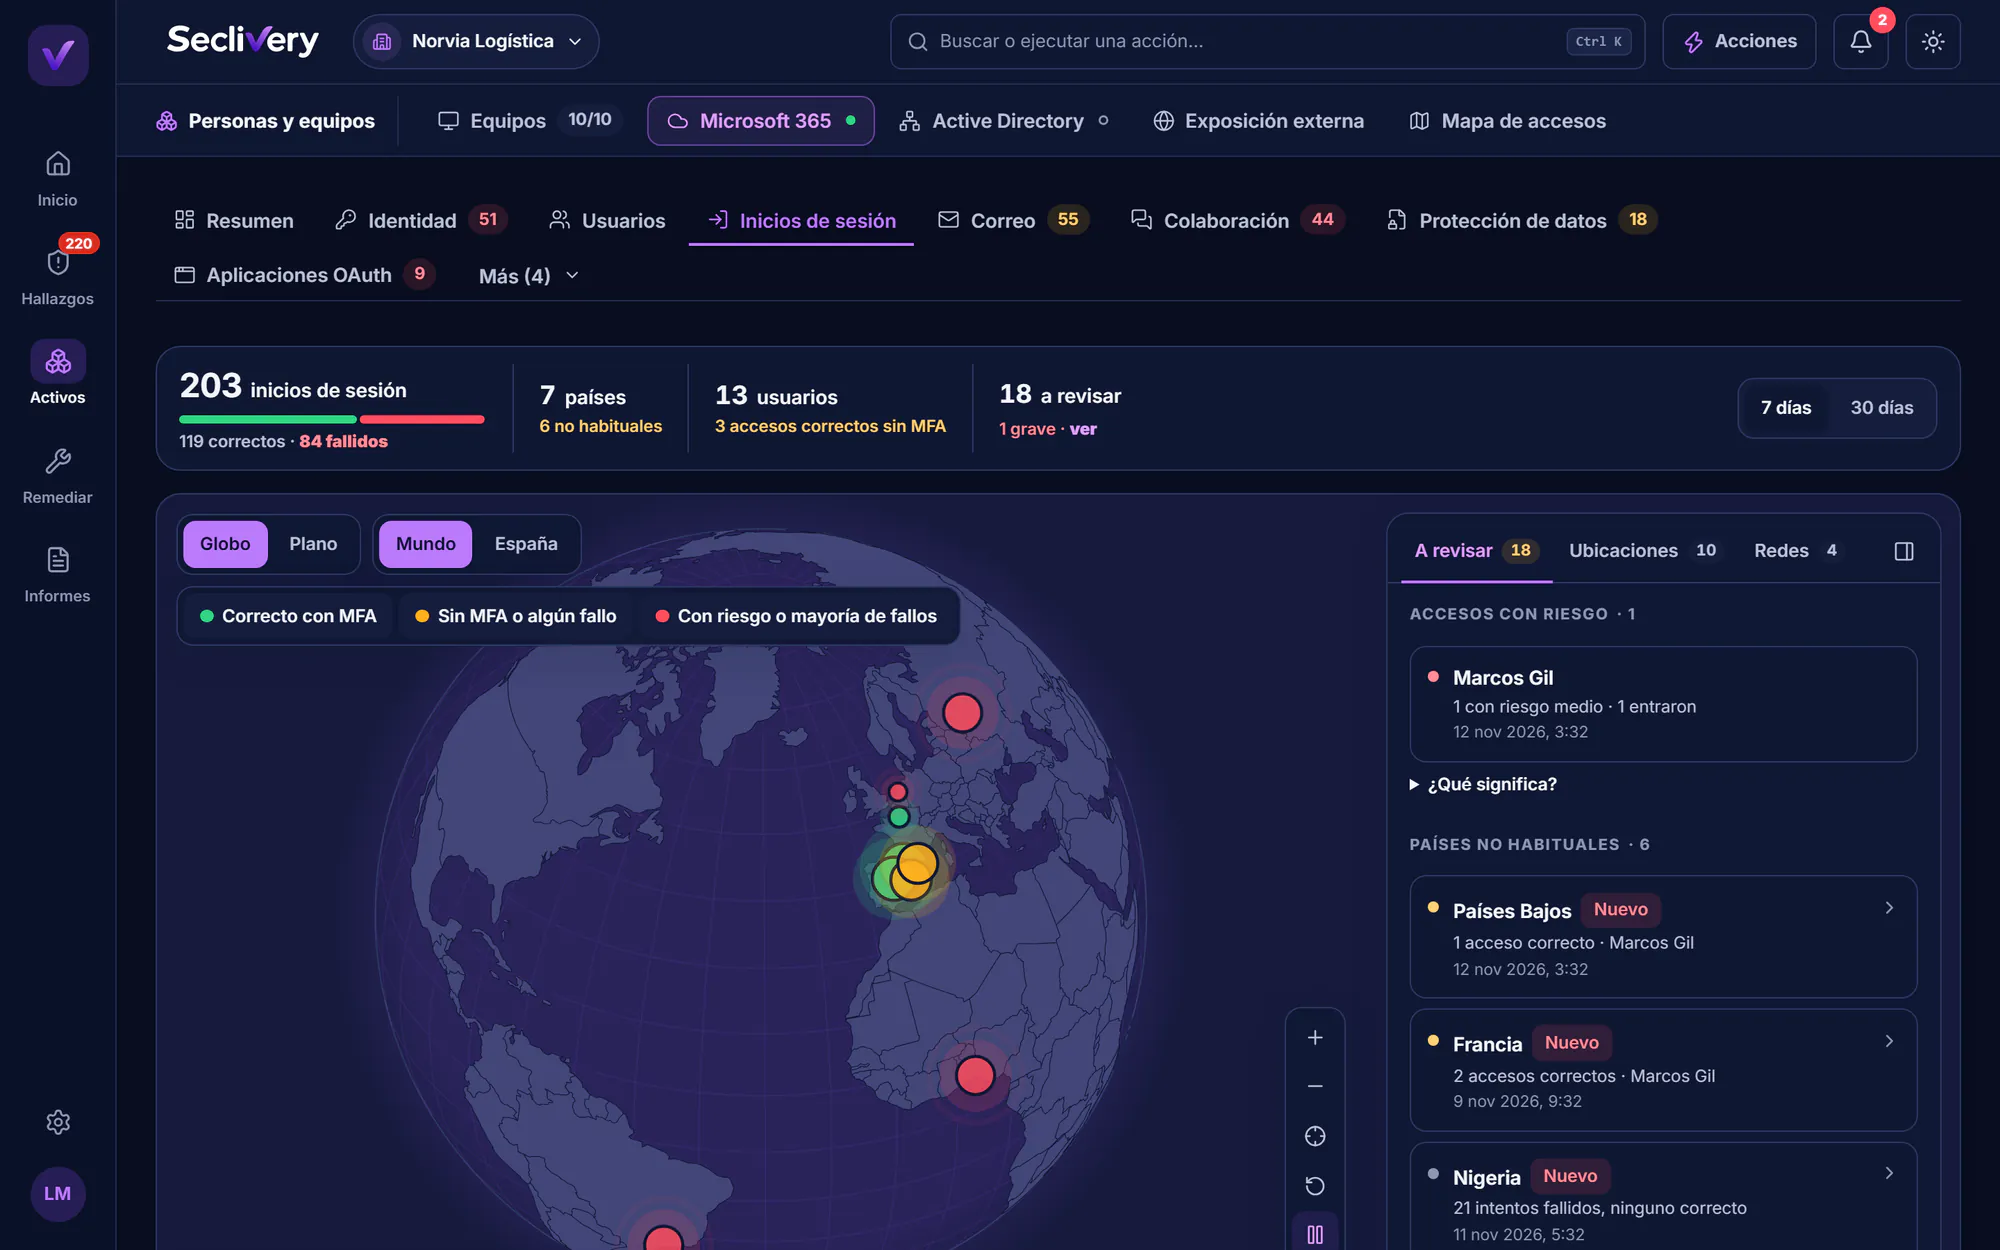
Inicios de sesión con la ubicación comprobada.
Microsoft estima la ubicación de cada dirección IP con bases de datos que no siempre aciertan: una oficina en Logroño puede aparecer en Benidorm. Si no se corrige, se generan avisos que no son reales y los que sí importan pasan desapercibidos.
- Segunda fuente de ubicación. Cuando el país no coincide con el de Microsoft, se contrasta con una segunda fuente antes de emitir un aviso.
- Las redes de tu empresa, deducidas. De 30 días de accesos: cuántas personas entran desde cada red, qué días y en qué horario.
- Tú decides la ubicación final. Un administrador confirma cada red, le asigna nombre y ubicación, y ese dato prevalece en el mapa, los avisos y los informes.
- Viaje imposible. Solo avisa cuando dos accesos no pueden corresponder a la misma persona.
- Intentos rechazados con contexto. Para cada cuenta atacada, si la persona sigue entrando con normalidad o si hubo un acceso correcto desde donde no debía.
Invitados y grupos
Revisiones de acceso por correo.
El técnico no sabe si el consultor externo sigue trabajando con tu empresa. El responsable del grupo, sí. Seclivery se lo pregunta por correo y apunta la respuesta.
- Sin Entra ID P2. Las revisiones de acceso de Microsoft piden una licencia que casi ninguna pyme tiene. Estas, no.
- Al responsable de cada grupo y a quien invitó a cada externo.
- Se repite sola: un «sí» vale 180 días. Después, se vuelve a preguntar.
j.perez@consultora-externa.com tiene acceso al grupo «Proyecto Norte» desde marzo y no ha entrado en los últimos 90 días.
Aplicaciones conectadas
Una aplicación también es una cuenta con acceso.
Alguien aceptó un día «Permitir» en una aplicación de firmas, de encuestas o de PDF, y desde entonces puede leer el correo de toda la empresa. No tiene contraseña ni MFA, y nadie la revisa porque no es una persona.
- Qué puede hacer de verdad. Cada permiso traducido: leer el correo, los archivos o el directorio, y si lo hace en nombre de una persona o por su cuenta.
- Para quién vale. Si el permiso se dio para una persona o para toda la organización.
- Quién responde de ella. Aplicaciones sin propietario y publicadores sin verificar.
- Sus claves, sin verlas. Secretos y certificados caducados o a punto de caducar. Nunca leemos su valor.
| Aplicación | Qué puede hacer | Estado |
|---|---|---|
| Firma Rápida | Leer el correo de toda la organización | Revisar hoy |
| Sincronizador de copias | Leer y escribir todos los archivos | Sin responsable |
| Agenda de reuniones | Ver el calendario de quien la usa | Correcta |
Active Directory
Y en tu Active Directory.
Quien controla el dominio controla todos los equipos. Seclivery lo revisa con 55 comprobaciones desde un colector de solo lectura. Y en cada controlador de dominio, el agente sabe que lo es: le exige lo que en otro servidor sería opcional, como tener apagada la cola de impresión, que es una puerta conocida para hacerse con el dominio.
-
Higiene de cuentas
Cuentas inactivas, sin contraseña obligatoria o con cifrado reversible, y la cuenta Invitado activa.
-
Kerberos
Kerberoasting, cuentas sin preautenticación, DES y la antigüedad de la clave de KRBTGT.
-
Privilegios
Grupos privilegiados, anidamientos, delegaciones peligrosas y controladores de dominio sanos.
-
Contraseñas de los administradores
Antigüedad de la contraseña de cada cuenta con privilegio, en Active Directory y en Entra ID, con un tope de 365 días.
-
Equipos y cuentas abandonados
Equipos que llevan 90 días sin iniciar sesión y cuentas sin uso, para dar de baja lo que nadie usa y alguien podría aprovechar.
-
Directivas de grupo (GPO)
Directivas sin vincular, sin su carpeta en SYSVOL, forzadas o con filtro WMI: las que no se aplican y las que se aplican de más.
-
DNS y replicación
Zonas integradas, registros con los que los equipos encuentran el controlador y estado de la replicación entre controladores.
-
Una cuenta, una sola ficha
Cruzamos Active Directory con Entra ID por el SID de cada cuenta. La cuenta sincronizada se ve una vez, con lo que tiene en el dominio y en Microsoft 365.
-
Mapa de accesos
Quién entra en qué: cuentas, grupos, puestos, servidores y carpetas compartidas, de izquierda a derecha hasta el control del dominio.
-
Rutas de riesgo
Cada ruta hacia el dominio contada paso a paso, con el punto donde se corta y cómo cortarla. Si falta un dato, lo decimos: nunca se da por bueno.
Del dominio a la nube
Lo que une Active Directory y Entra ID.
En una empresa con identidad híbrida, el riesgo rara vez está en un solo sitio. Una cuenta de administrador sin MFA en la nube que además es administradora del dominio es la ruta corta. Seclivery enseña las dos mitades juntas, con la fuente de cada dato y si está al día o caducado.
Corregir
Y no te deja solo con la lista.
Cada hallazgo de Active Directory trae qué ocurre, qué objetos afecta y cómo corregirlo. Para los ajustes que se aplican por directiva, el controlador de dominio puede crear una GPO de Seclivery, primero solo para los equipos que elijas, y la plataforma comprueba después que llega a ellos. Nada se cambia sin que alguien de tu equipo apruebe el plan.
-
Piloto primero
La GPO se prueba en los equipos que elijas y, cuando la apruebas, se amplía al resto.
-
Comprobado después
Seclivery avisa si la GPO no llega a algún equipo, en vez de dar el ajuste por aplicado.
-
Quién lo lleva
Cada hallazgo tiene responsable e historial, y los riesgos aceptados quedan registrados con su motivo.
¿Qué revisa Seclivery de las cuentas de Microsoft 365 y de la MFA?
Quién entra solo con contraseña, quién no ha registrado ningún método de MFA y qué directivas de acceso dejan huecos. También los administradores que no entran, las cuentas deshabilitadas con licencia y los invitados sin actividad en 90 días. La lista de cuentas sin MFA empieza por las que tienen más permisos.
¿Cómo sabéis qué aplicaciones tienen acceso a nuestros datos?
Lo leemos de tu Microsoft 365 con permisos de lectura. De cada aplicación de terceros traducimos sus permisos a lo que puede hacer de verdad, como leer el correo o los archivos, y si valen para una persona o para toda la organización. También marcamos las que no tienen propietario o publicador verificado y los secretos y certificados caducados, sin ver nunca su valor.
Si una cuenta o una aplicación tiene permisos de más, ¿es que nos han atacado?
No. Quiere decir que, si alguien se hiciera con ella, llegaría lejos. Para saber si ha pasado algo están los inicios de sesión y los avisos de esta misma página.
¿Cómo se revisan los invitados y quién decide?
Seclivery pregunta por correo al responsable de cada grupo y a quien invitó a cada persona de fuera si ese acceso sigue haciendo falta, y apunta la respuesta. No pide Entra ID P2, que es lo que exigen las revisiones de acceso de Microsoft. Un «sí» vale 180 días y un «no» avisa al equipo que lleva la seguridad; Seclivery no quita ningún acceso por su cuenta.
¿Qué licencia de Microsoft hace falta para ver los inicios de sesión?
El registro de inicios de sesión de Microsoft 365 requiere Entra ID P1, incluido en Business Premium, E3 y E5. Sin él, Seclivery puede intentar leerlos del registro de auditoría si la conexión tiene el permiso necesario, aunque solo verá los posteriores a esa suscripción. El resto de la evaluación no cambia, y lo que depende de una licencia que no tienes aparece como «no aplica» o «sin evaluar», nunca como fallo.
¿Qué lee el colector de Active Directory y qué hace el agente en los controladores de dominio?
El colector es de solo lectura: consulta por LDAP el controlador de dominio asignado y aplica 55 comprobaciones. No lee contraseñas, hashes ni tickets. Por su parte, el agente instalado en un controlador sabe que lo es y le exige lo que en otro servidor sería opcional, como tener apagada la cola de impresión.
¿Qué se mira de las contraseñas de administradores, las GPO y los equipos sin uso?
De cada cuenta con privilegios se mira la antigüedad de la contraseña, en Active Directory y en Entra ID, con un tope de 365 días. Se señalan los equipos con 90 días sin iniciar sesión y las cuentas sin uso, y las directivas de grupo que no se aplican o lo hacen de forma inesperada. Cada hallazgo trae cómo corregirlo, y nada se cambia sin que alguien de tu equipo apruebe el plan.
¿Cómo se unen Active Directory y Entra ID, y qué es el mapa de accesos?
Se cruzan por el SID de cada cuenta, así que una cuenta sincronizada se ve una sola vez, con lo que tiene en el dominio y en Microsoft 365. El mapa de accesos dibuja quién entra en qué: cuentas, grupos, puestos, servidores y carpetas compartidas. Cada ruta hacia el dominio se cuenta paso a paso, con el punto donde se corta, y si falta un dato se dice.