ENS, NIS2 e ISO 27001, sin hojas de cálculo.
Seclivery enlaza cada comprobación técnica con las medidas de cada marco. Ves cuánto cumples, qué falta y quién lo lleva, y sacas el informe y las evidencias cuando te las piden. Sin rellenar cuestionarios: con lo que hay de verdad en tus sistemas.
Lo que cubre
Un solo trabajo para todos los marcos.
Marcos
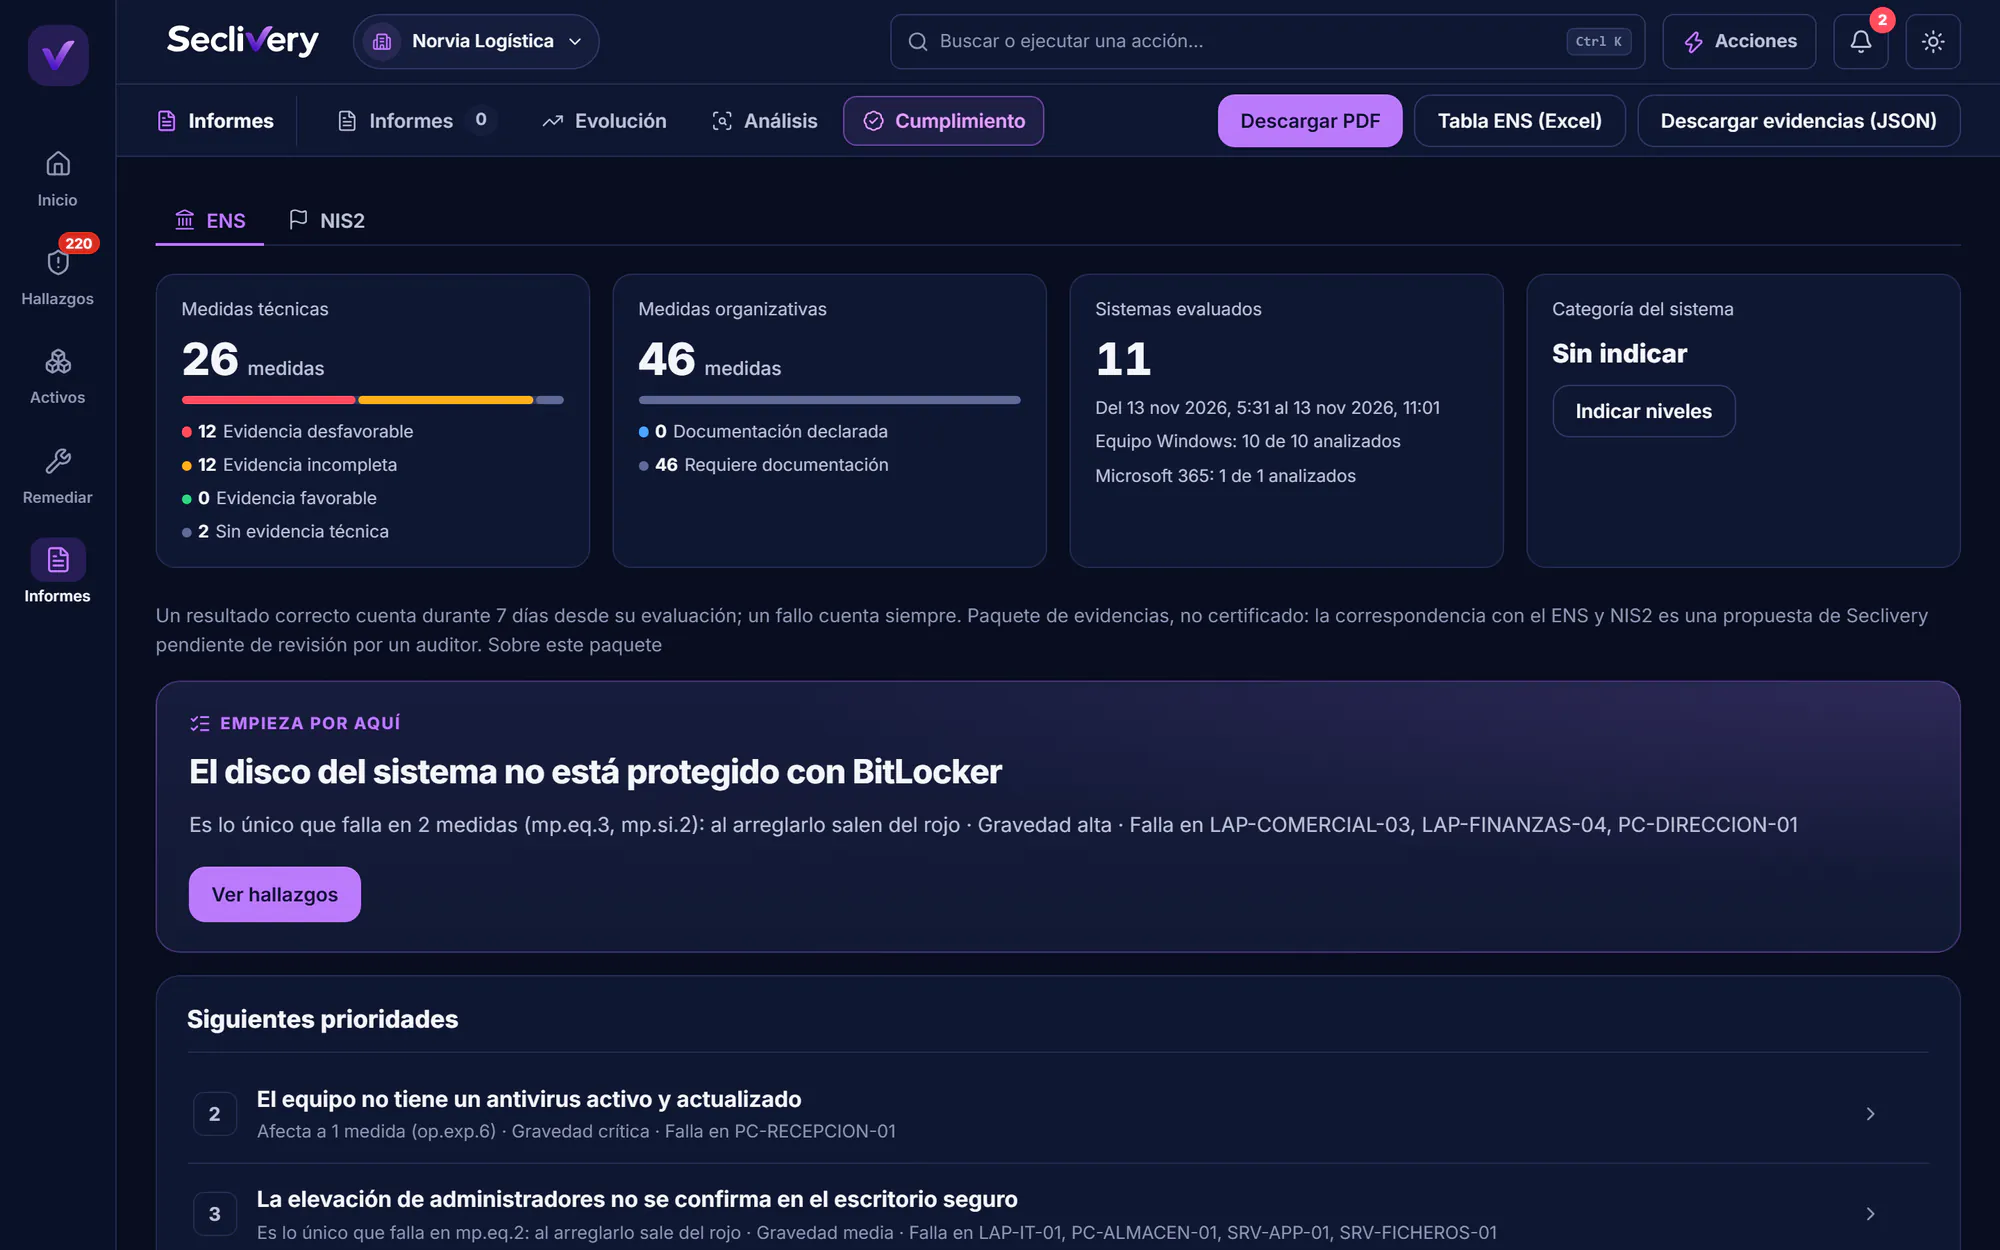
Tu cumplimiento, medido con datos reales.
El porcentaje sale de los mismos controles que la nota de seguridad. Si una medida no tiene evidencia vigente, no cuenta como cumplida: aparece como «sin comprobar», nunca como buena.
- ENS categoría básica, media o alta
- NIS2 artículo 21, medida a medida
- ISO 27001 Anexo A (2022)
- CIS Microsoft 365 y Windows
Cada medida enlaza con los hallazgos que la hacen fallar y con su responsable.
-
Cálculo
Con los mismos controles que la nota; sin evidencia vigente no cuenta.
-
Evidencias
Con fecha, fuente y sello de integridad.
-
No incluye
Certificación ni auditoría: te deja el trabajo hecho para pasarla.
Correspondencias
Un hallazgo cerrado,
todos los marcos al día.
No hace falta un proyecto por norma. Cuando corriges algo, avanza en cada marco donde cuenta.
| Lo que corriges | ENS | NIS2 | ISO 27001 |
|---|---|---|---|
| Exigir MFA a los administradores | op.acc.6 |
21.2.j |
A.8.5 |
| Actualizar programas con vulnerabilidades explotadas | op.exp.4 |
21.2.e |
A.8.8 |
| Bloquear protocolos heredados y SMBv1 | op.exp.2 |
21.2.e |
A.8.9 |
| Revisar invitados y cuentas que sobran | op.acc.4 |
21.2.i |
A.5.18 |
Ejemplos orientativos. La correspondencia exacta de cada control está en el catálogo de la plataforma y puede cambiar con cada versión de los marcos.
Informes de ejemplo
Esto es lo que te piden en una auditoría.
Míralo antes de empezar.
Cinco informes en PDF, con los datos del día en que se generan y con tu logotipo si eres proveedor. Elige quién lo lee y mira qué le entregas, con datos ficticios.
Para la dirección
El riesgo en una página.
Tu jefe o tu cliente no quiere 200 hallazgos: quiere saber cómo está, qué ha mejorado y qué tiene que decidir.
Completo y con datos ficticios, en tu correo en un minuto.
Datos ficticios. Sin compromiso: solo usamos tu correo para enviarte el informe y, si lo aceptas, novedades.
Evidencias
Evidencias que aguantan una auditoría.
Cada evidencia guarda qué se leyó, de dónde, cuándo y con qué versión del control. Se sella al guardarla, así que nadie puede retocarla después sin que se note.
- Lo que devolvió Microsoft 365, el agente o el directorio, sin interpretar.
- Una huella por evidencia y por informe.
- Responsable, aprobaciones y riesgos aceptados, con su historial.
Evidencia · op.acc.6 · ejemplo
- Medida
- ENS op.acc.6 · Mecanismo de autenticación
- Control
- M365-ADMIN-MFA · v2.1.0
- Fuente
- Microsoft Graph · inquilino
- Leído
- 11 nov 2026, 07:48
- Resultado
- 3 administradores sin MFA exigida
- Sello
- sha256 9f2c…a41e
- Estado
- en curso · responsable L. Ortega
Preguntas
Dudas sobre cumplimiento.
¿Seclivery me certifica en ENS, NIS2 o ISO 27001?
No. Seclivery no emite certificados ni sustituye a la auditoría. Te da las evidencias técnicas ordenadas por medidas y te dice qué falta, para que llegues a la auditoría con el trabajo hecho y demostrable.
¿Qué marcos cubre?
ENS en categoría básica, media o alta, el artículo 21 de NIS2, el Anexo A de ISO 27001 (2022) y CIS para Microsoft 365 y Windows. Un mismo hallazgo cerrado avanza en cada marco donde cuenta, sin un proyecto por norma.
¿Qué significa «sin comprobar»?
Que no hay evidencia vigente para esa medida. Nunca se cuenta como cumplida: si falta el dato o está caducado, aparece como pendiente de comprobar y no sube tu porcentaje. Un resultado favorable cuenta durante 7 días desde que se evalúa; uno desfavorable cuenta siempre.
¿Y las medidas que no son técnicas, como las políticas o los procedimientos?
Seclivery mide lo que puede leer de tus sistemas. Las medidas que dependen de documentos o de procedimientos aparecen como «requiere documentación»: no se dan por cumplidas y quedan visibles para que alguien las lleve.
¿Qué lleva cada evidencia y por qué puede fiarse un auditor?
Guarda el dato tal cual lo devolvió el sistema, de dónde salió, cuándo se leyó y con qué versión del control. Se sella al guardarla con una huella, así que nadie puede retocarla después sin que se note.
¿Qué documentos puedo sacar?
Cinco informes en PDF: ejecutivo, técnico, evolución, evidencias ENS y NIS2, y guion de reunión. El de evidencias puede incluir ENS y NIS2, solo ENS o solo NIS2, y se acompaña de un anexo completo en JSON.
¿Tiene coste aparte?
El cumplimiento ENS, NIS2 e ISO 27001 se ofrece como complemento de los planes por licencia. En precios tienes los planes y cómo se contrata.
Lo que hacemos y lo que no
Llegas a la auditoría
con el trabajo hecho.
Seclivery te da las evidencias y te dice qué falta, medida a medida. No emite certificados ni sustituye a la auditoría.